O alerta chega pelo sistema fora do ar, pelo arquivo que não abre ou pela nota de resgate na tela do servidor. Para quem responde por TI, gestão ou escritório, a pressão é imediata: a operação parou, o prazo corre e cada ação precipitada pode fechar a porta que ainda estava aberta. Este texto trata das particularidades de recuperar banco de dados criptografado por ransomware em MySQL, SQL Server e Firebird, e ajuda a comparar backup, decryptor e recuperação especializada antes de decidir.
O banco foi criptografado: o que fazer nos primeiros minutos
Recuperar banco de dados criptografado por ransomware exige uma sequência que começa antes de qualquer ferramenta: isolar o ambiente, preservar as evidências e mapear o que ainda está íntegro. A decisão entre restaurar backup, usar decryptor ou partir para recuperação forense depende do que for preservado agora. Ações precipitadas, como reiniciar o servidor ou rodar utilitários de reparo, costumam destruir justamente a estrutura que permitiria a recuperação.
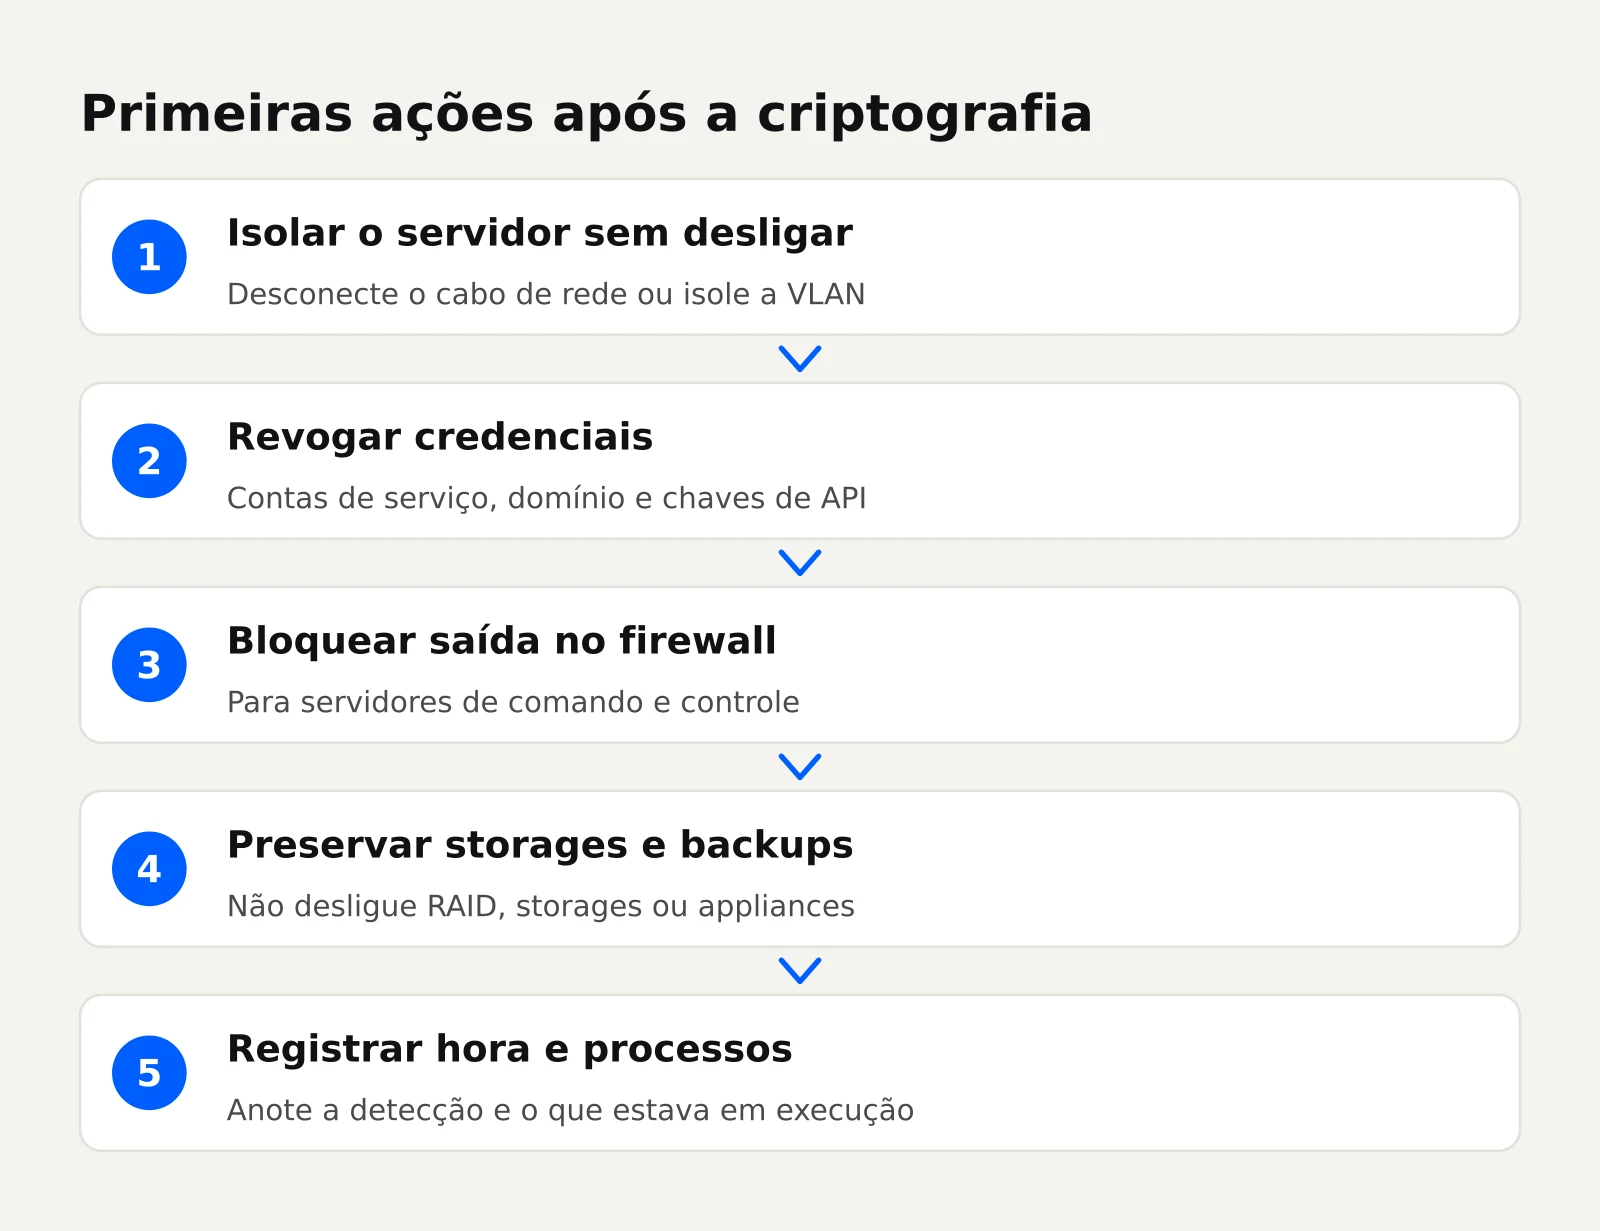
Isolar o servidor sem desligar à força
O primeiro impulso é desligar tudo, mas isso pode ser um erro. Em um ataque em andamento, o ransomware pode ainda estar criptografando arquivos ou se propagando pela rede. A prioridade é interromper a comunicação, não o processamento:
- Desconecte o cabo de rede ou isole a VLAN do servidor afetado, sem desligar a máquina.
- Revogue imediatamente credenciais de serviço, contas de domínio e chaves de API que o processo possa estar usando.
- Bloqueie no firewall a saída para os servidores de comando e controle, se a equipe de rede conseguir identificar os destinos.
- Não desligue storages, controladoras RAID ou appliances de backup conectados: o estado da memória e dos metadados pode ser a única pista para reconstruir o array.
- Registre a hora exata da detecção e o que estava em execução naquele momento.
Manter o sistema ligado preserva páginas de memória, transações pendentes e logs que podem conter trechos do banco ainda não criptografados. Desligar à força interrompe processos de escrita e pode corromper arquivos que estavam no meio de uma operação.
Preservar evidências antes de qualquer tentativa de restauração
Antes de restaurar qualquer coisa, gere uma imagem forense dos discos originais. A restauração de backup sobrescreve o estado atual, e se o backup estiver incompleto ou também comprometido, você perde a chance de trabalhar sobre o material original. A preservação segue uma ordem:
- Copie as notas de resgate, capture telas do sistema e exporte logs de eventos, acessos e autenticação.
- Faça imagem bit a bit dos discos do banco, incluindo MDF, NDF, LDF, tablespaces e arquivos de controle.
- Preserve também os discos do storage, da VM e do servidor de backup, não apenas o volume do banco.
- Guarde a imagem em mídia separada, fisicamente desconectada da rede após a cópia.
- Documente a árvore de diretórios, permissões e timestamps antes de qualquer alteração.
Essa imagem é a base tanto para a investigação quanto para a recuperação forense. Sem ela, cada tentativa frustrada reduz a chance de recuperar banco de dados criptografado por ransomware.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosPor que o banco de dados é um alvo diferente de arquivos comuns
Bancos de dados não se comportam como documentos soltos. O ransomware que ataca um servidor de arquivos criptografa cada arquivo inteiro; em um banco, o ataque pode atingir apenas parte de arquivos grandes e estruturados, o que muda completamente a estratégia de recuperação.
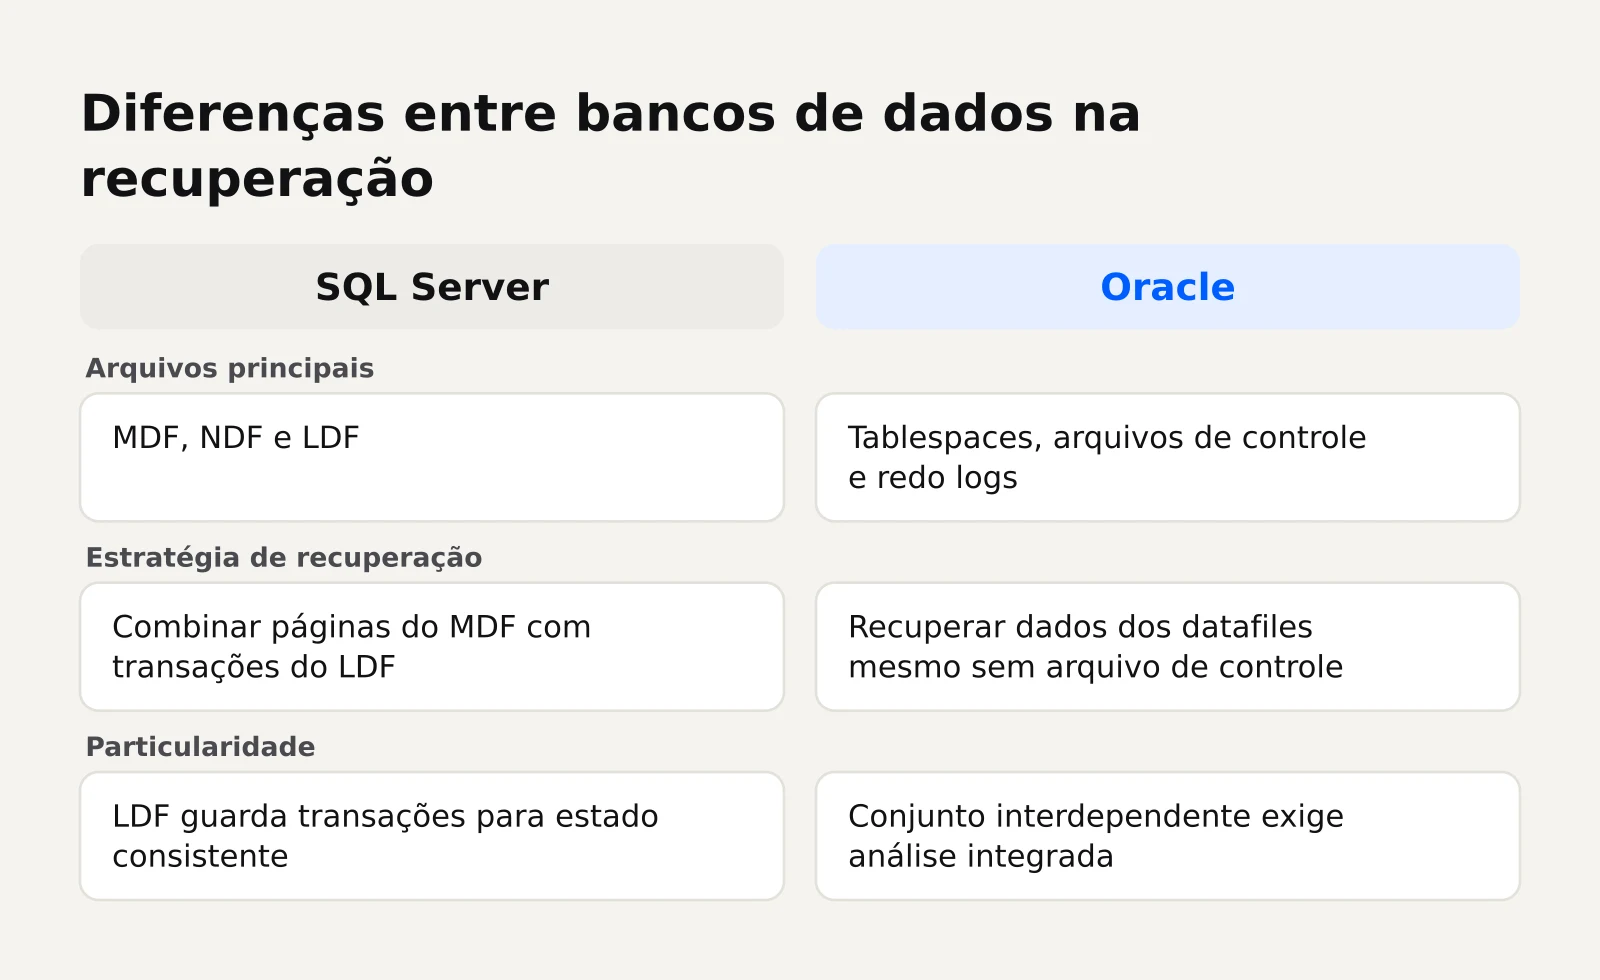
Criptografia parcial em arquivos grandes: MDF, NDF, LDF e tablespaces
Arquivos como MDF e NDF no SQL Server, ou tablespaces no Oracle e PostgreSQL, podem ter dezenas ou centenas de gigabytes. Muitas variantes de ransomware criptografam por blocos ou interrompem o processo no meio, deixando regiões intactas dentro de um arquivo marcado como criptografado. Isso significa que:
- O cabeçalho do arquivo pode estar ilegível, mas páginas de dados no interior podem estar preservadas.
- Índices e metadados podem estar parcialmente recuperáveis mesmo quando as tabelas principais foram atingidas.
- A extensão do arquivo pode ter sido alterada, mas a estrutura interna de páginas continua reconhecível para ferramentas forenses.
Por isso, não se deve excluir ou sobrescrever os arquivos originais antes de uma análise. A recuperação forense trabalha justamente sobre essas regiões preservadas, reconstruindo páginas, índices e relacionamentos.
O que muda em SQL Server, Oracle, PostgreSQL e MySQL
Cada banco organiza os dados de um jeito, e isso afeta o que dá para recuperar:
- SQL Server: os arquivos MDF e NDF guardam dados e índices; o LDF guarda transações. A recuperação pode combinar páginas íntegras do MDF com transações do LDF para reconstruir um estado consistente.
- Oracle: tablespaces, arquivos de controle e redo logs formam um conjunto interdependente. Perder o arquivo de controle dificulta montar o banco, mas os dados podem estar nos datafiles.
- PostgreSQL: o diretório de dados contém arquivos por tabela e índices, além dos WALs. A estrutura é mais granular, o que pode facilitar o resgate de tabelas específicas.
- MySQL: com InnoDB, o arquivo ibdata1 concentra metadados e dados; arquivos .ibd por tabela podem ser analisados individualmente. A recuperação de tabelas específicas é um caminho comum.
Para bancos com corrupção estrutural, há guias específicos para recuperar SQL Server corrompido, PostgreSQL corrompido e MySQL corrompido.
Identificar a família e a variante antes de agir
Nem todo ransomware é igual. Identificar a família e a variante determina se existe decryptor público, qual o comportamento esperado e se há risco de a recuperação agravar o dano. Essa etapa é rápida e não exige conhecimento profundo de criptografia.
Extensões, notas de resgate e amostras de arquivos criptografados
Três fontes ajudam a identificar a variante:
- Extensão adicionada aos arquivos: muitas famílias anexam uma extensão característica, como .lockbit, .conti ou .blackcat. A extensão sozinha não confirma a variante, mas direciona a busca.
- Nota de resgate: o texto, o endereço de contato, o site .onion e o formato do pedido são assinaturas de cada grupo. Compare com repositórios públicos de notas de resgate.
- Amostra do arquivo criptografado: o cabeçalho do arquivo alterado e o padrão de criptografia por blocos ajudam a confirmar a variante e a versão.
Com esses elementos, a equipe de segurança ou o laboratório de recuperação consegue verificar se a variante já foi analisada e se há falha conhecida na implementação criptográfica.
Quando existe decryptor público disponível
Para algumas variantes antigas ou com falhas de implementação, existem decryptors públicos mantidos por empresas de segurança e forças-tarefa. Vale verificar em repositórios como o No More Ransom antes de partir para alternativas mais complexas. Mas atenção aos limites:
- O decryptor precisa corresponder exatamente à variante e à versão identificadas.
- Muitos decryptors funcionam apenas se a chave usada na criptografia for derivada de uma falha específica já corrigida.
- Em bancos de dados, o decryptor pode não lidar bem com arquivos grandes ou com criptografia parcial, e o uso indevido pode corromper regiões que estavam íntegras.
- Rode o decryptor sempre sobre uma cópia, nunca sobre o original.
Se não houver decryptor compatível, a decisão segue para backup ou recuperação forense.
Caminho 1: restaurar a partir de backup íntegro
Quando existe backup íntegro e testado, a restauração é o caminho mais rápido e confiável. Mas o backup precisa ser validado antes de qualquer ação, porque em muitos ataques o ransomware passou dias ou semanas dentro da rede antes de se revelar, e os backups podem ter sido criptografados junto.
Verificar se o backup também foi atingido
Não confie na data do backup. Valide o conteúdo e a integridade antes de restaurar:
- Confirme se os arquivos de backup abrem e se a estrutura interna do banco está legível.
- Verifique se o repositório de backup está em mídia imutável ou fora da rede, não apenas em outra pasta do mesmo servidor.
- Teste a restauração em ambiente isolado, sem conexão com a produção.
- Confira se o backup cobre também as contas de usuário, permissões e stored procedures, não apenas as tabelas.
- Considere que o atacante pode ter comprometido o backup há semanas: procure o último backup íntegro anterior à data provável da invasão, não apenas anterior à criptografia.
Se o backup também foi criptografado ou está incompleto, ainda há saída, mas o caminho muda para a recuperação forense.
Ordem de restauração e validação de integridade do banco
A restauração em um ambiente com banco de dados raramente é um passo único. A ordem importa e evita retrabalho:
- Restaure primeiro a infraestrutura: storage, RAID, VM ou servidor físico, conforme o caso.
- Depois restaure o sistema operacional e o software de banco na versão compatível com o backup.
- Em seguida restaure o banco de dados a partir do backup validado.
- Valide a integridade do banco com os comandos próprios de cada sistema: DBCC CHECKDB no SQL Server, ANALYZE ou pg_dump de teste no PostgreSQL, mysqlcheck no MySQL.
- Confira se as aplicações conectam, se as consultas retornam os dados esperados e se os jobs e replicações estão ativos.
Só depois dessa validação o banco volta à produção. Restaurar direto no ambiente produtivo, sem testar, é uma das causas mais comuns de reinfecção e de inconsistência entre aplicação e dados.

Caminho 2: recuperação forense quando não há backup nem chave
Sem backup íntegro e sem decryptor, a recuperação forense é o caminho restante. Ela não promete reverter a criptografia, mas reconstruir o banco a partir do que restou nos arquivos originais, nos logs e nos metadados do storage.
Imagem forense, carving e reconstrução de páginas e índices
O trabalho começa com a imagem forense gerada na primeira etapa. Sobre ela, o laboratório aplica técnicas como:
- Carving: busca por assinaturas de páginas de banco, registros e estruturas internas que ainda estejam íntegras no meio de regiões criptografadas.
- Reconstrução de páginas: remonta páginas de dados a partir de fragmentos preservados, usando os metadados do próprio banco para reposicionar cada bloco.
- Análise de logs de transação: usa o LDF ou WAL para recuperar transações que não chegaram a ser gravadas nos arquivos de dados antes do ataque.
- Reconstrução de índices e relacionamentos: recria a estrutura lógica do banco a partir das páginas recuperadas, mesmo quando o catálogo do sistema foi perdido.
Esse processo é artesanal e depende do grau de criptografia, do tamanho dos arquivos e da variante.
Recuperação em ambientes com RAID, storage e máquinas virtuais
Quando o banco estava em um RAID, storage corporativo ou máquina virtual, a recuperação precisa considerar a camada de infraestrutura. O vídeo da Security Recovery sobre recuperação de RAID 5 mostra como servidores, VMs e bancos de dados hospedados no array são tratados em conjunto.
Nesses cenários, o laboratório precisa:
- Reconstruir o RAID antes de acessar os arquivos do banco, respeitando a ordem dos discos, o tamanho do stripe e o algoritmo de paridade.
- Trabalhar com snapshots e discos virtuais de VMware, Hyper-V ou Proxmox, extraindo o disco do banco sem depender do hypervisor original.
- Lidar com thin provisioning, deduplicação e compressão do storage, que alteram a posição física dos dados.
- Preservar a relação entre a VM, o sistema operacional convidado e o banco, para que a restauração seja consistente.
A experiência em recuperação de RAID e storage é um diferencial importante nesses casos, porque o banco raramente existe isolado da infraestrutura. O perfil de Caio Bruno Garcia, CEO e responsável técnico da Security Recovery, registra atuação em recuperação de dados cobrindo exatamente esses ambientes corporativos.
O que não fazer: erros que reduzem a chance de recuperação
Algumas ações comuns após um ataque diminuem permanentemente a chance de recuperar banco de dados criptografado por ransomware. Elas parecem inofensivas, mas destroem justamente o material que a recuperação forense usaria.
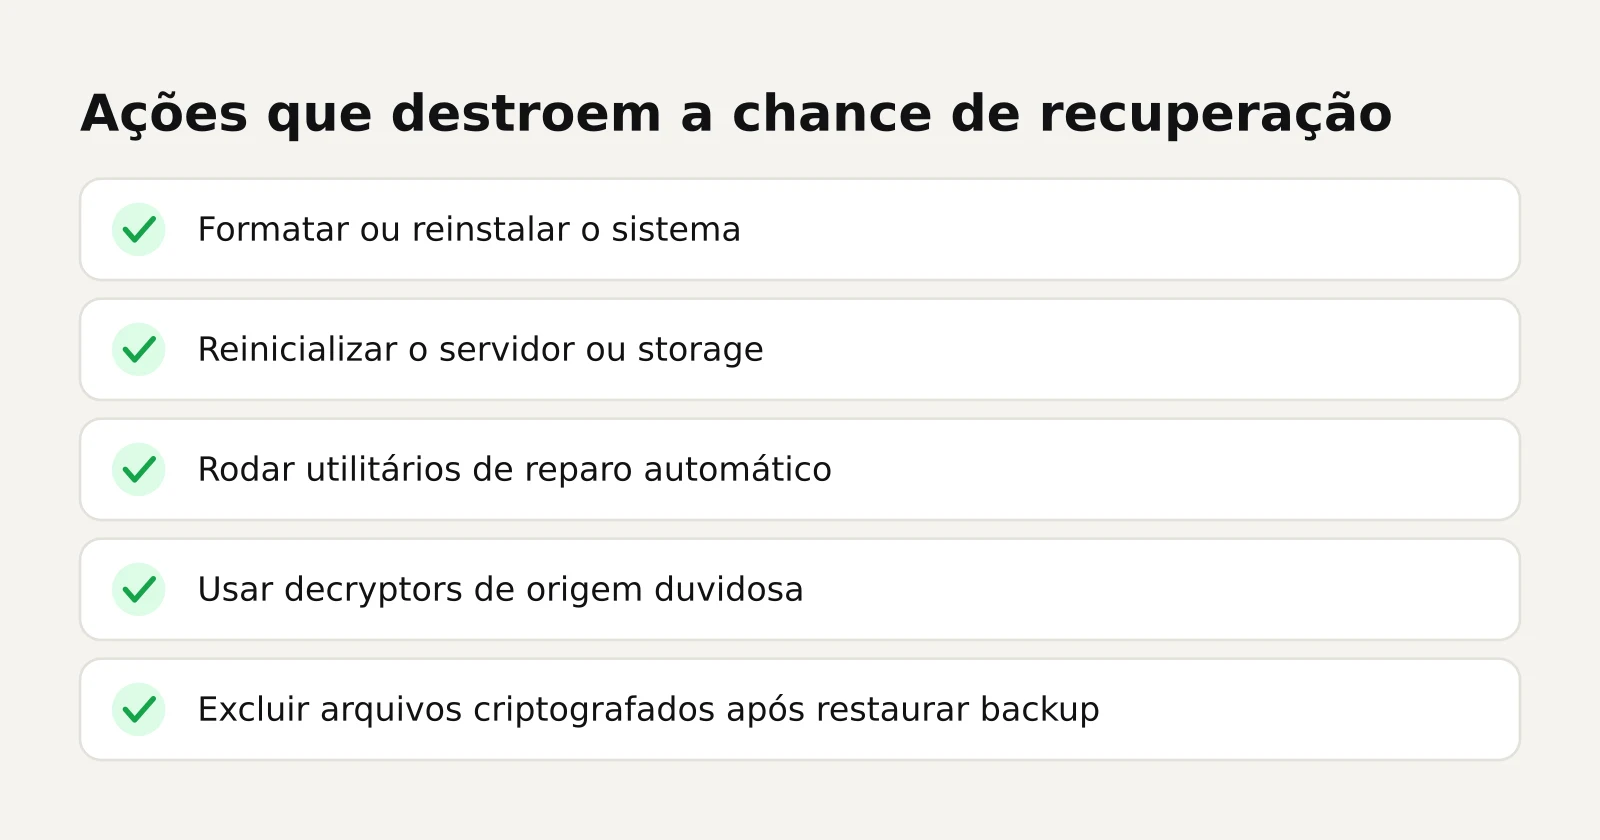
Formatar, reinicializar ou rodar ferramentas milagrosas
Evite a todo custo:
- Formatar ou reinstalar o sistema: apaga metadados, logs e regiões íntegras dos arquivos originais.
- Reinicializar o servidor ou o storage: interrompe processos que podem estar preservando dados em memória e altera o estado dos discos.
- Rodar utilitários de reparo automático: ferramentas de “otimização” ou “reparo” de banco podem sobrescrever páginas parcialmente íntegras e invalidar a análise forense.
- Usar decryptors de origem duvidosa: promessas de recuperação instantânea costumam ser golpes ou ferramentas que corrompem ainda mais os arquivos.
- Excluir os arquivos criptografados depois de restaurar o backup: eles são a evidência e a base para recuperar o que o backup não cobriu.
A regra é simples: qualquer ação que altere o estado original dos discos reduz a chance de recuperação. Se não houver certeza sobre o que uma ferramenta faz, não a execute sobre o original.
Pagar o resgate sem avaliar riscos e alternativas
Pagar o resgate é uma decisão que envolve riscos que vão além do valor pedido:
- Não há garantia de que a chave fornecida funcione ou de que o atacante não volte a extorquir.
- O pagamento financia a operação criminosa e pode colocar a empresa em listas de sanções, dependendo do grupo.
- A chave pode não servir para bancos de dados com criptografia parcial, deixando o problema sem solução mesmo após o pagamento.
- O pagamento não remove o acesso do atacante à rede: sem contenção, o ataque se repete.
Antes de considerar o pagamento, esgote as alternativas: backup íntegro, decryptor público e recuperação forense. A decisão deve envolver a diretoria, o jurídico e, se houver, a apólice de seguro cibernético.
O que define o custo e o prazo da recuperação
O custo e o prazo para recuperar banco de dados criptografado por ransomware dependem de fatores técnicos, não de uma tabela fixa. Os principais critérios são:
- Grau de criptografia: criptografia parcial permite recuperação mais rápida e com mais dados; criptografia total exige mais trabalho forense.
- Tamanho e complexidade do banco: bancos com muitos arquivos, índices e relacionamentos demoram mais para reconstruir.
- Infraestrutura envolvida: RAID, storage e VMs adicionam etapas de reconstrução antes de chegar ao banco.
- Disponibilidade de backup: backup íntegro reduz drasticamente o tempo e o custo; sem backup, o trabalho é artesanal.
- Urgência: prazos comprimidos exigem dedicação exclusiva da equipe e podem alterar o custo.
Um orçamento só é possível após a análise inicial dos arquivos e da infraestrutura. Empresas especializadas em recuperação de dados corporativos costumam fazer essa avaliação antes de apresentar valores e prazos, justamente porque cada caso tem particularidades que mudam o esforço.
Depois da recuperação: conter a reinfecção e cumprir obrigações
Recuperar os dados não encerra o incidente. A empresa ainda precisa lidar com as obrigações legais e contratuais.
Backup imutável, segmentação e credenciais
As medidas de contenção começam na infraestrutura:
- Backup imutável: repositórios que não podem ser alterados ou excluídos, mesmo por administradores.
- Segmentação de rede: isolar o ambiente de banco de dados do restante da rede reduz a propagação lateral.
- Credenciais: revogar todas as senhas e chaves usadas antes do ataque, ativar autenticação multifator e revisar permissões de serviço.
- Correção da vulnerabilidade: identificar como o atacante entrou e fechar a falha antes de religar os sistemas à rede.
Essas medidas não são opcionais: elas são a diferença entre um incidente isolado e uma recorrência.
Comunicação de incidente e aspectos de LGPD
Um ataque de ransomware que atinge banco de dados quase sempre envolve dados pessoais, o que aciona obrigações da LGPD:
- Avalie se o incidente representa risco relevante aos titulares e se precisa ser comunicado à ANPD e aos afetados.
- Documente o incidente, as medidas tomadas e a linha do tempo, para responder a questionamentos regulatórios e contratuais.
- Verifique obrigações contratuais com clientes e parceiros: muitos contratos exigem notificação em prazo determinado.
- Se houver apólice de seguro cibernético, acione-a nos prazos previstos e siga os procedimentos exigidos pela seguradora.
- Considere um laudo técnico independente sobre a causa e a extensão do incidente, útil para a ANPD, para o seguro e para eventuais disputas.
A recuperação técnica e a resposta regulatória andam juntas. Um laboratório que emite relatório técnico da causa da falha ajuda a sustentar a posição da empresa perante reguladores e seguradoras.
Perguntas frequentes
É possível recuperar um banco de dados criptografado por ransomware sem pagar o resgate?
Sim. As alternativas são restaurar um backup íntegro, usar um decryptor público compatível com a variante ou recorrer à recuperação forense sobre os arquivos originais. A viabilidade depende do grau de criptografia, da existência de backup e da preservação das evidências. Pagar o resgate não garante a recuperação e deve ser a última opção, avaliada com diretoria e jurídico.
Quanto tempo demora para recuperar um banco de dados criptografado?
Depende do cenário. Um orçamento com prazo só é possível após a análise inicial dos arquivos e do ambiente.
O que fazer se o backup também foi criptografado pelo ransomware?
Não descarte os arquivos originais nem os backups comprometidos. A recuperação forense trabalha sobre o que restou em ambos, combinando regiões íntegras dos arquivos de banco com fragmentos dos backups. A chance de recuperação depende do grau de criptografia e da preservação das mídias. Procure um laboratório especializado antes de qualquer tentativa de reparo automático.
Preciso formatar o servidor depois de um ataque de ransomware?
Não imediatamente. Formatar apaga metadados, logs e regiões íntegras que a recuperação forense usaria. Primeiro isole o servidor da rede, preserve as evidências e gere uma imagem forense dos discos. A formatação só deve ocorrer depois que a recuperação estiver concluída e a causa do ataque identificada, como parte da reconstrução do ambiente.
Como saber se o banco restaurado está íntegro antes de voltar à produção?
Valide a integridade com os comandos próprios do banco: DBCC CHECKDB no SQL Server, mysqlcheck no MySQL, ANALYZE ou um pg_dump de teste no PostgreSQL. Depois confira se as aplicações conectam, se as consultas retornam os dados esperados e se jobs, replicações e permissões estão ativos. Restaure sempre em ambiente isolado antes de liberar para produção.
Precisa de ajuda com isso?
Se o banco de dados da sua empresa foi criptografado por ransomware e o backup não resolve, a Security Recovery trabalha com recuperação forense de servidores, storages e máquinas virtuais. Fale com um especialista para avaliar o seu caso antes de qualquer ação que possa reduzir a chance de recuperação.