Quando o ransomware criptografa servidores, bancos de dados ou máquinas virtuais, a operação para e a pressão por uma solução imediata aumenta. Nesse momento, escolher uma empresa de recuperação de dados ransomware são paulo vira uma decisão de risco, porque nem todo fornecedor comprova o que promete. Este texto mostra o que verificar antes de entregar suas mídias, como avaliar sigilo e cadeia de custódia e o que fazer nas primeiras horas após o ataque.
O que uma empresa de recuperação de ransomware em São Paulo precisa comprovar antes de receber seu caso
Uma empresa de recuperação de dados ransomware em São Paulo precisa comprovar, antes de receber seu caso, que trabalha sobre cópia, emite laudo técnico da causa, mantém cadeia de custódia documentada e assina termo de confidencialidade. O laboratório deve registrar em relatório técnico a causa da falha, sem prometer resultado antes da avaliação.
O primeiro filtro é estrutural: o laboratório precisa ter equipamento de diagnóstico compatível com o dispositivo afetado, como PC-3000, DeepSpar e MRT, e equipe capaz de atuar em servidores, storages, bancos de dados e máquinas virtuais. O segundo filtro é processual: a empresa deve explicar como isola a mídia original, como gera cópia de trabalho e como devolve o material ao final.
Desconfie de quem aceita o caso sem perguntar sobre a variante do ransomware, o ambiente afetado e o estado dos backups. Uma triagem séria começa por essas perguntas, não por promessa de prazo ou de taxa de sucesso.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosSigilo na prática: como avaliar a confidencialidade do laboratório e do atendimento
Sigilo em recuperação de dados não é só assinar um documento. É um conjunto de controles que você consegue verificar antes de enviar qualquer mídia: quem acessa o caso, onde as cópias ficam armazenadas, o que acontece com os arquivos ao final e como o laboratório documenta cada etapa.
Termo de confidencialidade, cadeia de custódia e acesso restrito ao caso
O termo de confidencialidade, ou NDA, precisa definir as partes, o escopo dos dados, a finalidade do tratamento e o prazo de vigência. Pergunte se o documento cobre também os funcionários e terceiros que terão contato com a mídia. A cadeia de custódia, por sua vez, registra quem recebeu, quem manipulou e quem devolveu o dispositivo, com data e responsável em cada etapa.
O acesso restrito significa que apenas a equipe designada para o seu caso abre os arquivos, em ambiente controlado. Isso importa porque dados criptografados por ransomware costumam incluir informações de clientes, prontuários, contratos e registros contábeis. A LGPD exige que o tratamento desses dados seja limitado à finalidade informada, e o laboratório precisa demonstrar como cumpre isso na operação.
O que perguntar sobre armazenamento, cópias de trabalho e devolução das mídias
- As cópias de trabalho ficam em servidores isolados ou em máquinas compartilhadas com outros casos?
- Quem tem credencial de acesso ao ambiente onde os arquivos são processados?
- As mídias originais são devolvidas junto com as cópias recuperadas ou destruídas após o serviço?
- Existe registro formal de entrega e recebimento, com identificação do responsável?
- O laboratório mantém cópia dos dados após a conclusão? Por quanto tempo e com qual finalidade?
Respostas vagas nesses pontos são um sinal de alerta. Um laboratório que leva confidencialidade a sério responde com processo definido, não com “pode ficar tranquilo”.
Urgência real: prazos, triagem e o que a empresa consegue acelerar
Urgência em ransomware não se resolve com promessa de prazo fechado. Ela começa com triagem rápida para identificar a variante e o ambiente afetado, e continua com priorização de fila para casos com operação parada. O que dá para acelerar é o início da análise, não a garantia de entrega.
O que fazer nas primeiras horas após a criptografia, antes de contratar
As primeiras horas definem boa parte do desfecho. O objetivo é preservar evidências e impedir que o ataque se espalhe, não “consertar” por conta própria.
- Desligue os equipamentos afetados pelo botão de energia, sem encerrar processos pelo sistema.
- Isole a rede: desconecte cabos, desative Wi-Fi e separe os dispositivos comprometidos dos saudáveis.
- Não apague arquivos criptografados, não restaure backup por cima e não formate discos.
- Anote a extensão dos arquivos, o texto da nota de resgate e o horário em que o problema foi percebido.
- Preserve backups em mídia separada e não os conecte à rede comprometida.
- Registre quem teve acesso aos equipamentos após o incidente.
Por que desligar o equipamento e isolar a rede muda o desfecho
Manter o servidor ligado permite que o ransomware continue criptografando arquivos em segundo plano e se propague para outros dispositivos da rede. Desligar interrompe esse processo e preserva o estado do disco para análise. Isolar a rede impede o movimento lateral, em que o atacante usa uma máquina comprometida para alcançar servidores, storages e backups conectados.
Essa é a diferença entre um incidente contido e um incidente em expansão. A recuperação começa mais limpa quando o laboratório recebe mídias que não foram manipuladas após o ataque.
Como funciona a recuperação de dados criptografados por ransomware
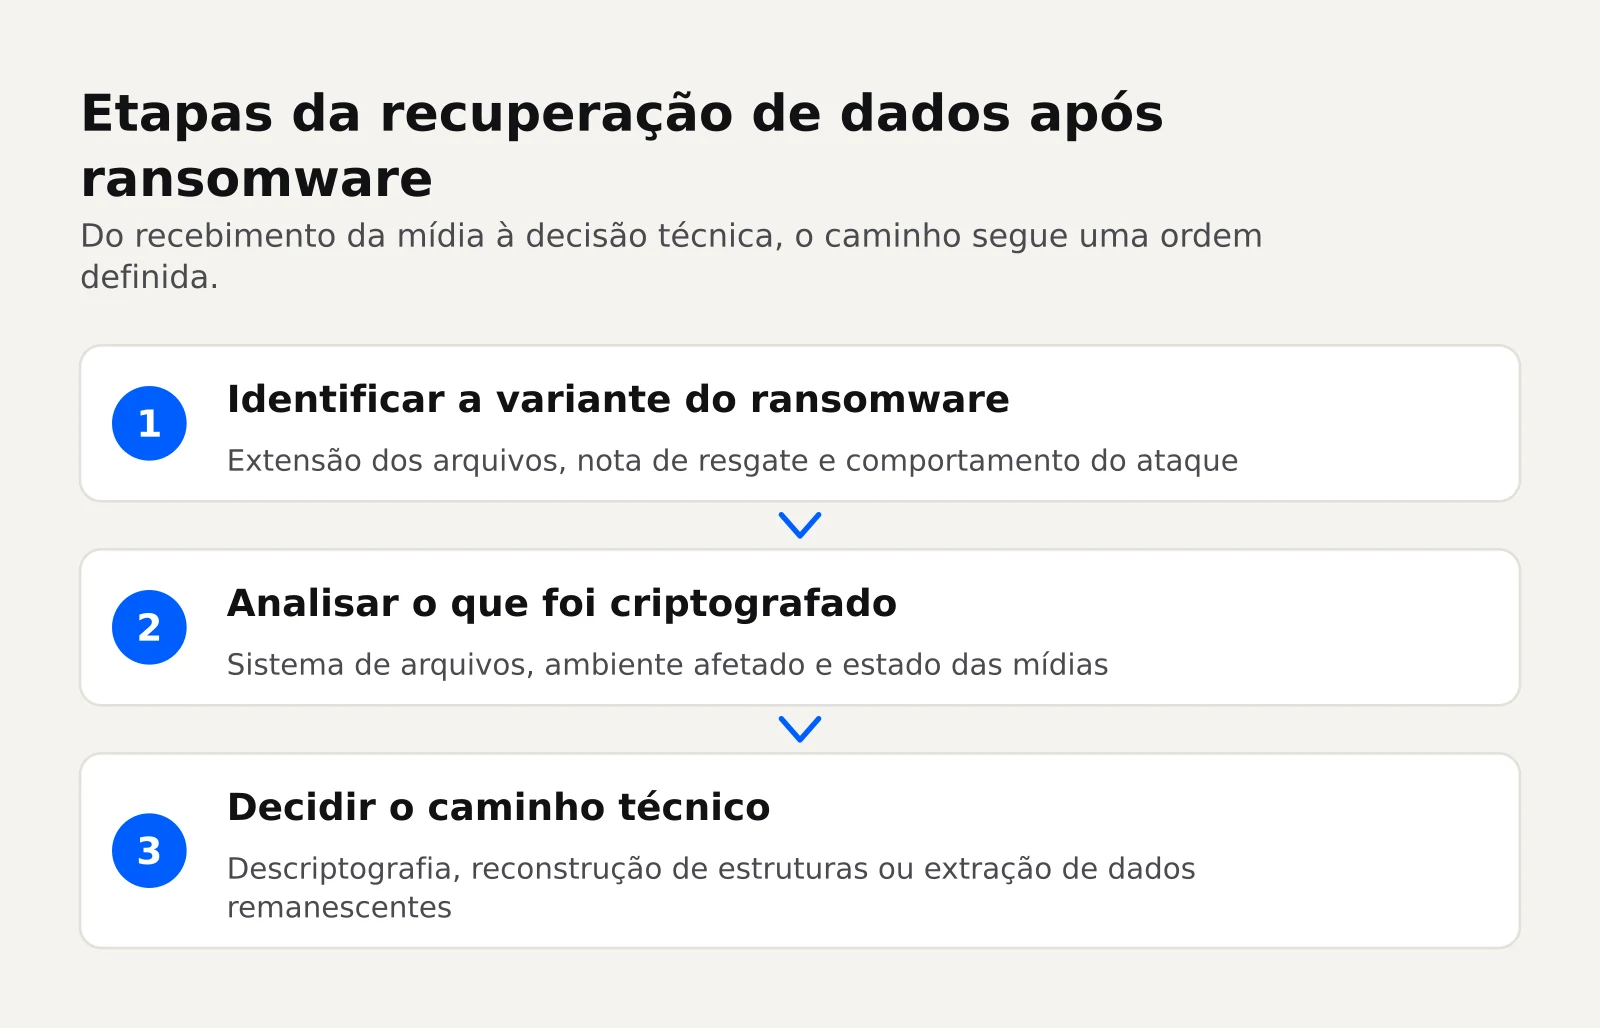
A recuperação de dados após ransomware parte da identificação da variante e da análise do que foi criptografado, para então decidir entre descriptografia, reconstrução de estruturas ou extração de dados remanescentes. Não existe um único caminho: cada caso depende do tipo de ransomware, do sistema de arquivos e do ambiente afetado.
Identificação da variante e busca por chaves ou falhas de implementação
O primeiro passo é identificar a variante a partir da extensão dos arquivos, da nota de resgate e do comportamento do ataque. Algumas variantes conhecidas têm descriptografadores públicos, geralmente por falha de implementação dos criminosos. Outras exigem análise mais profunda de estruturas, snapshots ou cópias sombra. Para entender esse processo em detalhe, veja como funciona a descriptografia de arquivos criptografados por ransomware.
A identificação correta evita dois erros comuns: pagar resgate por uma variante que tem solução pública, ou tentar ferramenta incompatível e corromper ainda mais os dados.
Reconstrução de servidores, máquinas virtuais, RAID e bancos de dados
Quando a descriptografia não é viável, o trabalho passa para a reconstrução das estruturas que armazenavam os dados. Isso inclui servidores Windows, máquinas virtuais VMware, Hyper-V e Proxmox, arranjos RAID e storages corporativos, além de bancos de dados como SQL Server, MySQL, PostgreSQL, Oracle, Firebird e MongoDB.
O vídeo abaixo mostra amostras práticas de recuperação em HD, SSD, RAID e NAS:
Para ambientes específicos, há guias dedicados: como recuperar um storage criptografado por ransomware, como recuperar uma máquina virtual criptografada por ransomware e como recuperar um servidor Windows criptografado por ransomware.

O que define o custo de um serviço de recuperação de ransomware
O custo de um serviço de recuperação de ransomware depende de fatores que só a avaliação técnica revela: tipo de mídia, complexidade do ambiente, variante do ataque, urgência e necessidade de laudo pericial. Por isso, propostas fechadas antes da triagem costumam ser estimativas genéricas, não orçamento real.
- Ambiente afetado: um servidor com RAID e banco de dados exige mais trabalho do que um volume simples.
- Variante do ransomware: variantes com descriptografador público tendem a ter caminho mais curto.
- Estado das mídias: discos com dano físico ou manipulação pós-ataque aumentam a complexidade.
- Urgência: priorização de fila para operação parada muda a alocação de equipe.
- Laudo técnico e perícia: documentação formal da causa e da cadeia de custódia agrega etapas.
O que você precisa avaliar não é o preço isolado, mas o que está incluído: triagem, cópia de trabalho, laudo, devolução das mídias e política de cobrança por resultado. Uma proposta transparente detalha esses itens antes de pedir aprovação. Para entender melhor os valores envolvidos, veja quanto custa recuperar uma máquina virtual.
Critérios para comparar fornecedores em São Paulo sem cair em promessas vazias
Comparar fornecedores de recuperação de dados ransomware em São Paulo exige olhar para estrutura, processo e política de cobrança, não para números de marketing. Taxa de sucesso sem definição de “caso tecnicamente viável” e prazo garantido sem triagem são promessas vazias.
Estrutura de laboratório, equipe técnica e política de trabalho sobre cópia
- O laboratório é próprio ou terceirizado? Quem executa o serviço de fato?
- Existe sala limpa para abertura de mídias com dano físico?
- Quais ferramentas de diagnóstico são usadas, como PC-3000, DeepSpar e MRT?
- A equipe tem experiência comprovada em servidores, VMs, RAID e bancos de dados?
- O trabalho é feito sobre cópia, preservando a mídia original?
A política de trabalho sobre cópia é inegociável: a mídia original não pode ser alterada durante a análise. Isso protege a evidência e permite repetir o procedimento se algo der errado.
Cobrança por resultado, laudo técnico e limites do que é possível garantir
Cobrança por resultado é um critério de alinhamento de incentivos: você paga pelo que foi recuperado, não pela tentativa. Mas ela precisa vir acompanhada de definição clara do que conta como resultado e do que acontece quando a recuperação é parcial. O laudo técnico, por sua vez, documenta a causa da falha, o procedimento executado e o que foi recuperado, servindo como evidência para seguros, auditorias e responsabilização.
Nenhum laboratório sério garante a recuperação integral dos dados antes de analisar o caso. O que se pode garantir é o método: triagem documentada, trabalho sobre cópia e transparência sobre o que é tecnicamente viável. A Security Recovery, por exemplo, informa até 97% de êxito em casos tecnicamente viáveis, o que é diferente de prometer resultado em qualquer cenário.
Recuperar sem pagar resgate: o que esperar e quando o pagamento não resolve
Recuperar dados sem pagar resgate é possível em parte dos casos, por descriptografadores públicos, reconstrução de estruturas ou extração de dados remanescentes. Mas não é garantia: depende da variante e do estado das mídias. E pagar resgate também não garante nada.
Pagar o resgate não assegura a devolução dos arquivos, além de financiar o crime e sinalizar que a empresa está disposta a pagar em futuros ataques. Para entender os caminhos de recuperação sem resgate, veja como descriptografar arquivos de ransomware sem pagar o resgate.
Mesmo quando o pagamento é feito, a recuperação não é garantida, pois apenas 7 em cada 10 empresas conseguiram recuperar o acesso aos seus dados após pagar o resgate, conforme o Portal PUC-Campinas.
Depois da recuperação: medidas para reduzir o risco de um novo ataque
Recuperar os dados resolve o incidente, não a vulnerabilidade. Sem corrigir a porta de entrada, o ataque volta. As medidas pós-recuperação precisam ser executadas antes de religar os sistemas à rede.
- Identifique como o ransomware entrou: e-mail, RDP exposto, credencial vazada ou falha não corrigida.
- Reinstale os sistemas a partir de mídia limpa, não sobre a instalação comprometida.
- Altere todas as credenciais, começando por contas com privilégio administrativo.
- Atualize sistemas operacionais, aplicações e firmwares antes de restaurar os dados.
- Revise a política de backup: regra 3-2-1, cópias offline e testes de restauração periódicos.
- Implemente segmentação de rede para limitar o movimento lateral em caso de novo incidente.
O elemento humano costuma ser o mais vulnerável, como aponta o Portal PUC-Campinas. Treinamento de equipe e política de proteção de dados precisam entrar no plano de continuidade, não apenas a tecnologia.
A prevenção se torna ainda mais crítica quando se observa que 80% dos entrevistados avaliaram que um incidente cibernético causaria um impacto operacional com reflexos em toda a empresa, segundo o Planalto.
Perguntas frequentes
A Security Recovery atende empresas fora de São Paulo?
Sim. A Security Recovery tem unidades na Grande São Paulo, em Consolação (Paulista), Alphaville/Barueri, Bethaville, Barra Funda, Cotia, Jundiaí, Indaiatuba e Campinas, e atende todo o Brasil por envio seguro do dispositivo. O processo de envio inclui orientação de embalagem e rastreamento, com a mesma política de sigilo e trabalho sobre cópia aplicada aos casos presenciais.
É possível recuperar dados de um banco de dados criptografado por ransomware?
Depende da variante, do estado dos arquivos e do sistema de banco de dados. A Security Recovery reconstroi estruturas e extrai dados remanescentes quando a descriptografia direta não é viável. A avaliação técnica é o que define o caminho e o que pode ser recuperado.
O que é sala limpa ISO-5 e por que ela importa na recuperação de ransomware?
Sala limpa ISO-5 Classe 100 é um ambiente com controle de partículas no ar, necessário para abrir mídias com dano físico sem contaminar os discos. Em casos de ransomware, ela importa quando o ataque vem acompanhado de falha física ou quando a mídia precisa ser aberta para clonagem. A Security Recovery mantém esse tipo de laboratório próprio.
Como funciona o sigilo e o NDA na recuperação de dados?
O NDA define as partes, o escopo dos dados, a finalidade do tratamento e o prazo de vigência, cobrindo também funcionários e terceiros com acesso ao caso. A cadeia de custódia registra quem recebeu, manipulou e devolveu a mídia em cada etapa. A Security Recovery adota NDA e sigilo como parte do processo, com relatório técnico da causa da falha ao final.
Quanto tempo leva a recuperação de dados após um ataque de ransomware?
Não existe prazo único: depende da variante, do ambiente afetado e da urgência. A triagem inicial identifica o cenário e define a prioridade, especialmente quando a operação está parada. O que dá para acelerar é o início da análise e a alocação de equipe, não a garantia de entrega em data fechada antes da avaliação técnica.
Precisa de ajuda com isso?
Se a sua operação está parada por um ataque de ransomware e você precisa de uma avaliação técnica com sigilo e urgência, fale com um especialista da Security Recovery para iniciar a triagem do seu caso.