Um servidor parado, arquivos com extensões estranhas e uma nota de resgate na tela: é nesse cenário de urgência que gestores de TI e escritórios começam a procurar saídas para a descriptografia de arquivos criptografados por ransomware. A pressão é grande, o tempo custa caro e as respostas na internet parecem todas iguais. Este texto organiza o que realmente pode funcionar, como identificar a família do ataque com segurança e em que momento a análise especializada passa a ser o caminho mais realista.
O que a descriptografia de ransomware realmente consegue fazer
A descriptografia de arquivos criptografados por ransomware só é viável quando existe uma chave de decifração disponível: ou ela vazou, foi apreendida por autoridades, foi extraída por engenharia reversa de uma falha do malware, ou você tem um backup íntegro para restaurar. Sem uma dessas condições, o processo se torna inviável na prática, porque a criptografia usada pelos ataques modernos é forte demais para ser quebrada por força bruta. Entender essa limitação evita que você perca dias tentando soluções que não existem e direciona o esforço para o que realmente pode funcionar.
A Universidade Federal do Delta do Parnaíba define ransomware como um tipo de malware que criptografa arquivos e exige pagamento para liberá-los. O ponto central é que a descriptografia não é um processo único: cada família de ransomware usa um método diferente, e o que funciona para uma variante pode ser inútil para outra. Por isso, antes de qualquer tentativa, é preciso identificar exatamente com o que você está lidando.
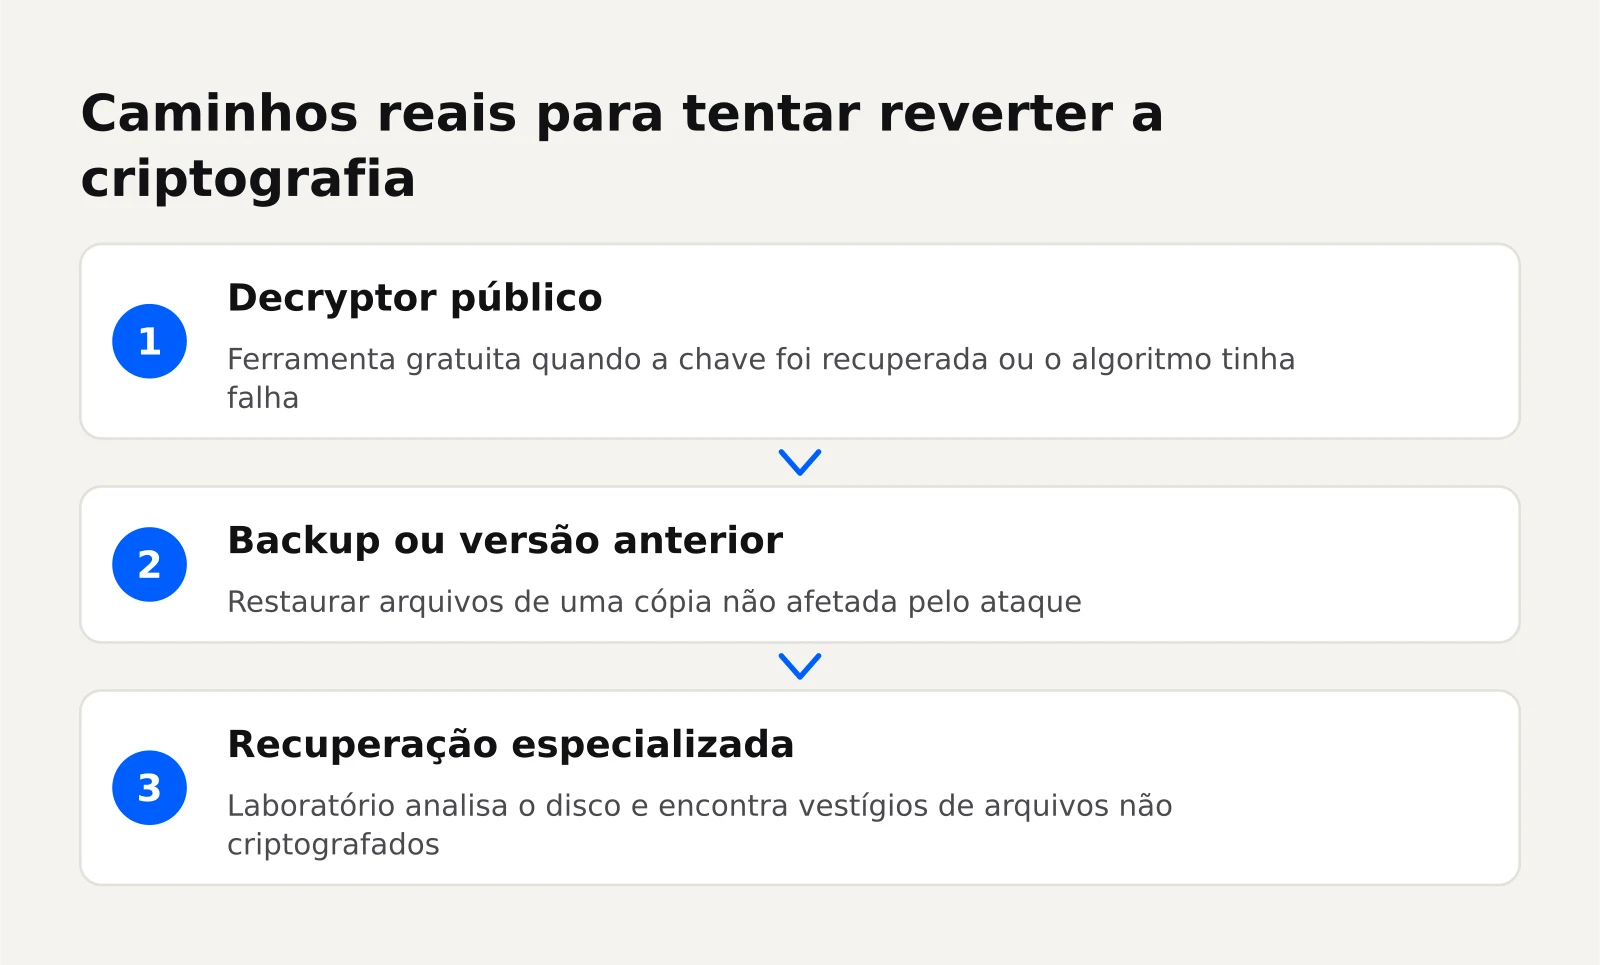
Existem três caminhos reais para tentar reverter a criptografia:
- Decryptor público: ferramenta gratuita criada por fabricantes de segurança ou autoridades quando a chave foi recuperada ou o algoritmo tinha falha.
- Backup ou versão anterior: restaurar os arquivos de uma cópia não afetada pelo ataque.
- Recuperação especializada: laboratório que analisa a estrutura do disco, encontra vestígios de arquivos não criptografados ou recupera dados de setores que o ransomware não alcançou.
Nenhum desses caminhos é garantido. A decisão depende da família do ransomware, do estado do disco e da qualidade do backup. A seguir, você entende por que a chave é o elemento central de todo o problema.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosComo o ransomware criptografa seus arquivos: por que a chave importa
Para entender a descriptografia, primeiro é preciso entender o que o ransomware faz com os seus dados. O malware não apaga os arquivos imediatamente: ele os transforma em conteúdo ilegível usando algoritmos de criptografia. O arquivo continua no disco, mas sem a chave correta ele é apenas um bloco de dados sem sentido.
Criptografia simétrica e assimétrica no ataque
Os ataques modernos combinam dois tipos de criptografia. A criptografia simétrica usa uma única chave para cifrar e decifrar, e é rápida o suficiente para processar milhares de arquivos em minutos. O problema é que, se o atacante usasse apenas essa chave, ela ficaria armazenada no próprio dispositivo infectado e poderia ser extraída. Por isso, os grupos criminosos adicionam uma camada de criptografia assimétrica, que usa um par de chaves: uma pública, usada para cifrar, e uma privada, necessária para decifrar.
Na prática, o ransomware gera uma chave simétrica aleatória para criptografar os arquivos da vítima. Em seguida, cifra essa chave simétrica com a chave pública do atacante. O resultado é que a chave necessária para reverter o processo fica protegida, e só quem possui a chave privada correspondente consegue acessá-la.
Por que a chave privada fica com o atacante
A chave privada nunca é enviada para a máquina infectada. Ela fica em um servidor controlado pelo grupo criminoso, fora do alcance da vítima e das ferramentas de recuperação locais. É exatamente isso que torna a descriptografia sem decryptor praticamente inviável: mesmo que você encontre a chave simétrica cifrada no disco, não consegue abri-la sem a chave privada do atacante.
Essa arquitetura explica por que a maioria das tentativas de “quebrar” a criptografia falha. Algoritmos como AES e RSA, quando implementados corretamente, não têm atalhos conhecidos. A única esperança real de descriptografia sem pagar é encontrar uma falha na implementação do malware, uma chave que vazou ou foi apreendida, ou um erro operacional do grupo criminoso.
Identificar a família do ransomware antes de tentar descriptografar
Antes de baixar qualquer ferramenta ou tomar qualquer decisão, você precisa saber qual família de ransomware atacou o sistema. Essa identificação é o que determina se existe um decryptor disponível, qual ferramenta usar e se a recuperação especializada é o caminho mais realista. Tentar descriptografar sem essa informação é como procurar uma chave sem saber qual fechadura abrir.
Extensões, notas de resgate e amostras de arquivos
O primeiro passo é observar as pistas deixadas pelo ataque:
- Extensão dos arquivos: muitas famílias adicionam uma extensão específica aos arquivos criptografados, como
.lockbit,.contiou.crypt. Anote exatamente o que aparece. - Nota de resgate: o arquivo de texto ou HTML deixado no desktop e nas pastas afetadas costuma conter o nome do grupo, instruções de pagamento e um identificador da vítima. O nome do grupo é uma pista direta da família.
- Amostra do arquivo criptografado: guarde um ou dois arquivos pequenos criptografados, sem abri-los. Eles podem ser enviados para análise ou usados em ferramentas de identificação.
- Data e hora do ataque: registre quando os arquivos foram modificados. Isso ajuda a correlacionar com campanhas conhecidas.
Não apague a nota de resgate nem os arquivos criptografados. Eles são evidência útil tanto para a identificação quanto para uma eventual análise forense.
Ferramentas de identificação por assinatura
Existem serviços gratuitos que analisam a nota de resgate ou uma amostra de arquivo e identificam a família do ransomware. Essas ferramentas comparam padrões de texto, extensões e assinaturas de criptografia com bancos de dados de variantes conhecidas. O objetivo é apontar para a família correta e, quando disponível, indicar se há um decryptor público associado.
A identificação por assinatura não descriptografa nada por si só. Ela apenas responde à pergunta mais importante do processo: existe uma ferramenta conhecida para essa família? Se a resposta for não, você evita perder tempo com tentativas inúteis e pode partir para a recuperação de dados por outros meios.
Ferramentas gratuitas de descriptografia: quando funcionam e quando falham
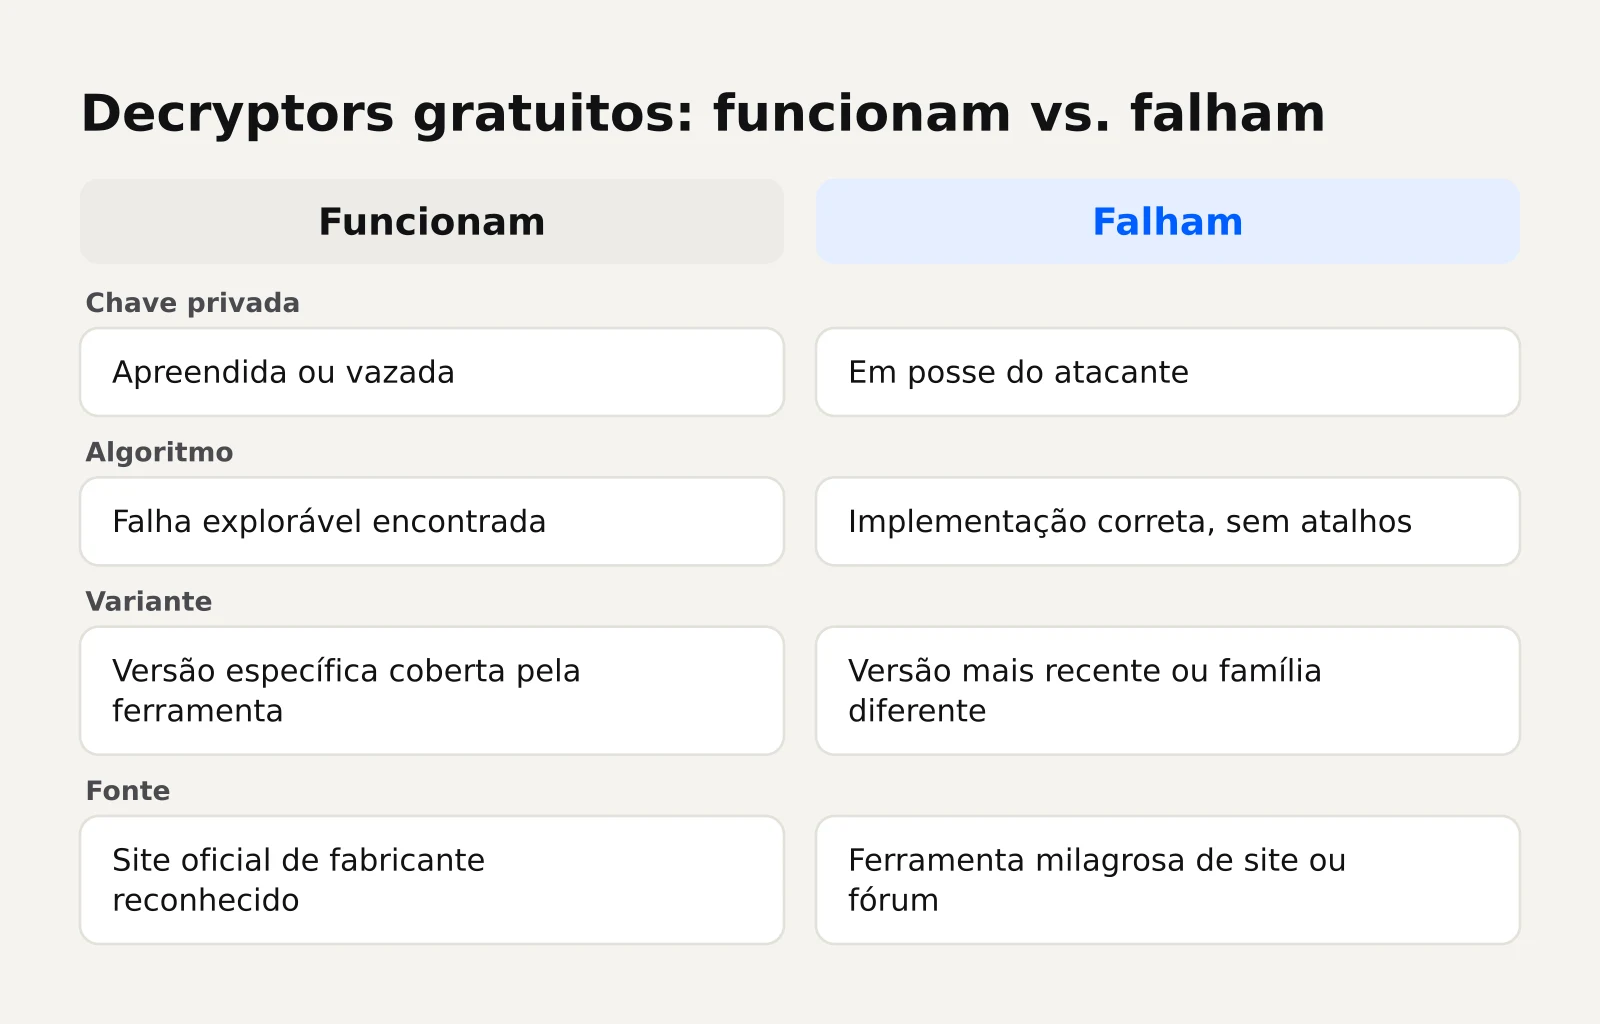
Os decryptors gratuitos são a primeira esperança de quem foi atacado, mas eles só funcionam em condições muito específicas. Entender essas condições evita frustração e, principalmente, evita que você instale um malware disfarçado de solução.
Decryptors de fabricantes de segurança
Fabricantes de antivírus e organizações como a Europol mantêm projetos de descriptografia gratuita. Essas ferramentas são desenvolvidas quando uma chave privada é apreendida em uma operação policial, quando um grupo criminoso encerra as atividades e libera as chaves, ou quando pesquisadores encontram uma falha no algoritmo do malware.
O processo é seguro quando a ferramenta vem de um fabricante reconhecido, mas tem uma limitação central: cada decryptor atende apenas a uma família ou a um conjunto específico de variantes. Se o seu ataque veio de uma versão mais recente ou de uma família diferente, a ferramenta simplesmente não funciona.
Limites das ferramentas públicas e riscos de falsos decryptors
As ferramentas públicas têm três limites principais:
- Cobertura limitada: os grupos criminosos corrigem as falhas rapidamente e lançam novas variantes.
- Versões antigas: quando um decryptor existe, ele costuma funcionar apenas para versões específicas do ransomware, não para todas as campanhas da mesma família.
- Risco de falsos decryptors: sites e fóruns oferecem “ferramentas milagrosas” que prometem descriptografar qualquer ransomware. Muitos desses programas são, na verdade, outro malware, que pode roubar dados, instalar backdoors ou criptografar novamente os arquivos.
Baixe decryptors apenas de sites oficiais de fabricantes de segurança reconhecidos ou de projetos públicos verificados. Desconfie de qualquer ferramenta que peça pagamento, acesso remoto ou informações sensíveis antes de funcionar.

Backup e versões anteriores: o caminho mais confiável de recuperação
Quando a descriptografia direta não é possível, o backup é a saída mais segura e rápida. Se você tem uma cópia íntegra dos dados, não precisa da chave do atacante: basta restaurar os arquivos e seguir em frente. O problema é que muitos backups são atingidos pelo próprio ataque.
Backup offline e imutável
Um backup só é útil contra ransomware se estiver fora do alcance do malware. Isso significa:
- Backup offline: mídia desconectada da rede e do computador após a cópia. HD externo guardado em gaveta, fita magnética ou storage isolado.
- Backup imutável: storage configurado para impedir alteração ou exclusão por um período definido. Mesmo que o atacante tenha credenciais, não consegue apagar ou criptografar as cópias.
- Retenção em camadas: manter versões de dias, semanas e meses diferentes, para poder voltar a um ponto anterior ao ataque.
Se o backup estava conectado à rede no momento do ataque, é provável que ele também tenha sido criptografado. Nesse caso, a restauração direta não resolve, e o caminho passa a ser a recuperação especializada dos dados do backup ou do storage original.
Restauração de cópias de sombra e pontos de restauração
O Windows mantém cópias de sombra (Volume Shadow Copy) e pontos de restauração que podem conter versões anteriores dos arquivos. Em teoria, isso permite recuperar dados sem pagar resgate.
Se as cópias de sombra sobreviveram, a restauração pode funcionar para arquivos individuais ou para pastas inteiras. O processo é feito pelo próprio sistema operacional ou por ferramentas de recuperação que leem os snapshots diretamente do disco.
Pagar o resgate: o que considerar antes dessa decisão
Pagar o resgate é uma decisão que envolve riscos técnicos, legais e éticos. Antes de considerar essa opção, avalie os seguintes pontos:
- Não há garantia de entrega: o grupo criminoso pode receber o pagamento e não enviar a chave, ou enviar uma chave que não funciona. Não existe contrato, suporte ou recurso para reclamar.
- Você financia o crime: o pagamento mantém a operação criminosa ativa e incentiva novos ataques contra outras empresas.
- Alternativas não esgotadas: antes de pagar, confirme se não há decryptor público, backup recuperável ou possibilidade de recuperação especializada dos dados.
A decisão de pagar ou não é da empresa atacada, mas ela deve ser tomada com assessoria jurídica e técnica, nunca por impulso no desespero das primeiras horas.
O que define o custo de um serviço de recuperação de dados
Quando a descriptografia direta e o backup não resolvem, a recuperação especializada é o caminho restante. O custo desse serviço varia conforme fatores técnicos, não por uma tabela fixa. Entender o que influencia o valor ajuda a avaliar orçamentos com critério.
- Complexidade do ataque: famílias que criptografam apenas o início dos arquivos são mais fáceis de tratar do que as que cifram o arquivo inteiro.
- Tipo de mídia: servidores, storages e RAID exigem mais trabalho do que um único disco, especialmente quando há arranjos complexos ou falhas de hardware associadas.
- Estado do disco: se o ransomware também corrompeu a estrutura do sistema de arquivos ou se houve tentativas mal sucedidas de recuperação caseira, o trabalho aumenta.
- Urgência: prazos reduzidos para retomar a operação podem demandar priorização no laboratório.
- Necessidade de laudo técnico: empresas que precisam de documentação para fins jurídicos, de seguros ou de conformidade com a LGPD podem solicitar um relatório detalhado da causa e do processo de recuperação.
Um orçamento sério depende de uma análise prévia do dispositivo. Empresas especializadas em recuperação de dados corporativos, como a Security Recovery, fazem essa avaliação em laboratório próprio com sala limpa ISO-5 Classe 100 e equipamentos como PC-3000, DeepSpar e MRT, antes de apresentar qualquer valor ou prazo. Para entender melhor o que acontece quando um servidor inteiro é criptografado, veja como funciona a recuperação de servidor de arquivos após ransomware.
Prevenção: reduzir o dano antes que a criptografia comece
A melhor descriptografia é aquela que nunca precisa acontecer. Medidas de prevenção não eliminam o risco de ataque, mas reduzem drasticamente o dano quando ele ocorre. O foco deve estar em detectar cedo e ter rotas de recuperação prontas.
Detecção precoce e isolamento do dispositivo
O ransomware leva tempo para criptografar todos os arquivos de uma rede. Se a equipe de TI perceber o ataque nos primeiros minutos, é possível isolar o dispositivo infectado antes que ele alcance os servidores e storages. Isso significa:
- Desconectar o equipamento da rede imediatamente, sem desligar.
- Revogar credenciais comprometidas e encerrar sessões ativas.
- Monitorar alertas de antivírus, EDR e comportamento anômalo de arquivos.
- Bloquear a comunicação com servidores de comando e controle conhecidos.
O desligamento imediato pode destruir evidências em memória e interromper processos de criptografia de forma descontrolada. O isolamento em rede, sem desligar, permite que a equipe avalie o alcance do ataque antes de agir.
Rotina de backup e segmentação de rede
A prevenção mais eficaz contra a perda de dados é uma rotina de backup que siga a regra 3-2-1: três cópias dos dados, em dois tipos de mídia diferentes, com uma cópia fora do local. Além disso:
- Teste a restauração periodicamente: backup que nunca foi restaurado é apenas uma promessa.
- Segmente a rede: servidores, estações de trabalho e backups devem ficar em segmentos separados, com controle de acesso entre eles.
- Aplique atualizações e corrija vulnerabilidades.
- Treine a equipe.
Se o ataque já aconteceu e você precisa entender os primeiros passos, veja o que fazer nas primeiras horas após um ataque de ransomware.
Perguntas frequentes
É possível descriptografar arquivos de ransomware sem a chave do atacante?
Sim, mas apenas em situações específicas. Se houver um decryptor público para a família exata do ransomware, se a chave privada vazou ou foi apreendida, ou se o malware tem uma falha explorável, a descriptografia é possível. Fora desses casos, a criptografia forte torna a quebra inviável, e a recuperação depende de backup ou de análise especializada do disco.
Como saber se existe um decryptor para o ransomware que me atacou?
Identifique a família do ransomware pela extensão dos arquivos, pelo conteúdo da nota de resgate e por ferramentas de identificação por assinatura. Depois, consulte os sites oficiais de fabricantes de segurança e projetos públicos de descriptografia. Se houver um decryptor para a sua variante específica, ele estará listado nesses canais. Desconfie de qualquer outra fonte.
Restaurar as cópias de sombra do Windows resolve o ataque?
Nem sempre. Muitas famílias de ransomware apagam as cópias de sombra e os pontos de restauração logo no início do ataque, justamente para impedir essa rota de recuperação. Se as cópias sobreviveram, a restauração pode funcionar para arquivos individuais ou pastas. Vale tentar, mas sem contar com isso como solução garantida.
Pagar o resgate garante que os arquivos voltarão?
Não. Não há nenhuma garantia de que o grupo criminoso enviará a chave após o pagamento, nem de que a chave funcionará. Há também o risco de novo ataque, já que pagadores são vistos como alvos lucrativos. Antes de considerar o pagamento, esgote as alternativas: decryptor público, backup e recuperação especializada.
Um laboratório de recuperação consegue descriptografar qualquer ransomware?
Não. Um laboratório especializado não quebra a criptografia por força bruta. O trabalho consiste em encontrar vestígios de arquivos não criptografados, recuperar dados de setores que o ransomware não alcançou, reconstruir estruturas de disco e, em alguns casos, trabalhar com chaves vazadas ou falhas conhecidas. O resultado depende do caso, e uma análise prévia é necessária para avaliar a viabilidade.
Precisa de ajuda com isso?
Se a sua empresa foi atingida por ransomware e a descriptografia direta não é viável, fale com um especialista para entender o cenário do seu caso e os próximos passos.