O servidor criptografado parou a operação e o relógio já está correndo. Antes de sair pedindo proposta para qualquer lado, vale entender o que o fornecedor precisa saber para avaliar o seu caso sem enrolação. Este texto mostra quais informações levantar logo após o ataque, o que enviar para destravar um orçamento recuperação ransomware sem retrabalho, como comparar propostas e o que esperar do diagnóstico técnico antes de fechar qualquer compromisso.
O que pedir antes de solicitar orçamento de recuperação de ransomware
Para solicitar um orçamento de recuperação de ransomware que seja útil de verdade, você precisa primeiro reunir informações básicas sobre o incidente e o ambiente afetado. Quanto mais completo for o levantamento inicial, mais precisa será a proposta e menor a chance de retrabalho entre o primeiro contato e o diagnóstico técnico.
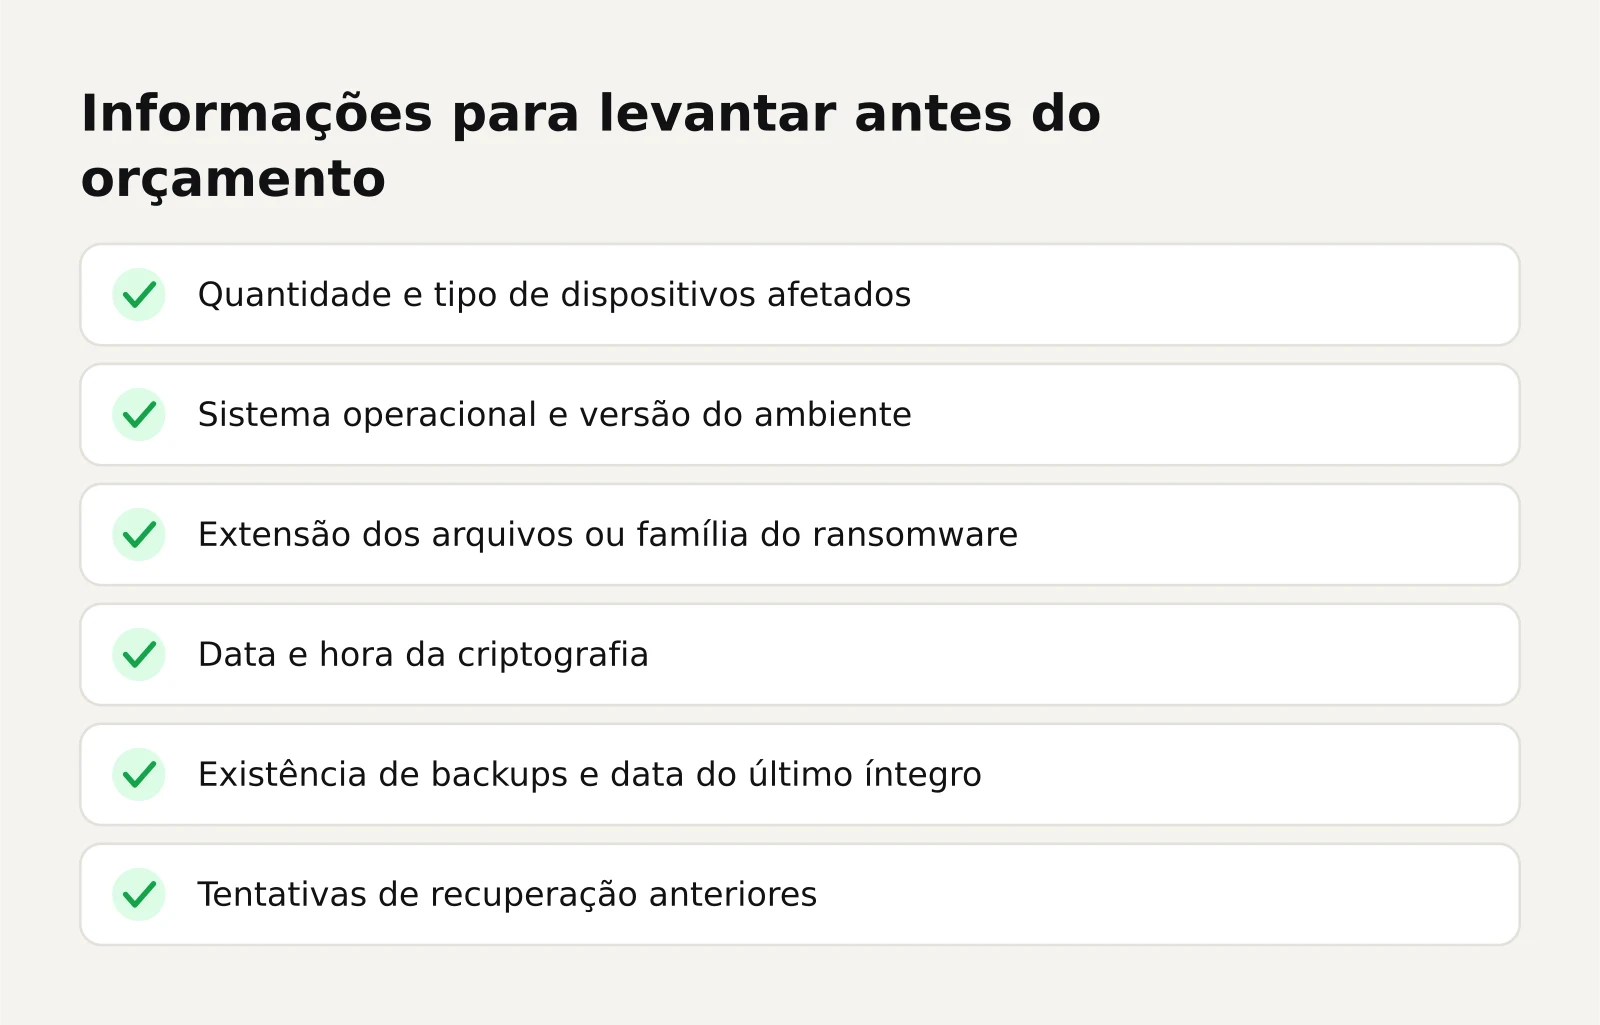
Antes de acionar qualquer fornecedor, tenha em mãos pelo menos estes elementos:
- Quantidade e tipo de dispositivos afetados (servidor, storage, NAS, máquina virtual, banco de dados)
- Sistema operacional e versão do ambiente criptografado
- Extensão dos arquivos criptografados ou nome da família do ransomware, se a nota de resgate indicar
- Data e hora aproximadas em que a criptografia foi percebida
- Existência de backups e a data do último backup íntegro
- Se houve tentativa de recuperação caseira ou uso de ferramentas antes do contato
Essa preparação não exige conhecimento técnico profundo. Um gestor de TI ou responsável pela operação consegue levantar a maioria desses pontos consultando a equipe interna. O objetivo é evitar que o fornecedor precise fazer dezenas de perguntas antes de conseguir avaliar o cenário.
Se o ataque atingiu bancos de dados ou máquinas virtuais, vale consultar também o artigo sobre como recuperar um banco de dados criptografado por ransomware, que detalha particularidades desses ambientes.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosO que informar ao fornecedor para receber uma proposta útil
A qualidade do orçamento depende diretamente da qualidade das informações enviadas. Um fornecedor sério não consegue precificar recuperação de ransomware sem entender o ambiente, o tipo de criptografia e o estado dos dados. Informações vagas geram propostas genéricas ou pedidos repetidos de esclarecimento.
Dados técnicos do ambiente afetado
Descreva o ambiente com precisão. Não basta dizer “servidor criptografado”: informe se é um servidor físico com RAID, um storage corporativo, uma VM em VMware, Hyper-V ou Proxmox, ou um banco de dados específico. Cada cenário exige abordagem diferente de recuperação.
- Marca e modelo do equipamento, quando aplicável
- Configuração de RAID, se houver, incluindo nível e quantidade de discos
- Sistema de arquivos utilizado (NTFS, ext4, XFS, ReFS, entre outros)
- Capacidade total e volume aproximado de dados afetados
- Se o ambiente é virtualizado, qual hypervisor e versão
- Se há criptografia de disco subjacente, como BitLocker ou LUKS
Esses detalhes permitem que o fornecedor avalie se o caso é tecnicamente viável e quais recursos de laboratório serão necessários. Um ambiente com storage corporativo e RAID, por exemplo, demanda infraestrutura diferente de uma VM isolada.
Evidências do ataque e extensão da criptografia
Reúna o que o ataque deixou para trás. A nota de resgate costuma indicar a família do ransomware, o que ajuda o fornecedor a entender o tipo de criptografia envolvida. Se possível, envie amostras de arquivos criptografados e de um arquivo original correspondente, se existir.
Informe também:
- Se a criptografia atingiu arquivos inteiros ou apenas partes deles
- Se há backups disponíveis e quando foram feitos
- Se o ataque afetou também os backups, como em casos de storage conectado à rede
- Se houve exfiltração de dados ou apenas criptografia
- Se algum software de recuperação ou descriptografia já foi executado nos discos
Essa última informação é crítica. Tentativas caseiras podem alterar o estado original dos dados e reduzir as chances de recuperação. O fornecedor precisa saber exatamente o que já foi feito para avaliar o cenário real, não o cenário ideal.
O que define o custo de uma recuperação de ransomware
O orçamento de recuperação de ransomware não segue tabela fixa. O valor é definido por um conjunto de fatores técnicos que só ficam claros após o diagnóstico. Entender esses fatores ajuda a comparar propostas com critério, em vez de escolher apenas pelo menor preço.
Os principais elementos que influenciam o custo são:
- Complexidade do ambiente: servidor simples, RAID, storage corporativo, VM ou banco de dados
- Quantidade de dispositivos e volume de dados a processar
- Tipo de criptografia e família do ransomware
- Existência de backups íntegros que possam acelerar o processo
- Necessidade de recursos específicos de laboratório, como sala limpa para mídias com dano físico
- Urgência do atendimento e prioridade na fila de diagnóstico
- Se houve tentativas anteriores que comprometeram a integridade dos dados
Um caso de servidor único com backup recente tende a ser menos complexo do que um storage corporativo com RAID degradado e backups comprometidos. Por isso, desconfie de quem promete preço fechado antes de examinar o ambiente: sem diagnóstico, qualquer número é chute.
Se o incidente envolve máquinas virtuais, o artigo sobre quanto custa recuperar uma máquina virtual explica os fatores específicos desse cenário.

Como avaliar um fornecedor de recuperação de dados
Nem todo fornecedor está preparado para lidar com ransomware em ambiente corporativo. Avalie a estrutura, os processos e a transparência antes de enviar seus dados. Um orçamento barato pode sair caro se o fornecedor não tiver condições técnicas de executar o serviço.
Laboratório próprio, sigilo e cadeia de custódia
Pergunte se o fornecedor possui laboratório próprio ou terceiriza o serviço. Laboratório próprio indica controle sobre o processo e sobre a segurança dos dados. Verifique também se há estrutura de sala limpa para casos que envolvam abertura de discos, e se a empresa oferece acordo de confidencialidade (NDA) antes de receber as mídias.
A cadeia de custódia é outro ponto essencial: o fornecedor deve conseguir rastrear quem acessou cada dispositivo, quando e o que foi feito.
Diagnóstico antes da proposta e limites do que é prometido
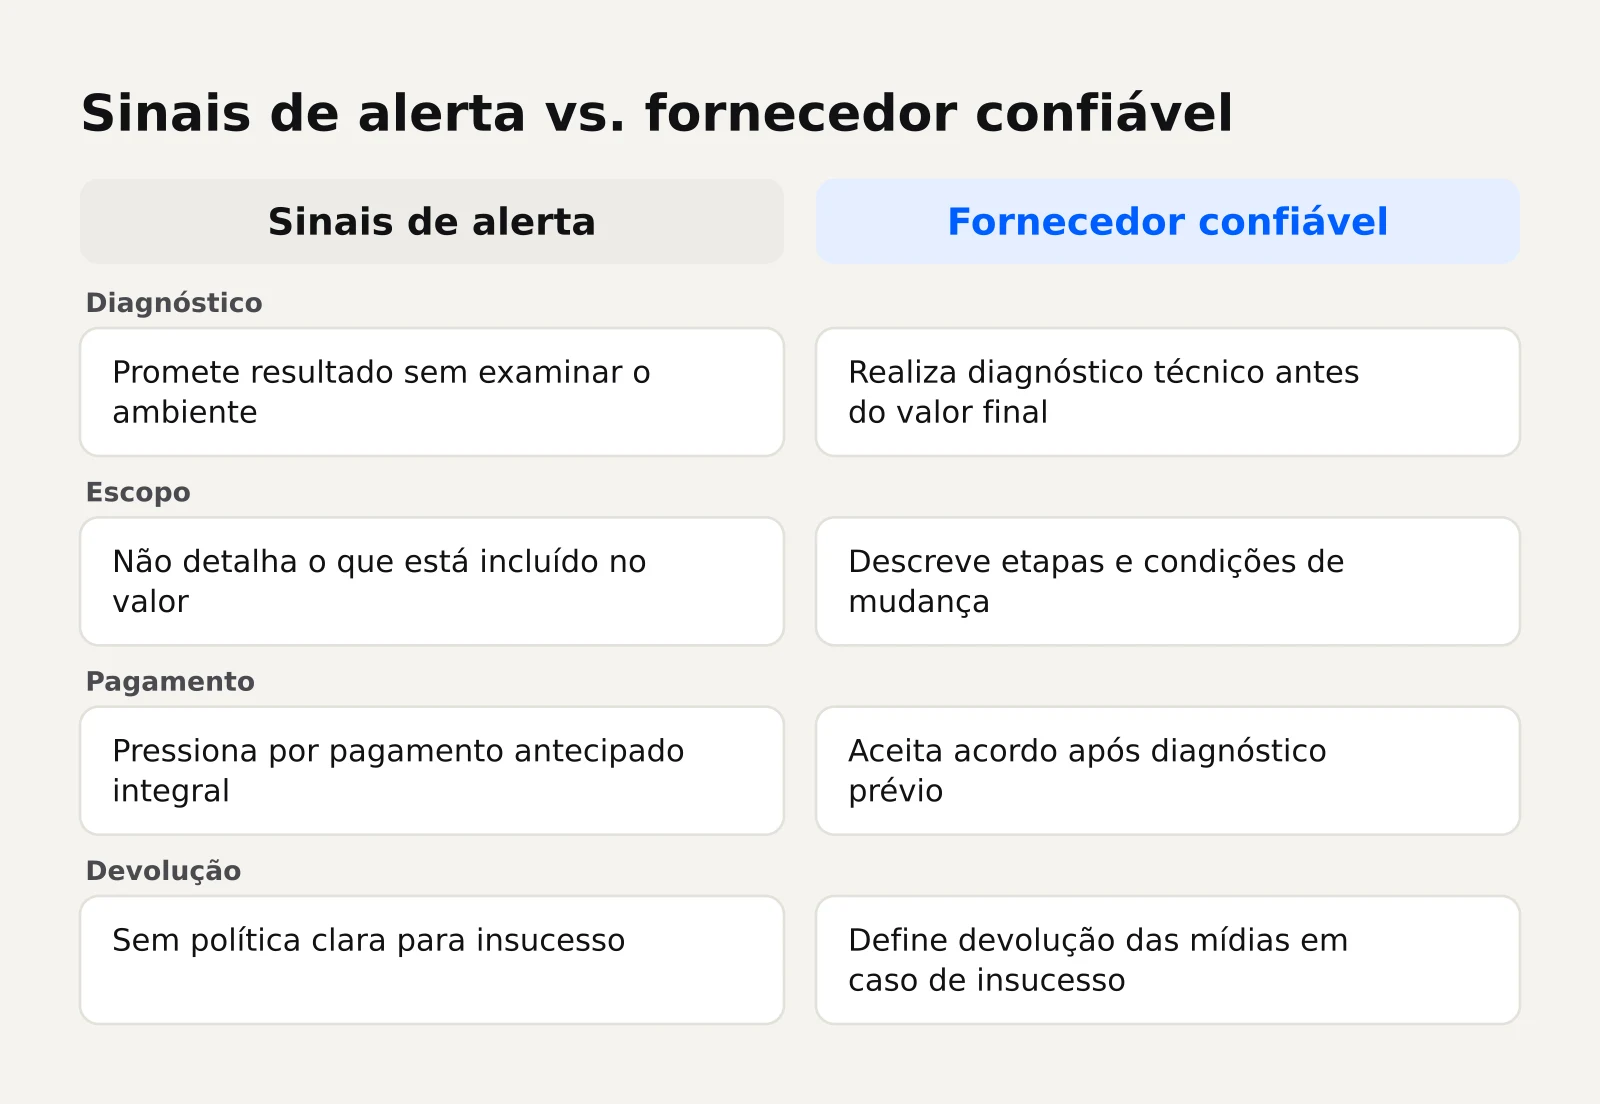
Um fornecedor confiável realiza diagnóstico técnico antes de fechar o valor final. Promessas de recuperação total sem examinar o ambiente são sinal de alerta. Nenhuma empresa séria garante a recuperação de todos os dados antes de entender o tipo de criptografia e o estado das mídias.
Desconfie de propostas que:
- Prometem resultado certo sem diagnóstico prévio
- Não explicam o que acontece se a recuperação for parcial
- Não detalham o que está incluído no valor
- Pressionam por pagamento antecipado integral antes de qualquer análise
- Não apresentam política clara de devolução das mídias em caso de insucesso
O diagnóstico prévio serve exatamente para separar casos tecnicamente viáveis daqueles em que a recuperação é impossível ou parcial. Um fornecedor transparente explica os limites antes de você assumir qualquer compromisso.
O que um orçamento de recuperação deve detalhar
Um orçamento de recuperação de ransomware bem elaborado vai além do valor final. Ele precisa descrever o escopo do serviço, as etapas previstas e as condições em que o valor pode mudar. Sem esse detalhamento, você não consegue comparar propostas de forma justa.
Ao receber uma proposta, verifique se ela contém:
- Descrição do ambiente avaliado e do problema identificado
- Etapas do serviço: diagnóstico, recuperação, validação e devolução
- O que está incluído no valor e o que é cobrado à parte
- Condições em que o valor pode ser alterado após o diagnóstico
- Política para casos de recuperação parcial ou impossível
- Prazo estimado para cada etapa, sem promessa de data fechada
- Forma de devolução dos dados e das mídias originais
- Garantias de sigilo e confidencialidade aplicáveis
Se o orçamento for apenas um número solto, peça o detalhamento. A ausência de escopo claro é um dos principais motivos de conflito entre cliente e fornecedor durante o processo de recuperação.
Erros que encarecem ou inviabilizam a recuperação
Algumas decisões tomadas logo após o ataque podem comprometer seriamente a recuperação. Evitar esses erros é tão importante quanto escolher bem o fornecedor.
- Continuar usando os discos criptografados após o ataque
- Executar softwares de recuperação caseiros ou ferramentas de descriptografia duvidosa
- Formatar, reinstalar o sistema ou recriar o RAID antes do diagnóstico
- Apagar arquivos criptografados para “liberar espaço”
- Pagar o resgate antes de esgotar as alternativas técnicas de recuperação
- Enviar as mídias sem registro do que foi feito em cada etapa
- Omitir do fornecedor que já houve tentativa de recuperação anterior
Cada uma dessas ações altera o estado original dos dados e pode transformar um caso recuperável em um caso perdido. Se você já executou alguma dessas etapas, informe o fornecedor com transparência: o diagnóstico precisa partir do cenário real.
Para entender melhor os riscos de tentativas caseiras, leia o artigo sobre por que não usar programas de recuperação caseiros antes de procurar um especialista.
Perguntas frequentes
Quanto tempo leva para receber um orçamento de recuperação de ransomware?
Depende da complexidade do ambiente e da qualidade das informações enviadas. Casos que exigem diagnóstico em laboratório podem levar mais tempo, pois é preciso examinar as mídias antes de fechar o valor final. Peça ao fornecedor uma estimativa de prazo para a proposta no primeiro contato.
O orçamento inicial é o valor final que vou pagar?
Não necessariamente. O orçamento inicial costuma ser uma estimativa baseada nas informações fornecidas. Após o diagnóstico técnico em laboratório, o fornecedor pode ajustar o valor conforme a complexidade real do caso. Um orçamento sério deixa claro em quais condições o valor pode mudar e o que está incluído em cada etapa do serviço.
Preciso enviar os discos antes de receber o orçamento?
Em muitos casos, sim. O diagnóstico técnico exige acesso às mídias para avaliar o tipo de criptografia, o estado dos dados e a viabilidade da recuperação. Antes de enviar, solicite um acordo de confidencialidade e confirme os procedimentos de recebimento, rastreamento e devolução. O envio deve ser feito por transportadora com seguro e embalagem adequada para equipamentos sensíveis.
O que acontece se a recuperação for apenas parcial?
Um fornecedor transparente informa a extensão da recuperação possível após o diagnóstico e antes de executar o serviço completo. Você decide se o resultado parcial atende à necessidade do negócio. O orçamento deve prever essa possibilidade e explicar como o valor é tratado quando nem todos os dados podem ser recuperados.
É possível recuperar dados de ransomware sem pagar o resgate?
Sim, em muitos casos. A recuperação técnica busca restaurar os dados a partir das mídias originais, sem negociar com os criminosos. A viabilidade depende do tipo de criptografia, do estado dos discos e de existirem backups ou estruturas remanescentes. Pagar o resgate não garante a devolução dos dados e financia a atividade criminosa, por isso deve ser o último recurso.
Precisa de ajuda com isso?
Se a sua empresa foi atingida por ransomware e precisa de uma avaliação técnica para entender o que pode ser recuperado, fale com um especialista. A Security Recovery atende empresas de todo o Brasil com laboratório próprio, sala limpa ISO-5 Classe 100 e acordo de confidencialidade. Solicite um orçamento de recuperação de ransomware e receba orientação sobre os próximos passos.