Quando um storage corporativo para de responder e os arquivos começam a aparecer com extensões estranhas, a pressão é imediata: a operação travada, equipes sem acesso aos dados e a dúvida sobre o que fazer primeiro. Cada ação tomada nesse momento pode facilitar ou inviabilizar a recuperação de storage criptografado por ransomware. Este texto mostra como agir nas primeiras horas, quais caminhos existem conforme o cenário e como escolher um fornecedor sem promessas vazias.
A resposta curta: sim, há chance de recuperar, mas depende de três fatores
Recuperar um storage criptografado por ransomware é possível em muitos cenários, mas o resultado depende de três fatores: a variante do ransomware, a existência de backup íntegro fora do alcance do ataque e a preservação do estado atual dos discos. Não existe solução universal, e cada hora de exposição ou tentativa amadora reduz as opções disponíveis.
Um storage corporativo raramente é criptografado por acaso. O atacante mira o equipamento porque ele concentra dados críticos: bancos de dados, máquinas virtuais, arquivos de departamentos inteiros. Quando o ataque chega a esse nível, a decisão mais importante não é técnica, é de procedimento. O que você faz nas primeiras horas define se a recuperação será viável por backup, por descriptografador público ou por análise forense em laboratório.
Antes de qualquer ação, entenda o cenário em que você está:
- Backup íntegro e isolado: caminho mais rápido e barato, se o backup não foi alcançado pelo ataque.
- Descriptografador público disponível: viável quando a variante já foi analisada e a chave foi liberada por pesquisadores ou autoridades.
- Sem backup e sem chave: exige recuperação forense, com resultado condicionado ao tipo de criptografia e ao estado dos volumes.
Nenhum desses caminhos começa com reiniciar o equipamento. O protocolo correto começa com isolamento e preservação, como veremos a seguir.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosO que fazer nas primeiras horas após a criptografia do storage
As primeiras horas são decisivas porque o ransomware pode continuar ativo na rede, criptografando novos volumes ou agendando destruição de sombras de volume e snapshots. A prioridade é interromper a progressão sem destruir evidências.
Isolar o storage da rede sem desligar nem reiniciar
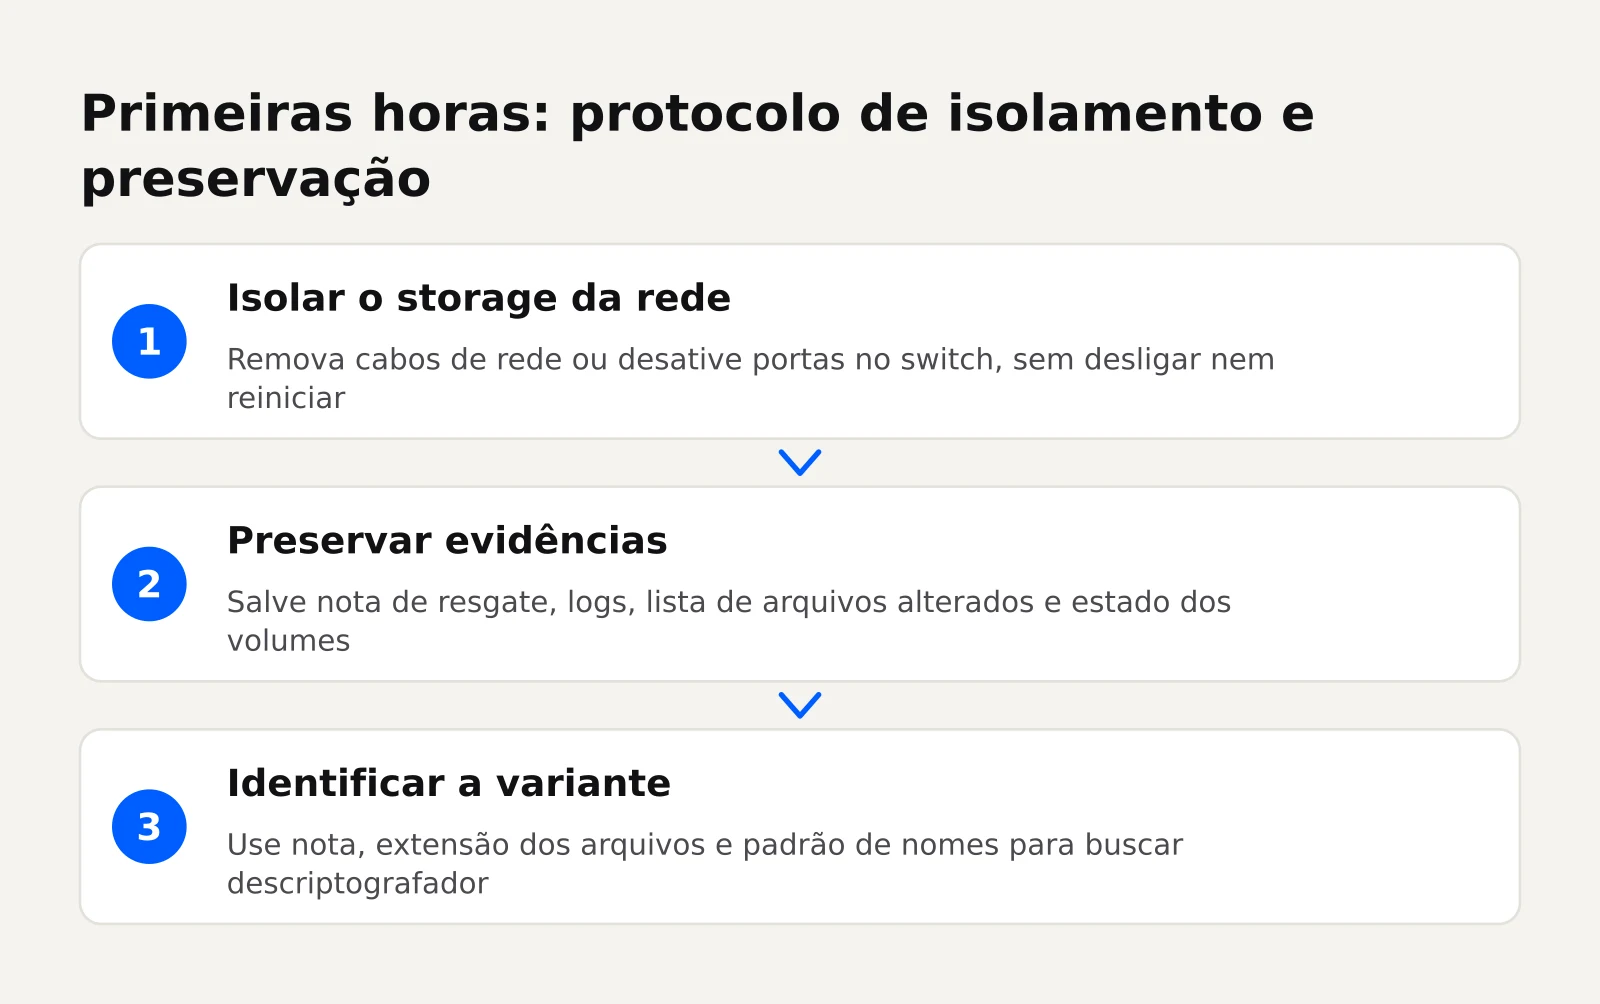
Desconecte o storage da rede imediatamente, mas não desligue o equipamento nem reinicie. Muitos storages mantêm em memória chaves, estados de cache e estruturas de RAID que se perdem com o desligamento. Além disso, reiniciar pode disparar processos automáticos de reconstrução de RAID ou de consolidação de snapshots que sobrescrevem setores ainda recuperáveis.
O isolamento deve ser físico: retire os cabos de rede ou desative as portas no switch. Se o storage estiver conectado a um ambiente virtualizado, suspenda também as VMs que acessam os volumes, mas sem desligar o storage em si. O objetivo é congelar o cenário para análise.
Preservar a nota de resgate, logs e o estado atual dos volumes
A nota de resgate contém informações valiosas: o nome do grupo, o identificador da vítima, o endereço da carteira e, em alguns casos, o e-mail de contato. Esses dados ajudam a identificar a variante e a verificar se existe descriptografador conhecido. Fotografe a tela ou salve o arquivo da nota sem abrir anexos suspeitos.
Preserve também:
- Logs do storage e do sistema de arquivos, com data e hora do início da criptografia.
- Lista de arquivos com extensão alterada, que ajuda a mapear o alcance do ataque.
- Estado dos volumes lógicos, RAID e snapshots antes de qualquer tentativa de reparo.
- Registros de acesso administrativo, para identificar como o atacante entrou.
Não apague nada, não execute utilitários de reparo de sistema de arquivos e não tente “limpar” os volumes. Cada escrita no disco pode sobrescrever dados originais que ainda existem em setores não criptografados ou em áreas de metadados.
Identificar a variante antes de tentar qualquer ferramenta
A identificação da variante é o passo que define se existe descriptografador gratuito. Use o texto da nota de resgate, a extensão dos arquivos criptografados e o padrão de nomes para pesquisar em bases públicas de descriptografadores mantidas por empresas de segurança e por iniciativas como o projeto No More Ransom.
Não aplique ferramentas genéricas de “recuperação de ransomware” antes dessa identificação. Um descriptografador feito para uma variante pode corromper permanentemente arquivos criptografados por outra. Se não houver correspondência clara, trate o caso como recuperação forense, não como descriptografia.
Backup íntegro, descriptografador público ou recuperação forense: os cenários possíveis
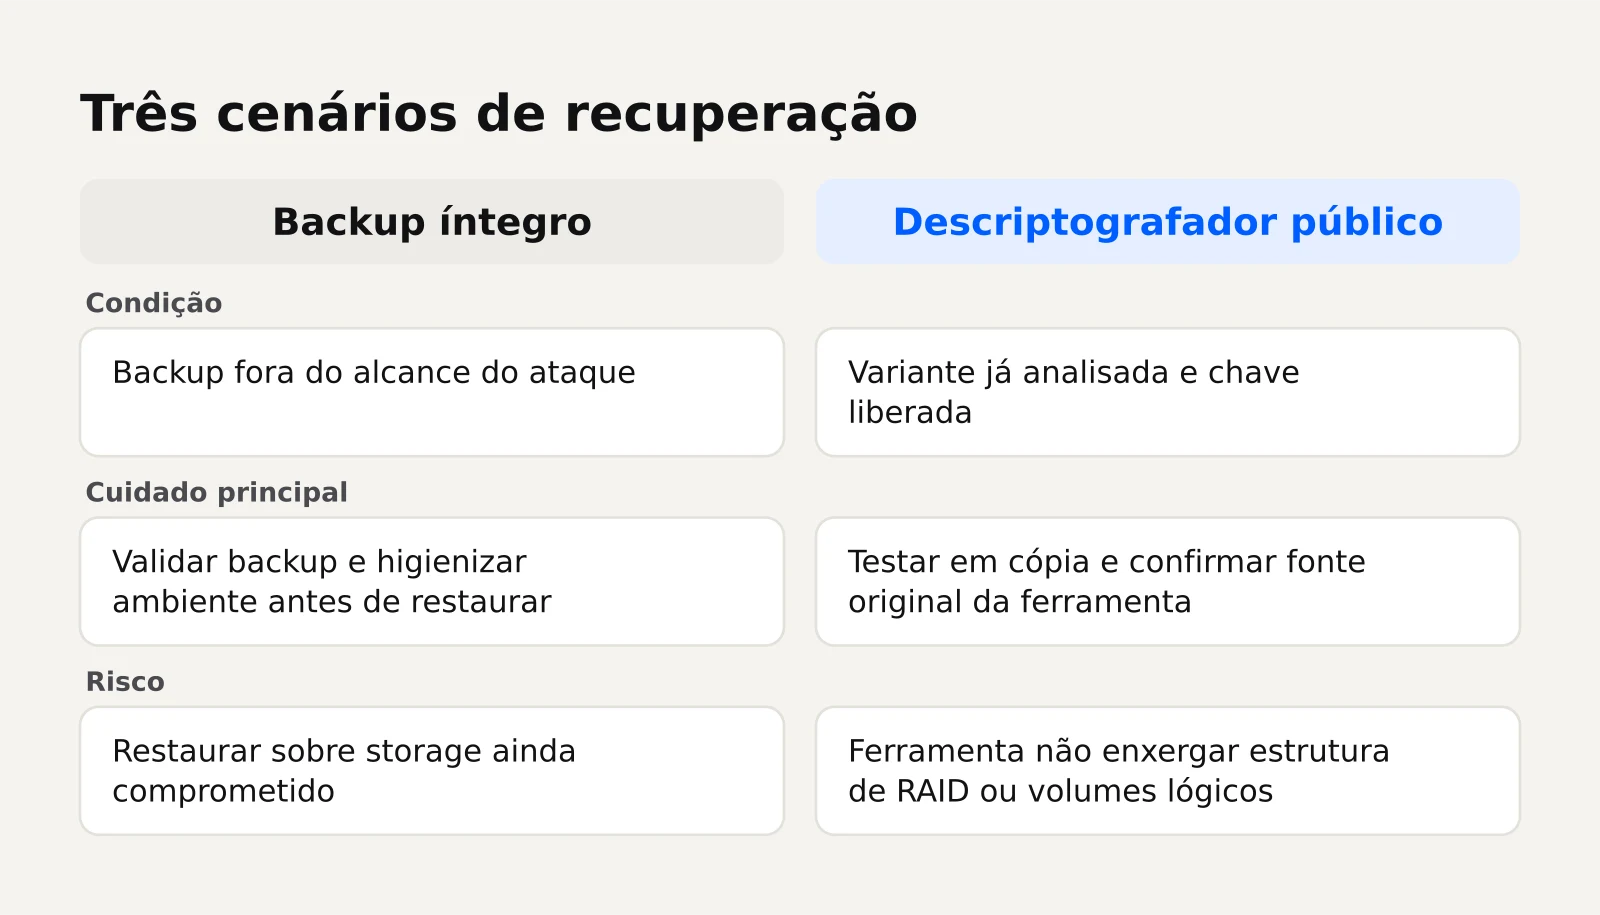
Depois de isolar e identificar, você estará em um dos três cenários abaixo. Cada um exige um caminho diferente, e a ordem de tentativa importa: backup primeiro, descriptografador em seguida, análise forense por último.
Quando o backup existe e está fora do alcance do ataque
Se o backup está em mídia desconectada, em nuvem com versionamento ou em outro site sem conexão com a rede atacada, a restauração é o caminho mais seguro. Mas valide o backup antes de restaurar: verifique se os arquivos de backup não foram criptografados junto, se o catálogo está íntegro e se a data do último backup cobre os dados críticos.
Um erro comum é restaurar sobre o storage ainda comprometido. Antes da restauração, o ambiente precisa ser higienizado: remova o acesso do atacante, corrija a vulnerabilidade explorada e reinstale o sistema do storage a partir de mídia confiável. Só então os dados restaurados voltam a um ambiente seguro.
Se o backup também foi criptografado, o cenário muda para recuperação forense, e há um artigo específico sobre o que fazer quando o backup também foi comprometido.
Quando existe descriptografador gratuito para a variante
Algumas variantes de ransomware já foram analisadas por pesquisadores, e as chaves foram liberadas. Nesses casos, um descriptografador público pode reverter a criptografia sem pagar resgate. A aplicação, porém, exige cuidados:
- Confirme que o descriptografador é da fonte original (site do pesquisador, empresa de segurança ou projeto No More Ransom), não de um site de terceiros.
- Teste em uma cópia dos arquivos criptografados, nunca nos originais.
- Verifique se o descriptografador suporta o sistema de arquivos do storage, não apenas arquivos avulsos.
- Mantenha os arquivos criptografados intactos até confirmar que a descriptografia funcionou.
Em storages com RAID ou volumes lógicos, o descriptografador pode não enxergar a estrutura completa. Nesses casos, a cópia setor a setor dos discos precisa ser feita antes, e o processo vira um projeto de recuperação, não uma simples execução de ferramenta.
Quando não há backup nem chave: o que a análise forense consegue extrair
Sem backup e sem descriptografador, a recuperação depende de análise forense em laboratório. O trabalho começa com a criação de imagens setor a setor de todos os discos do storage, preservando os originais. A partir das imagens, o especialista avalia:
- O tipo de criptografia aplicada: arquivos inteiros, apenas cabeçalhos ou setores específicos.
- A existência de áreas não criptografadas, como setores sobrescritos parcialmente, arquivos temporários ou metadados remanescentes.
- A possibilidade de reconstruir a estrutura de RAID e os volumes lógicos para acessar dados que o ransomware não alcançou.
- A presença de snapshots, versões anteriores ou cópias de sombra que sobreviveram ao ataque.
O resultado não é garantido e depende da variante e do tempo de exposição. Em alguns casos, a análise recupera parte dos dados; em outros, recupera a estrutura e permite identificar exatamente o que foi perdido, o que já é valioso para decisões jurídicas e de continuidade.
Por que o storage é um alvo diferente de um computador comum
Um storage não é um disco rígido avulso. Ele combina hardware proprietário, RAID, volumes lógicos, snapshots e, em muitos casos, máquinas virtuais inteiras. O ransomware que criptografa um storage raramente se comporta como o que ataca uma estação de trabalho, e as técnicas de recuperação precisam considerar essa complexidade.
NAS QNAP, Synology e outras variantes específicas de storage
Equipamentos NAS de fabricantes como QNAP e Synology rodam sistemas operacionais próprios e são alvos frequentes de variantes específicas. O ataque pode explorar vulnerabilidades do sistema, credenciais expostas ou serviços de sincronização mal configurados. A criptografia pode atingir pastas compartilhadas, snapshots e até o sistema operacional do próprio NAS.
A recuperação nesses equipamentos exige conhecimento do sistema de arquivos usado pelo fabricante e da forma como os volumes são montados. Tentativas de recuperação com ferramentas genéricas de desktop costumam falhar porque não interpretam a estrutura interna do NAS. Se você usa um NAS Synology e teve outro tipo de incidente, como falha de energia, há um guia específico sobre recuperação de NAS Synology após falha de energia.
RAID, SAN e volumes lógicos: o que muda na criptografia
Em storages com RAID, os dados são distribuídos entre vários discos. O ransomware pode criptografar arquivos no nível do sistema de arquivos, sem destruir a estrutura do RAID, ou pode corromper metadados do próprio arranjo. Se o RAID foi danificado junto com a criptografia, a recuperação exige reconstruir o arranjo antes de tratar os arquivos.
Em ambientes SAN, volumes lógicos são apresentados a servidores como discos locais. O ataque pode vir de qualquer servidor conectado e se espalhar por todos os LUNs visíveis. A análise forense precisa mapear a relação entre LUNs, discos físicos e controladoras para entender o que foi criptografado e em que ordem.
Se o problema no storage envolveu troca de disco e perda do RAID, sem relação com ransomware, o procedimento é outro e está detalhado em o que fazer quando a troca de disco derruba o RAID.
Máquinas virtuais, snapshots e bancos de dados dentro do storage
Storages corporativos frequentemente hospedam datastores de VMware, Hyper-V ou Proxmox, com dezenas de máquinas virtuais. O ransomware pode criptografar arquivos VMDK, VHDX ou snapshots inteiros, tornando as VMs inacessíveis. Nesses casos, a recuperação do storage passa pela recuperação das VMs, e há um artigo específico sobre o que fazer quando o datastore VMware fica inacessível.
Bancos de dados dentro das VMs ou em volumes dedicados do storage também sofrem: arquivos de dados, logs de transação e backups internos podem ser criptografados juntos. A recuperação precisa considerar a consistência do banco, não apenas a devolução dos arquivos. Um banco recuperado sem os logs de transação pode abrir com perda de dados recentes ou nem abrir.

O que não fazer: erros que reduzem a chance de recuperação
Algumas ações, tomadas com boa intenção, são justamente as que mais destroem chances de recuperação. Evite cada um dos erros abaixo:
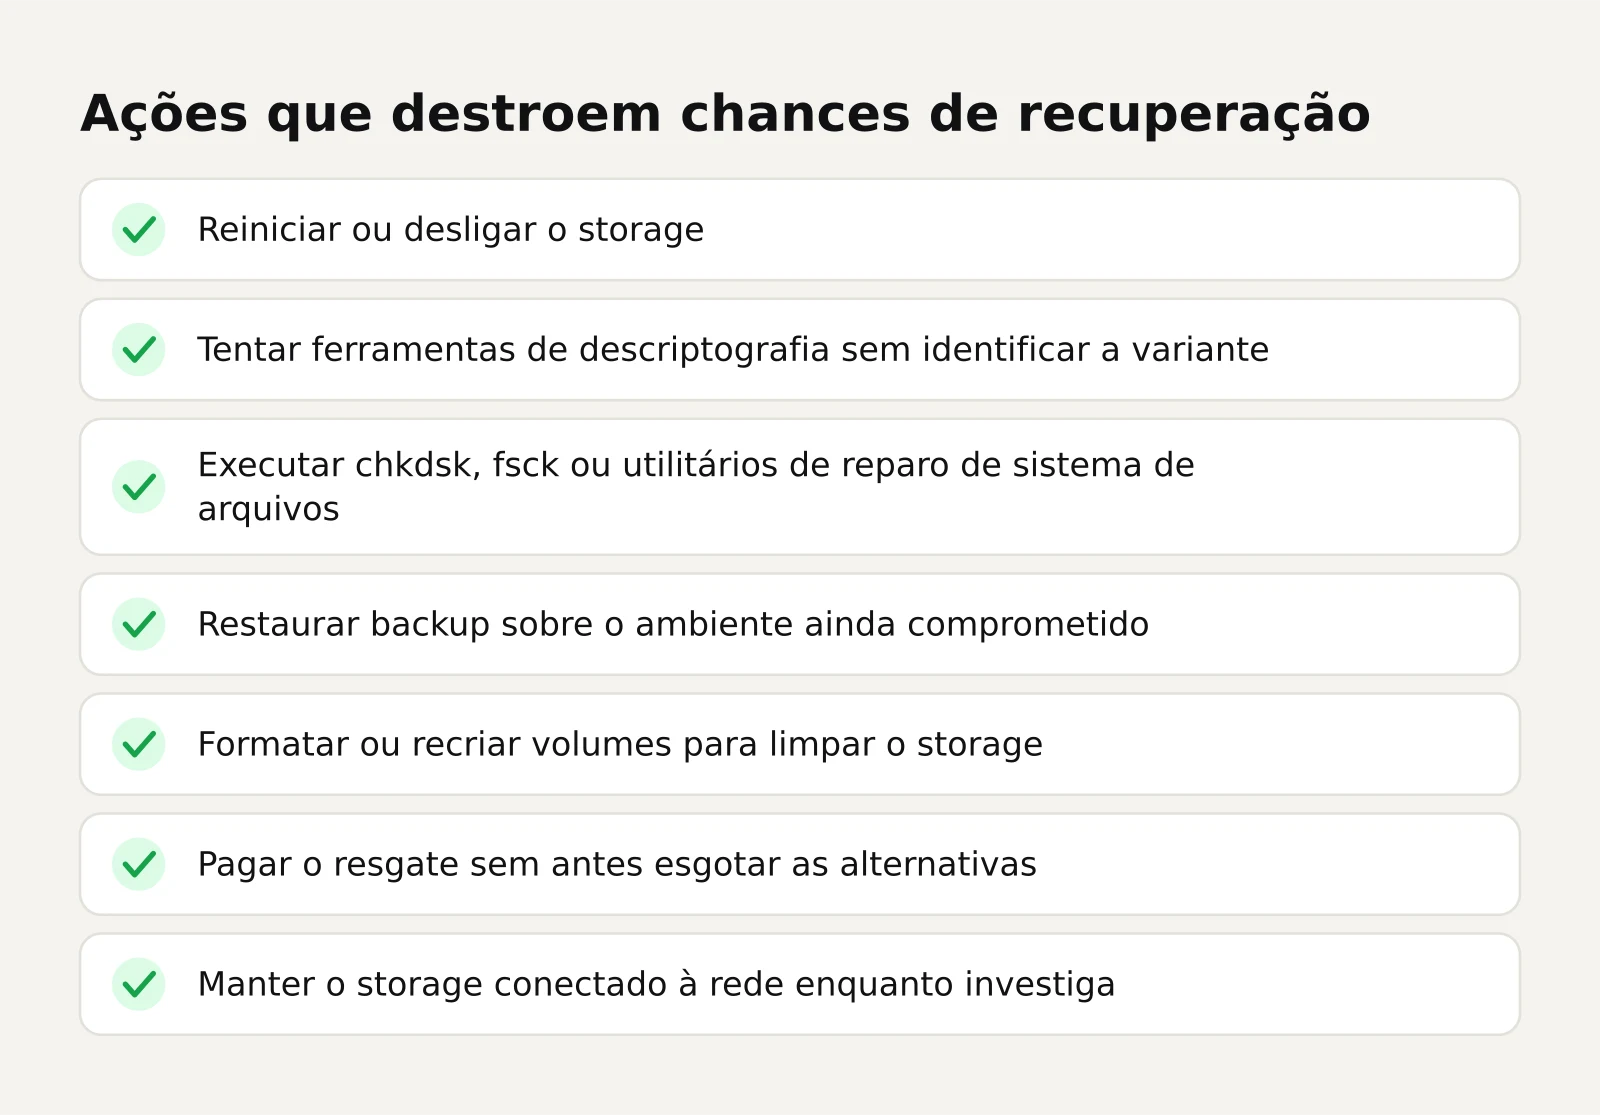
- Reiniciar ou desligar o storage: perde estado de memória, dispara reconstrução de RAID e pode acionar processos que sobrescrevem dados.
- Tentar ferramentas de descriptografia sem identificar a variante: risco de corromper arquivos de forma irreversível.
- Executar chkdsk, fsck ou utilitários de reparo de sistema de arquivos: eles “corrigem” estruturas que o ransomware alterou, sobrescrevendo metadados originais.
- Restaurar backup sobre o ambiente ainda comprometido: o atacante pode criptografar novamente em minutos.
- Formatar ou recriar volumes para “limpar” o storage: destrói a possibilidade de análise forense.
- Pagar o resgate sem antes esgotar as alternativas: financia o crime e não garante a devolução dos dados.
- Manter o storage conectado à rede enquanto investiga: o ransomware pode continuar ativo e criptografar novos volumes.
Se você já executou alguma dessas ações, não significa que a recuperação ficou impossível, mas o cenário precisa ser avaliado por um especialista antes de qualquer nova tentativa.
Pagar o resgate ou não: o que considerar antes da decisão
A decisão de pagar ou não envolve fatores técnicos, jurídicos e éticos. Do ponto de vista técnico, pagar não garante a devolução dos dados: há casos documentados de grupos que recebem o pagamento e não entregam a chave, entregam chave defeituosa ou voltam a atacar a mesma vítima semanas depois.
Antes de decidir, considere:
- O valor pedido e a capacidade financeira da empresa, sem esquecer que o pagamento financia novas operações criminosas.
- A existência de sanções legais: pagar a grupos sancionados pode gerar responsabilidade jurídica para a empresa.
- A confiabilidade do grupo: alguns têm histórico de devolver dados, outros não; essa informação é difícil de verificar e muda rápido.
- O que já foi tentado: se há backup íntegro ou descriptografador público, pagar é desnecessário.
- O custo de parada: em alguns setores, a operação parada custa mais que o resgate, mas isso não elimina os riscos de pagar.
Se a decisão for pagar, faça isso com assessoria jurídica e de segurança, nunca diretamente por um colaborador sem registro das comunicações. E trate o pagamento como último recurso, não como primeiro caminho.
Como escolher um especialista em recuperação de storage criptografado
Quando o cenário exige análise forense, a escolha do fornecedor define o resultado. Não escolha por promessa de taxa de sucesso: nenhum laboratório sério garante recuperação antes de analisar o caso. Escolha por critérios objetivos de capacidade técnica e transparência.
O que um diagnóstico técnico precisa responder
Antes de contratar, peça um diagnóstico que responda a estas perguntas:
- Qual variante de ransomware foi identificada e qual o tipo de criptografia aplicada?
- O RAID e os volumes lógicos estão íntegros ou também foram danificados?
- Existem áreas não criptografadas ou estruturas remanescentes que podem ser aproveitadas?
- Qual o percentual estimado de dados potencialmente recuperáveis, com base nas imagens dos discos?
- Quais riscos de perda adicional existem se o trabalho for executado?
- O laboratório trabalha com imagens setor a setor, preservando os discos originais?
Um diagnóstico sério é feito sobre as imagens, não sobre os discos originais em produção. Se o fornecedor propõe “tentar” diretamente no storage ainda montado, desconfie.
O que define o custo e o prazo de um projeto de recuperação
O custo de uma recuperação de storage criptografado varia conforme a complexidade, e os fatores que mais pesam são:
- Quantidade de discos e complexidade do RAID ou do arranjo de storage.
- Tipo de criptografia e se há descriptografador disponível ou será necessário trabalho forense reverso.
- Necessidade de reconstruir volumes lógicos, snapshots ou máquinas virtuais.
- Urgência: projetos com prioridade de atendimento costumam ter custo maior.
- Se há necessidade de laudo técnico ou perícia para fins jurídicos ou de seguro.
O prazo também depende desses fatores. Um caso com backup íntegro pode ser resolvido em dias; um caso sem backup e com RAID danificado pode levar semanas. Desconfie de quem promete prazo fechado antes de ver as imagens dos discos.
Na Security Recovery, o trabalho é feito em laboratório próprio com sala limpa ISO-5 Classe 100 e equipamentos como PC-3000, DeepSpar e MRT. O diagnóstico começa pela análise das imagens dos discos, e o cliente recebe um relatório técnico com a causa da falha e o que é possível recuperar. A empresa atende na Grande São Paulo e em todo o Brasil por envio seguro, com NDA e sigilo contratual.
Depois da recuperação: como evitar que o storage seja criptografado de novo
Recuperar os dados sem corrigir a causa do ataque é convite para uma segunda criptografia em semanas. A prevenção começa no momento em que o storage volta à produção, não depois.
Implemente estas medidas antes de religar o storage à rede:
- Corrija a vulnerabilidade explorada: atualize o firmware do storage, corrija serviços expostos e revise credenciais administrativas.
- Segmente a rede: o storage não deve ser acessível de toda a rede corporativa; restrinja por VLAN e por regra de firewall.
- Aplique autenticação forte: senhas únicas, autenticação de dois fatores e revisão de contas de serviço.
- Refaça a política de backup: backup em mídia desconectada ou em nuvem com versionamento, com teste de restauração periódico.
- Monitore acessos e alterações: alertas para logins fora do horário, criação de novos administradores e modificação em massa de arquivos.
- Documente o incidente: o relatório técnico da recuperação serve como evidência para seguros, auditorias e investigações.
Se o storage hospeda máquinas virtuais, a proteção passa também pela política de snapshots e pela segmentação do ambiente de virtualização. Um datastore acessível por uma VM comprometida é porta de entrada para criptografar todas as demais.
Perguntas frequentes
É possível recuperar um storage criptografado sem pagar o resgate?
Sim, em muitos casos. Se houver backup íntegro fora do alcance do ataque, a restauração resolve sem custo de resgate. Se a variante tiver descriptografador público, a chave liberada por pesquisadores reverte a criptografia. Sem essas duas opções, a análise forense pode recuperar parte dos dados, mas o resultado depende da variante e do estado dos discos. Pagar não garante devolução e deve ser último recurso.
Desligar o storage ajuda a interromper o ataque?
Não. Desligar ou reiniciar pode piorar o quadro: perde estado de memória, interrompe processos que mantêm estruturas de RAID coerentes e pode disparar reconstrução automática que sobrescreve setores. O correto é isolar fisicamente o storage da rede, removendo os cabos ou desativando as portas no switch, e manter o equipamento ligado até a análise inicial ser concluída por um especialista.
Um descriptografador gratuito funciona em storage com RAID?
Depende. O descriptografador atua sobre arquivos ou setores específicos, mas em RAID os dados estão distribuídos entre vários discos. Se a ferramenta não enxergar a estrutura lógica do arranjo, ela não consegue acessar os arquivos para reverter a criptografia. Nesses casos, é preciso primeiro criar imagens setor a setor dos discos e reconstruir o RAID em ambiente controlado, antes de aplicar qualquer descriptografador.
Quanto tempo leva para recuperar um storage criptografado?
O prazo varia conforme o cenário. Com backup íntegro, a restauração pode levar de horas a poucos dias, dependendo do volume de dados. Com descriptografador público, o processo pode ser rápido após a identificação da variante. Sem backup e sem chave, a análise forense pode levar semanas, especialmente se houver RAID danificado, volumes lógicos complexos ou máquinas virtuais para reconstruir. Promessa de prazo fechado antes do diagnóstico é sinal de alerta.
Como saber se a empresa de recuperação é confiável?
Verifique se a empresa trabalha com imagens setor a setor, preservando os discos originais, e se entrega relatório técnico com a causa da falha. Peça referências de casos semelhantes, confirme a existência de laboratório próprio com sala limpa e exija NDA e sigilo contratual. Desconfie de promessas de taxa de sucesso antes da análise. Transparência sobre o que é possível recuperar é o principal critério de confiança.
Precisa de ajuda com isso?
Se o storage da sua empresa foi criptografado e você não tem backup íntegro ou descriptografador disponível, a análise forense em laboratório pode ser o caminho para recuperar os dados críticos. Fale com um especialista da Security Recovery para avaliar o cenário e entender o que é possível fazer no seu caso.