Quando o sistema de vendas para de responder no meio do expediente, cada minuto parado vira prejuízo e dúvida sobre o que fazer primeiro. Se a sua loja, rede ou e-commerce foi atingido por ransomware em varejo, o desafio é recuperar o sistema de vendas sem apagar rastros nem ampliar o estrago. Este texto organiza o caminho: contenção, prioridade de restauração, operação em contingência e reconciliação de dados depois que tudo volta.
O que fazer nas primeiras horas: conter o ataque sem apagar rastros
Para recuperar o sistema de vendas após ransomware em varejo, a prioridade nas primeiras horas é interromper a propagação do ataque preservando as evidências. Desligar tudo às pressas pode destruir pistas essenciais para entender como a invasão aconteceu e quais arquivos foram afetados. O objetivo imediato é isolar os sistemas comprometidos, comunicar o incidente internamente e acionar quem vai conduzir a resposta técnica.
Um erro comum em lojas é tentar “consertar rápido” formatando máquinas ou reinstalando o sistema antes de registrar o que aconteceu. Isso elimina a chance de identificar a porta de entrada e pode deixar outras unidades da rede expostas ao mesmo ataque. A contenção vem antes da restauração, e a documentação vem antes da contenção destrutiva.
Isolar PDV, servidores e rede sem desligar os equipamentos
O primeiro passo é desconectar da rede os equipamentos afetados, começando pelos pontos de venda que apresentam mensagem de resgate ou arquivos com extensão alterada. A desconexão pode ser física (remover o cabo de rede) ou lógica (desativar a porta do switch), mas não deve envolver desligar a máquina. Um computador ligado mantém em memória processos, conexões e artefatos que desaparecem com o desligamento.
- Desconecte PDVs, servidores de retaguarda e terminais administrativos da rede local.
- Revogue acessos remotos e credenciais suspeitas, inclusive de terceiros e suporte externo.
- Desative integrações automáticas entre loja, matriz, e-commerce e adquirentes de pagamento.
- Não desligue, não reinicie e não execute ferramentas de “limpeza” nos equipamentos afetados.
- Identifique se o ataque atingiu uma loja, um grupo de lojas ou a infraestrutura central.
Em redes de varejo com várias unidades, a segmentação entre lojas é o que impede o movimento lateral do ransomware. Se a loja afetada compartilha servidor ou VPN com a matriz, o isolamento precisa considerar esse caminho. A recomendação é tratar cada loja como um perímetro separado até que a extensão do comprometimento esteja clara.
Registrar evidências e acionar o time de resposta a incidentes
Enquanto a contenção acontece, alguém precisa documentar o que está sendo observado: horário da detecção, máquinas afetadas, mensagem exibida, arquivos com extensão estranha, contas de usuário ativas e qualquer comunicação recebida dos atacantes. Fotos da tela, registro de logs e anotações em planilha compartilhada ajudam a montar a linha do tempo do incidente.
Se a empresa tem equipe interna de TI, ela assume a coordenação técnica. Se não tem, o acionamento de uma empresa especializada em resposta a incidentes e recuperação de dados é o próximo passo. Para quem precisa de orientação inicial sobre os primeiros passos após descobrir um ataque, este guia de primeiros passos após ransomware detalha a sequência recomendada.
Comunique o incidente apenas às pessoas necessárias. Informações vazadas para funcionários não envolvidos ou para a imprensa podem alertar os atacantes e atrapalhar a investigação. Defina um porta-voz e um canal único de comunicação interna.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosSeparar o que foi criptografado do que apenas ficou indisponível
Nem tudo que parou de funcionar foi necessariamente criptografado. Em um ataque a varejista, o sistema de vendas pode ficar fora do ar porque o servidor foi atingido, porque a rede foi derrubada ou porque uma integração foi desativada por precaução. Antes de restaurar, é preciso mapear o que realmente foi comprometido.
Sinais de comprometimento em caixas, retaguarda e e-commerce
Cada frente da operação de varejo apresenta sinais diferentes de comprometimento. No PDV, o sintoma mais óbvio é a mensagem de resgate ocupando a tela ou a impossibilidade de abrir o sistema de frente de caixa. Na retaguarda, planilhas, bancos de dados e relatórios de estoque podem aparecer com extensão alterada ou simplesmente não abrir. No e-commerce, o site pode estar fora do ar, redirecionando para páginas estranhas ou com pedidos que não chegam ao ERP.
- PDV: tela bloqueada, sistema de vendas não inicia, impressora fiscal não responde.
- Retaguarda: arquivos de estoque, financeiro e cadastro com extensão desconhecida ou corrompidos.
- E-commerce: plataforma fora do ar, integração com pagamento quebrada, pedidos duplicados ou ausentes.
- Servidores: lentidão extrema, arquivos de log apagados, tarefas agendadas estranhas.
A distinção entre criptografado e indisponível muda o plano de recuperação. Um sistema que ficou fora do ar porque o servidor de banco de dados foi isolado preventivamente pode voltar mais rápido do que um banco cujos arquivos foram criptografados. Se o banco de dados foi atingido, a recuperação exige tratamento específico, como abordado em recuperação de banco SQL Server corrompido.
Verificar se houve exfiltração de dados de clientes antes de restaurar
Ransomware moderno frequentemente combina criptografia com roubo de dados. Os atacantes copiam informações antes de criptografar e ameaçam publicá-las se o resgate não for pago. Para o varejo, isso significa que dados de clientes, meios de pagamento e cadastros podem ter saído da empresa mesmo que os sistemas estejam apenas bloqueados.
Antes de restaurar o sistema de vendas, verifique logs de acesso, transferências anormais de dados e acessos a bancos de clientes em horários incomuns. Se houver indício de exfiltração, a restauração técnica não resolve o problema jurídico e reputacional. A comunicação com clientes e autoridades precisa considerar essa possibilidade, e a decisão de quando voltar ao ar deve levar em conta o risco de o atacante ainda ter acesso.
Restaurar o sistema de vendas: ordem de prioridade por impacto na operação
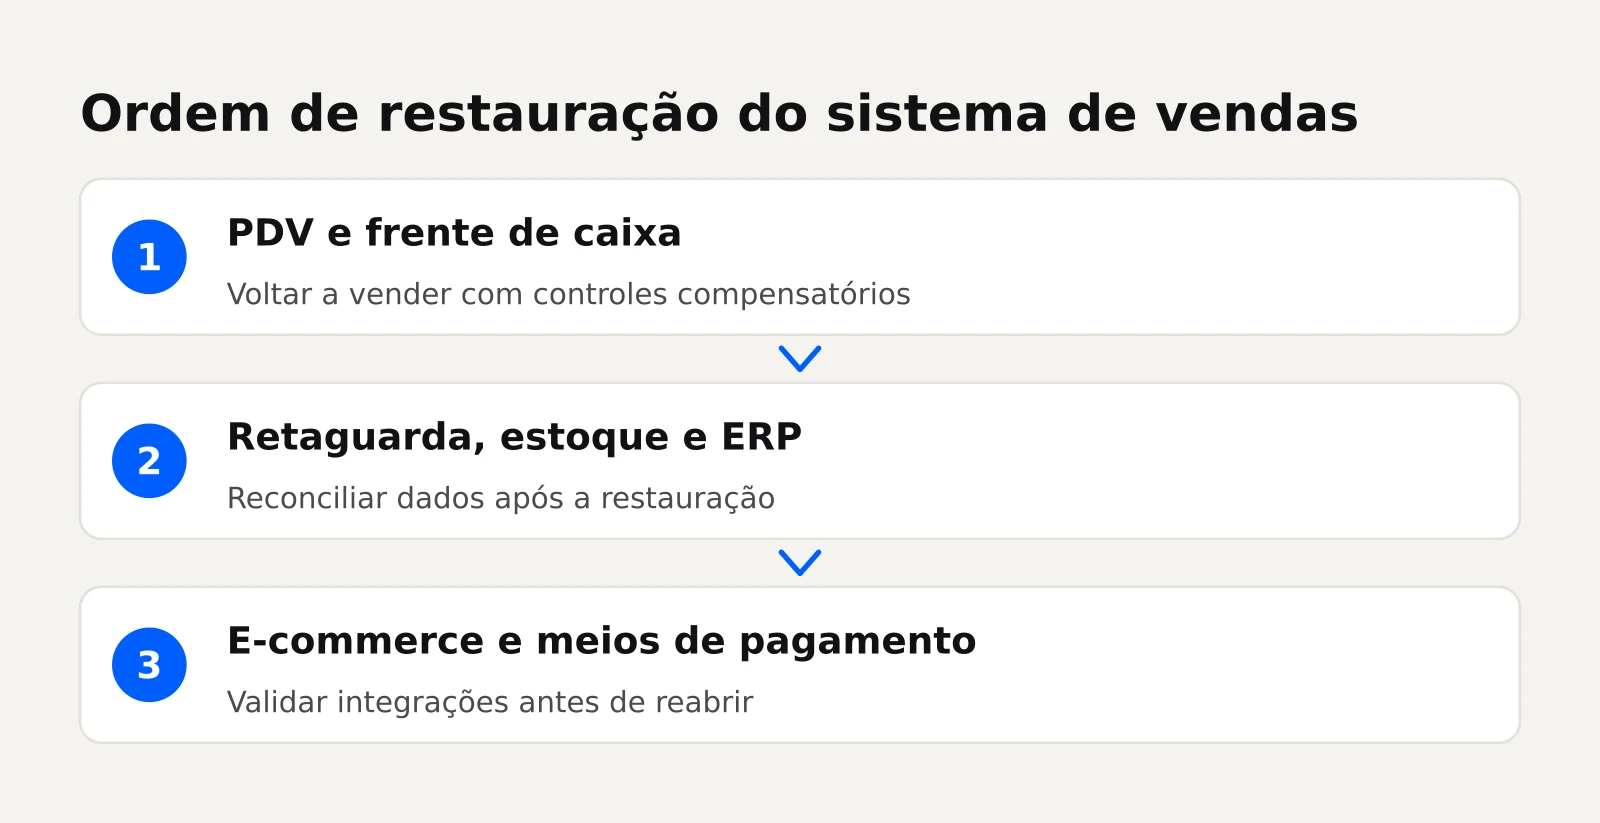
A ordem de restauração não deve seguir a ordem em que os sistemas foram atacados, e sim o impacto de cada sistema na retomada das vendas. Para a maioria dos varejistas, a sequência lógica é: frente de caixa primeiro, retaguarda em seguida, e-commerce por último, com validações específicas em cada etapa.
PDV e frente de caixa: voltar a vender com controles compensatórios
O PDV é a prioridade porque é onde o dinheiro entra. Restaurar a frente de caixa permite retomar o faturamento mesmo que a retaguarda ainda esteja em recuperação. Controles compensatórios são medidas temporárias que substituem funções do sistema enquanto ele não está plenamente operacional.
- Venda com registro manual de produtos e valores, com conferência posterior no ERP.
- Autorização de transações por telefone com a adquirente, se o TEF estiver indisponível.
- Emissão de cupom fiscal por contingência offline, quando o equipamento permitir.
- Bloqueio de descontos manuais acima de um limite definido pela gerência.
- Conferência de caixa a cada troca de turno para detectar divergências cedo.
O objetivo é retomar a venda com o mínimo de exposição a erros e fraudes. Os controles compensatórios precisam ser documentados e comunicados à equipe de loja, com um responsável por validar cada transação registrada fora do sistema.
Retaguarda, estoque e ERP: reconciliar dados após a restauração
Depois que o PDV volta a operar, a retaguarda precisa ser restaurada para que estoque, financeiro e cadastros voltem a conversar. O ponto crítico aqui é a reconciliação entre o que foi vendido durante a contingência e o que o sistema registra. Se o PDV operou em modo manual, as vendas desse período precisam ser lançadas no ERP depois da restauração.
A reconciliação envolve comparar o estoque físico com o estoque do sistema, conferir recebimentos de cartão com os extratos das adquirentes e validar cadastros de clientes que possam ter sido alterados. É nesse processo que aparecem divergências capazes de gerar prejuízo silencioso.
E-commerce e meios de pagamento: validar integrações antes de reabrir
O e-commerce só deve voltar ao ar depois que as integrações forem testadas. Reabrir a loja virtual com o gateway de pagamento quebrado gera pedidos que não são cobrados ou cobranças que não geram pedido. Valide cada integração antes de liberar o acesso ao público.
- Teste um pedido completo, do carrinho à confirmação de pagamento.
- Confira se o pedido aparece corretamente no ERP e no estoque.
- Verifique se o antifraude está ativo e recebendo os dados da transação.
- Revogue chaves de API e tokens que possam ter sido comprometidos.
- Monitore os primeiros pedidos reais em busca de comportamento anômalo.
Se a plataforma de e-commerce compartilha servidor com a retaguarda, não a reative até que o servidor esteja limpo e os acessos, revisados. Um e-commerce reaberto sobre infraestrutura comprometida é porta aberta para um segundo ataque.
Backups: como saber se o que você tem é realmente restaurável
Backup é a principal saída para recuperar o sistema de vendas após ransomware, mas ter backup não é o mesmo que ter backup restaurável. Muitas empresas descobrem no pior momento que a cópia estava incompleta, desatualizada ou também foi criptografada.
Backup imutável, off-line e testado contra criptografia
Um backup confiável contra ransomware tem três características: imutabilidade (não pode ser alterado ou apagado por quem tem acesso ao sistema), isolamento (fica fora da rede principal ou em mídia desconectada) e teste real de restauração (já foi restaurado em ambiente controlado para provar que funciona).
- Backup imutável impede que o atacante apague as cópias antes de criptografar os dados.
- Backup off-line ou em rede segregada não é alcançado pelo ransomware que se espalha pela rede.
- Teste de restauração periódico confirma que os arquivos saem íntegros e utilizáveis.
- Retenção suficiente cobre o período entre o ataque e a detecção, que pode ser de dias ou semanas.
No varejo, a frequência do backup precisa acompanhar o ritmo das vendas. Uma loja que faz backup diário do PDV pode perder um dia inteiro de transações se o ataque acontecer no fim do expediente. Backup incremental ao longo do dia reduz essa janela de perda.
O que fazer quando o backup também foi atingido
Se o backup foi criptografado junto com os dados de produção, a restauração convencional não resolve. Nesse cenário, a recuperação depende de análise técnica dos dispositivos e dos arquivos remanescentes. Empresas especializadas em recuperação de dados trabalham com equipamentos e técnicas para tentar recuperar informações de servidores, storages e bancos de dados atingidos.
Para o varejo, o impacto de perder o banco de dados de vendas ou o cadastro de clientes é direto: sem esses dados, não há como reconciliar estoque, emitir nota ou comprovar transações. A recuperação de dados criptografados em servidores de arquivos é um processo técnico que exige avaliação caso a caso, como explicado em recuperação de dados criptografados em servidor de arquivos.

Pagamento de resgate, notificação e obrigações legais no Brasil
A decisão de pagar ou não o resgate precisa ser tomada com base em evidências, não em pressão. Ao mesmo tempo, o varejista tem obrigações legais de comunicar o incidente, especialmente quando dados de clientes foram expostos. As duas frentes caminham juntas: a decisão técnica sobre o resgate e a decisão jurídica sobre a notificação.
Decidir sobre o resgate com base em evidências, não em pressão
Os atacantes criam urgência artificial: prazos curtos, ameaças de publicação de dados e promessas de que a chave de descriptografia vai funcionar. Nenhuma dessas promessas é verificável antes do pagamento. A decisão de pagar deve considerar o que se sabe sobre o ataque, o estado dos backups e a viabilidade de recuperação técnica.
- Confirme se os backups são restauráveis antes de cogitar pagar.
- Avalie se a recuperação técnica é viável com os dados disponíveis.
- Considere que pagar não garante a devolução dos dados nem impede nova extorsão.
- Documente a decisão, os critérios usados e quem participou dela.
- Envolva assessoria jurídica para avaliar implicações legais e contratuais.
Não há resposta única. O que existe é um processo decisório que reduz a chance de agir por pânico e aumenta a chance de uma escolha defensável diante de sócios, clientes e autoridades.
Comunicação a clientes, parceiros e autoridades: o que a LGPD exige
A Lei Geral de Proteção de Dados determina que incidentes de segurança envolvendo dados pessoais sejam comunicados à autoridade nacional de proteção de dados e aos titulares quando houver risco relevante. No varejo, isso significa que um ataque que exponha dados de clientes não é apenas um problema técnico, é um problema legal.
A comunicação deve ser clara sobre o que aconteceu, quais dados foram potencialmente afetados e o que a empresa está fazendo a respeito. Omitir o incidente ou demorar a comunicar agrava a situação. Ao mesmo tempo, comunicar antes de entender a extensão do ataque pode gerar pânico desnecessário. O equilíbrio está em comunicar com precisão assim que houver elementos suficientes.
Operar em modo contingência enquanto a recuperação não termina
A loja precisa continuar operando com processos manuais e controles temporários. O modo contingência não é improviso: é um plano documentado que mantém a operação funcionando sem depender dos sistemas comprometidos.
Venda manual, autorização de transações e controle de estoque temporário
Vender sem o sistema exige disciplina. Cada venda precisa ser registrada de forma que possa ser lançada no sistema depois, e o estoque precisa ser controlado para evitar vender o que não existe ou deixar de repor o que saiu.
- Use talão de pedidos ou planilha compartilhada para registrar cada venda.
- Anote produto, quantidade, valor, forma de pagamento e dados do cliente.
- Confira o estoque físico antes de prometer entrega de itens sem sistema.
- Autorize transações de cartão por telefone com a adquirente quando o TEF estiver fora.
- Guarde todos os comprovantes para lançamento posterior no ERP.
Defina um responsável por anotar entradas e saídas e por conferir o estoque físico diariamente.
Comunicação com clientes e prevenção de golpes usando o nome da loja
Durante um incidente de ransomware, os atacantes podem usar os dados roubados para aplicar golpes contra os clientes da loja. E-mails falsos, mensagens de WhatsApp e ligações se passando pela empresa são comuns. A loja precisa avisar seus clientes sobre o incidente e orientar sobre como identificar comunicações legítimas.
A comunicação deve ser simples e direta: o que aconteceu, o que a loja está fazendo, quais canais oficiais continuam valendo e o que a loja nunca vai pedir (senha, código de confirmação, pagamento por PIX para conta pessoal). Clientes avisados são a primeira linha de defesa contra golpes que usam o nome da loja.
O que define o custo da recuperação e como priorizar investimento
O custo de recuperar o sistema de vendas após ransomware não depende apenas da ferramenta escolhida. Os fatores que mais pesam são o tempo de parada, a extensão do comprometimento e a qualidade dos backups. Entender isso ajuda o varejista a priorizar investimentos que reduzem o custo do próximo incidente.
- Tempo de parada: cada hora sem vender é receita perdida; lojas com plano de contingência voltam mais rápido.
- Extensão do ataque: uma loja isolada custa menos para recuperar do que uma rede inteira comprometida.
- Estado dos backups: backup testado e íntegro reduz drasticamente o custo e o prazo.
- Dados exfiltrados: incidente com vazamento de dados de clientes adiciona custo jurídico e reputacional.
- Dependência de sistemas: varejistas com ERP altamente customizado enfrentam restauração mais complexa.
O investimento mais inteligente é o que reduz o tempo de parada: backup testado, segmentação de rede e um plano de contingência documentado.
Evitar o próximo ataque: controles que fazem diferença no varejo
Depois que o sistema volta ao ar, a pergunta muda: como impedir que aconteça de novo? No varejo, os controles que mais reduzem o risco de ransomware são os que fecham as portas de entrada mais comuns: acesso remoto mal protegido, credenciais fracas e rede plana entre lojas e matriz.
Acesso remoto, credenciais e segmentação de rede entre lojas
O acesso remoto é uma das portas de entrada mais exploradas em ataques a varejistas. Fornecedores de software, suporte técnico e funcionários acessam sistemas de loja de fora, e cada acesso é uma oportunidade para o atacante. Revogue acessos que não são mais necessários e exija autenticação forte para os que permanecem.
- Use autenticação de dois fatores em todos os acessos remotos e administrativos.
- Revogue credenciais de ex-funcionários e de fornecedores que encerraram contrato.
- Segmente a rede para que uma loja comprometida não alcance a matriz nem as outras lojas.
- Limite o acesso de cada fornecedor apenas aos sistemas que ele precisa operar.
- Monitore tentativas de acesso fora do horário comercial.
A segmentação de rede é especialmente importante para redes de franquias e lojas próprias espalhadas. Sem ela, o ransomware que entra por uma unidade pequena e mal protegida se espalha para o data center da matriz, transformando um incidente local em uma crise corporativa.
Teste de restauração e simulação de crise com o time de loja
Plano de recuperação que nunca foi testado é apenas um documento. O teste de restauração periódico e a simulação de crise com o time de loja transformam o plano em capacidade real. A simulação não precisa ser complexa: um exercício de mesa em que a equipe percorre os passos de contingência já revela falhas de comunicação, responsabilidades mal definidas e processos que não funcionam na prática.
- Simule um ataque e percorra os passos de contenção, comunicação e contingência.
- Envolva a equipe de loja, não apenas o time de TI.
- Registre os erros encontrados e corrija o plano.
- Mantenha uma lista atualizada de contatos para acionamento em emergência.
Para o varejo, a simulação com o time de loja é o que garante que a contingência funcione quando o sistema cair. O gerente precisa saber o que fazer sem depender de TI, e o caixa precisa saber como registrar uma venda sem o PDV. Quem treina antes do incidente erra menos durante ele.
Perguntas frequentes
Quanto tempo leva para recuperar o sistema de vendas após ransomware?
Depende da extensão do ataque, da qualidade dos backups e da complexidade dos sistemas. O prazo real só é conhecido após o diagnóstico do incidente e a avaliação dos dispositivos afetados.
É possível recuperar os dados sem pagar o resgate?
Sim, em muitos casos. A recuperação sem pagamento depende de backups íntegros ou de técnicas de recuperação de dados aplicadas aos dispositivos afetados. Cada incidente é único, e a viabilidade só é confirmada após análise técnica. Pagar o resgate não garante a devolução dos dados e pode expor a empresa a nova extorsão.
O que fazer se o backup também foi criptografado?
Quando o backup foi atingido junto com os dados de produção, a saída é buscar recuperação técnica especializada. Empresas de recuperação de dados analisam servidores, storages e bancos de dados para tentar recuperar informações remanescentes. O sucesso depende do tipo de criptografia, do estado dos dispositivos e da rapidez com que a análise começa.
Preciso avisar os clientes sobre o ataque?
Se houver risco de dados pessoais de clientes terem sido expostos, sim. A LGPD exige comunicação à autoridade nacional e aos titulares quando o incidente oferece risco relevante. A comunicação deve explicar o que aconteceu, quais dados podem ter sido afetados e o que a empresa está fazendo. Omitir o incidente agrava a responsabilidade legal.
Como evitar que o ransomware atinja o sistema de vendas de novo?
Os controles mais eficazes são autenticação forte em acessos remotos, segmentação de rede entre lojas e matriz, backup imutável e off-line, e teste periódico de restauração. Além disso, treinar a equipe de loja para reconhecer tentativas de phishing e manter um plano de contingência documentado reduz o risco e o impacto de novos incidentes.
Precisa de ajuda com isso?
Se o sistema de vendas da sua loja foi atingido por ransomware e os backups não resolvem, a recuperação técnica especializada pode ser o caminho para retomar a operação. Fale com um especialista em recuperação de dados após ransomware e entenda o que é possível fazer no seu caso.