Arquivos bloqueados, a operação parada e a dúvida sobre pagar ou não o resgate: esse é o cenário de quem procura como descriptografar arquivos ransomware depois de uma infecção. Antes de qualquer tentativa, é preciso saber o que preservar e o que evitar para não perder a única chance de recuperação. O guia reúne critérios objetivos para decidir entre ferramenta própria, laboratório especializado ou perda definitiva, com o que fazer em cada caso.
A resposta curta: quando dá para descriptografar sem pagar
Sim, é possível descriptografar arquivos de ransomware sem pagar o resgate em um número limitado de casos. A viabilidade depende de três fatores: a família do ransomware, a existência de uma ferramenta pública de descriptografia compatível e a integridade de backups ou cópias sombra. Para a maioria das infecções recentes, a descriptografia gratuita não existe, e a recuperação passa por alternativas como restauração de backup ou análise em laboratório especializado.
O caminho correto começa com a identificação precisa do ransomware. Famílias antigas ou com falhas de implementação criptográfica tiveram descriptografadores publicados por fabricantes de segurança e pela iniciativa No More Ransom. Já variantes modernas, com criptografia robusta e chaves geradas por servidor de comando, não possuem solução pública. Antes de qualquer tentativa, é essencial preservar o ambiente e os arquivos originais.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosPrimeiro passo: isolar o dispositivo e preservar as evidências
O primeiro passo após detectar a infecção é isolar o dispositivo da rede. Desconecte o cabo de rede, desative o Wi-Fi e remova qualquer mídia de armazenamento conectada. O glossário da UFDPar define ransomware como o tipo de malware que criptografa arquivos e exige pagamento para liberá-los, o que reforça a urgência do isolamento.
Não desligue o computador imediatamente se houver chance de capturar informações voláteis, como processos em execução ou conexões ativas. Em ambiente corporativo, a equipe de TI deve registrar o que está acontecendo antes de desligar. Se o equipamento for desligado, a memória volátil se perde, mas os arquivos criptografados permanecem intactos para análise posterior.
O que não fazer após a infecção
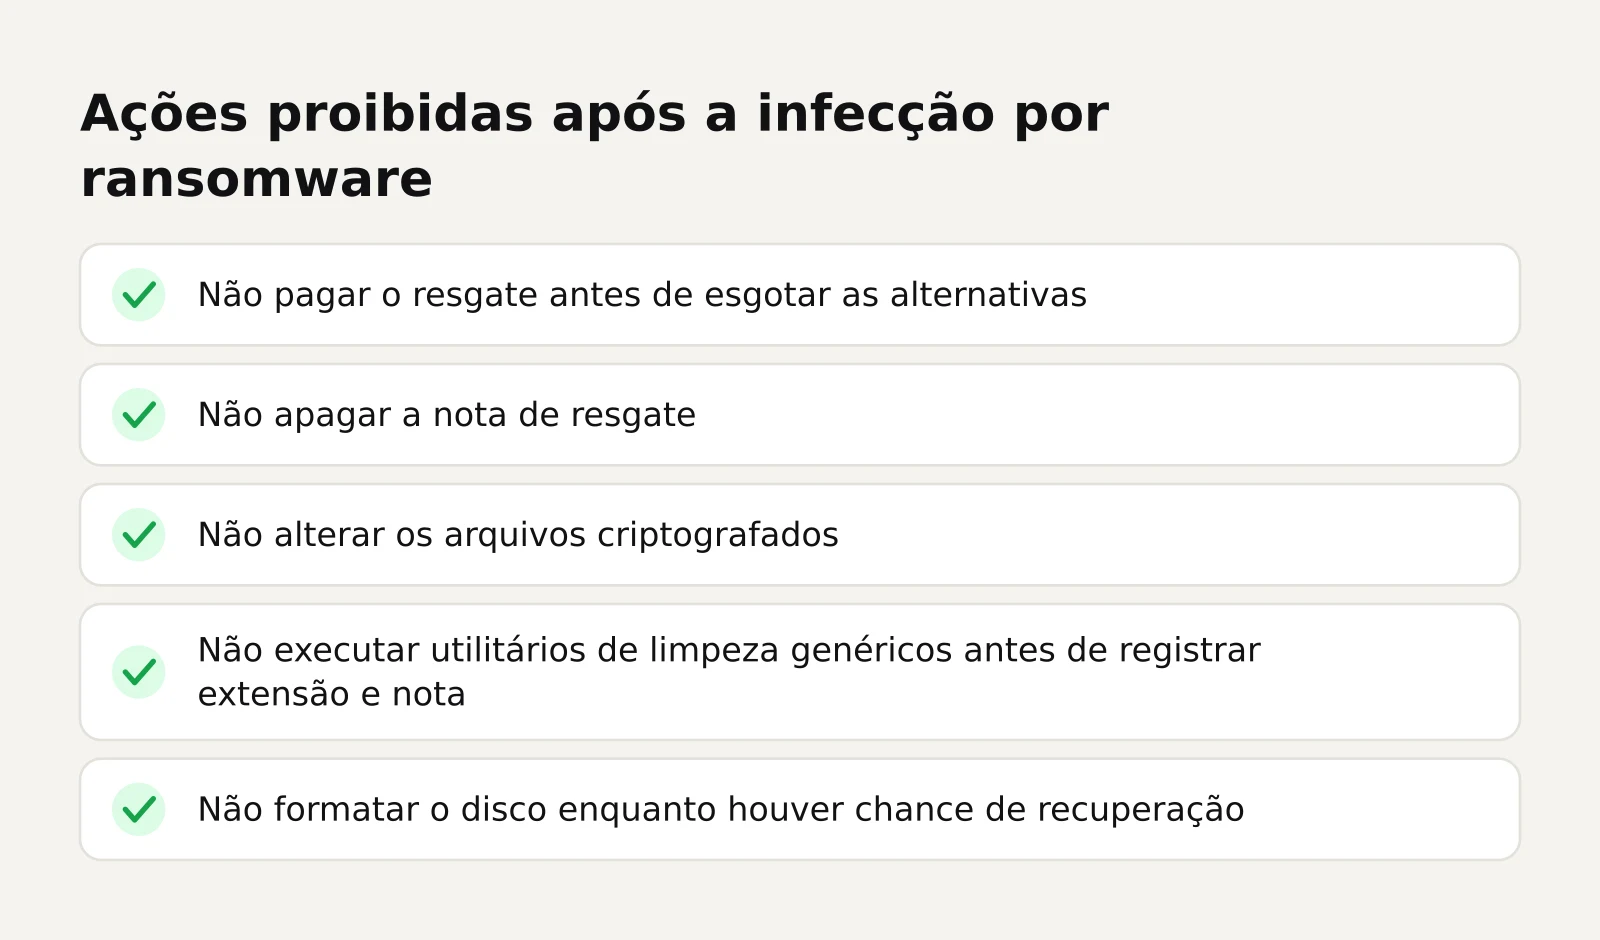
- Não pague o resgate antes de esgotar as alternativas. O pagamento não garante a devolução dos arquivos e financia novas operações criminosas.
- Não apague a nota de resgate. Ela contém informações essenciais para identificar a família do ransomware, como o endereço de contato e o ID da vítima.
- Não altere os arquivos criptografados. Renomear, mover ou tentar abrir com programas incompatíveis pode inviabilizar a descriptografia futura.
- Não execute utilitários de “limpeza” genéricos antes de registrar a extensão dos arquivos e o conteúdo da nota.
- Não formate o disco enquanto houver chance de recuperação por ferramenta ou laboratório.
Como identificar o ransomware pela extensão e pela nota de resgate
A identificação correta do ransomware é o passo que define se existe descriptografia gratuita. Dois elementos são suficientes na maioria dos casos: a extensão adicionada aos arquivos e o conteúdo da nota de resgate. A extensão costuma seguir o padrão arquivo.docx.id-[código].[contato] ou variações como .lockbit, .conti, .revil e .makop.
A nota de resgate, geralmente um arquivo de texto chamado README.txt, HOW_TO_DECRYPT.txt ou similar, informa o nome da família, o endereço do site de pagamento e o ID único da vítima. Esses dados devem ser registrados exatamente como aparecem, sem edição.
Sinais que ajudam a reconhecer a família do malware
- Extensão padronizada em todos os arquivos: famílias conhecidas usam sufixos próprios e consistentes.
- Nome do arquivo da nota: cada família distribui um nome característico, como
_readme.txtno caso do STOP/Djvu. - Endereço de contato na nota: domínios .onion, e-mails específicos ou portais de pagamento indicam a operação criminosa.
- Padrão de criptografia: algumas famílias criptografam apenas o início do arquivo, outras o arquivo inteiro, o que influencia a possibilidade de recuperação parcial.
- Velocidade da criptografia e arquivos afetados: o comportamento observado durante o ataque ajuda a diferenciar famílias automatizadas de ataques direcionados.
Ferramentas gratuitas de descriptografia: onde buscar e como verificar
Existem descriptografadores gratuitos para centenas de variantes de ransomware, mas cada ferramenta atende a uma família específica. Usar o descriptografador errado não funciona e pode corromper ainda mais os arquivos. A busca deve começar pelo No More Ransom, iniciativa mantida por empresas de segurança e agências policiais, que reúne ferramentas legítimas e um identificador online baseado na extensão e na nota de resgate.
Fabricantes de antivírus também publicam descriptografadores próprios para famílias específicas. A regra é simples: a ferramenta precisa ser baixada diretamente do site oficial do fabricante ou do No More Ransom, nunca de sites de terceiros, fóruns ou links enviados por desconhecidos.
No More Ransom e descriptografadores de fabricantes
O No More Ransom permite que a vítima envie a extensão dos arquivos e o conteúdo da nota para identificar a família. Se houver descriptografador disponível, o site indica qual baixar e como usar.
Cuidados para não baixar falsas ferramentas
- Verifique o domínio antes de baixar. O site precisa ser o oficial do fabricante ou do No More Ransom.
- Desconfie de ferramentas que pedem pagamento. Descriptografadores legítimos para vítimas são gratuitos.
- Não execute arquivos recebidos por e-mail ou chat, mesmo que pareçam vir de um colega ou de uma empresa de segurança.
- Confira a assinatura digital do executável quando o sistema operacional oferecer essa verificação.
- Pesquise o nome da ferramenta em fontes independentes antes de executar, especialmente se ela não estiver listada no No More Ransom.
Como usar um descriptografador na prática
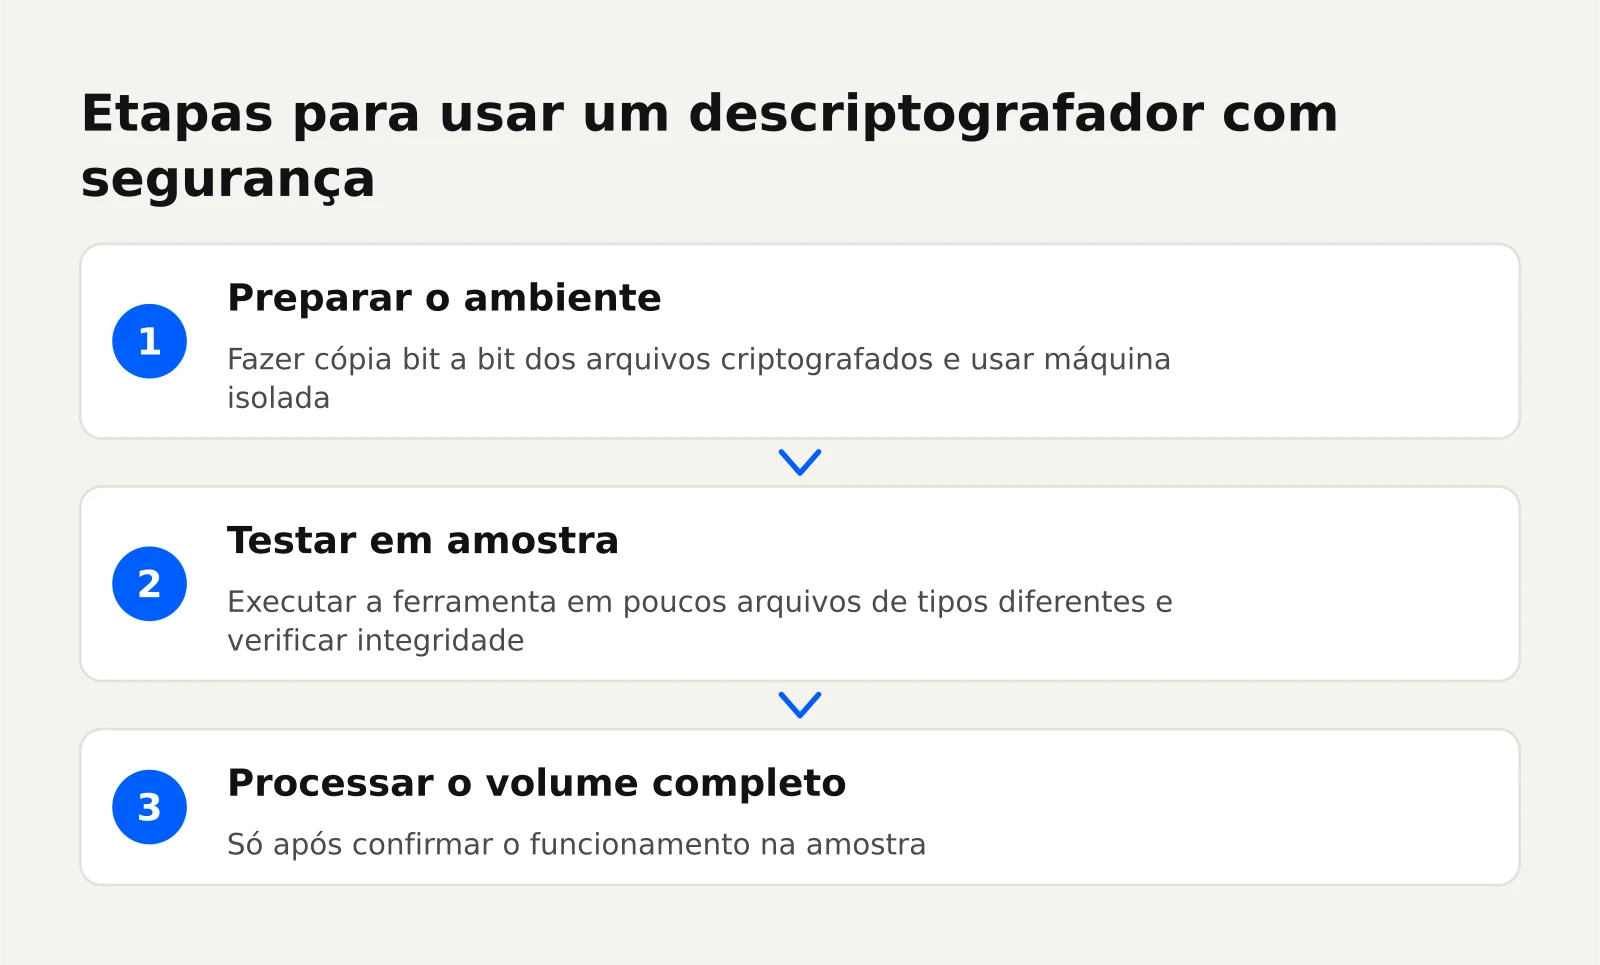
O uso de um descriptografador exige método. A pressa em processar todos os arquivos de uma vez aumenta o risco de falha irreversível. O procedimento seguro envolve três etapas: preparar o ambiente, testar em amostra e só então processar o volume completo.
Pré-requisitos: cópia dos arquivos e ambiente seguro
Antes de executar qualquer ferramenta, faça uma cópia bit a bit dos arquivos criptografados em outro dispositivo de armazenamento. Essa cópia preserva o estado original caso a descriptografia falhe ou corrompa os dados. O ideal é trabalhar em uma máquina isolada, sem conexão com a rede, com o antivírus atualizado e o descriptografador baixado de fonte confiável.
Teste em amostra antes de processar tudo
Selecione alguns arquivos de tipos diferentes (documento, planilha, imagem) e execute o descriptografador apenas nessa amostra. Verifique se os arquivos resultantes abrem corretamente e se o conteúdo está íntegro. Só depois de confirmar o funcionamento na amostra, processe o restante. Esse cuidado evita que uma incompatibilidade destrua a única chance de recuperação.
O que fazer quando a ferramenta não reconhece os arquivos
Se o descriptografador não reconhecer os arquivos ou gerar saída corrompida, as causas mais comuns são: família identificada incorretamente, versão da ferramenta incompatível com a variante, ou arquivos já alterados por outra tentativa. Nesse caso, interrompa as tentativas e avalie alternativas. Para empresas com operação parada, a análise em laboratório especializado pode identificar a família exata e verificar a viabilidade de recuperação por engenharia reversa ou por cópias remanescentes no sistema de arquivos.

Quando a descriptografia gratuita não existe: alternativas sem pagar
Para a maioria das infecções recentes, não há descriptografador público. A recuperação sem pagar o resgate depende então de backups íntegros e de técnicas de recuperação de dados que não dependem da chave do criminoso.
Backups, cópias sombra e versões anteriores
A primeira alternativa é restaurar de backup. Backups offline, em mídia desconectada ou em serviço de nuvem com versionamento, são a defesa mais eficaz. No Windows, as cópias sombra (Volume Shadow Copy) podem conter versões anteriores dos arquivos, desde que o ransomware não as tenha apagado. O comando vssadmin list shadows permite verificar se ainda existem cópias no sistema. Em servidores e storages, snapshots de NAS e SAN podem oferecer pontos de restauração anteriores ao ataque.
Recuperação parcial e reconstrução de arquivos essenciais
Quando o backup não cobre tudo, ainda é possível recuperar parte dos dados. Arquivos temporários, versões em cache de aplicativos, anexos de e-mail e documentos enviados a clientes podem reconstruir informações críticas. Em ambientes corporativos, a análise do sistema de arquivos por laboratório especializado pode localizar setores não criptografados, arquivos parcialmente gravados e fragmentos de bancos de dados que permitem reconstruir registros essenciais. Se o ataque atingiu um banco de dados, veja como fazer a recuperação de uma base de dados corrompida.
Pagar o resgate: por que a recomendação é não pagar
A recomendação técnica e de segurança é não pagar o resgate. O pagamento não garante a entrega da chave de descriptografia. Além disso, o pagamento financia o crime e sinaliza que a organização é um alvo disposto a ceder, aumentando a chance de novos ataques.
Do ponto de vista prático, o valor pago não resolve a causa raiz. Se a porta de entrada não for fechada, o mesmo atacante pode retornar. A recuperação por meios próprios, com backup ou análise especializada, elimina a dependência do criminoso e preserva a integridade da operação. Para empresas com dados críticos e sem backup, a análise em laboratório é o caminho que mantém a negociação fora da equação.
Como reduzir o risco de um novo ataque
Depois de conter o incidente, a prioridade é impedir a recorrência. A prevenção eficaz combina backup offline testado, atualização contínua e restrição de privilégios. Sem essas três camadas, qualquer recuperação será apenas temporária.
Backup offline e testado
- Mantenha pelo menos uma cópia offline, em mídia desconectada da rede ou em serviço de nuvem com retenção de versões.
- Teste a restauração periodicamente. Backup que nunca foi restaurado não é backup, é esperança.
- Aplique a regra 3-2-1: três cópias, em dois tipos de mídia, uma fora do local principal.
- Proteja o repositório de backup com credenciais separadas e autenticação multifator, para que o ransomware não o alcance.
Atualizações, menor privilégio e proteção de endpoints
- Mantenha sistemas operacionais e aplicativos atualizados, priorizando correções de segurança conhecidas.
- Aplique o princípio do menor privilégio: usuários comuns não devem ter permissão de administrador local.
- Segmente a rede para limitar a movimentação lateral do malware entre setores e servidores.
- Use proteção de endpoints com detecção comportamental, capaz de bloquear criptografia em massa antes que ela se espalhe.
- Treine a equipe para reconhecer e-mails de phishing.
Se o ataque já aconteceu e não há backup nem ferramenta pública compatível, a recuperação dos dados pode passar por análise em laboratório. A Security Recovery atende empresas com operação parada por ransomware, com laboratório próprio e sala limpa ISO-5 Classe 100. O primeiro passo é entender o cenário: veja o que fazer quando a empresa foi vítima de ransomware e como avaliar as opções sem pagar o resgate.
Perguntas frequentes
Todo ransomware tem ferramenta gratuita de descriptografia?
Não. Apenas uma parcela das famílias conhecidas possui descriptografador público, geralmente aquelas com falhas de implementação ou cuja infraestrutura criminosa foi desarticulada. Variantes modernas, com criptografia robusta e chaves únicas por vítima, não têm solução gratuita. A identificação correta da família, pela extensão e pela nota de resgate, é o primeiro passo para descobrir se existe ferramenta compatível.
Posso usar qualquer descriptografador que encontrar na internet?
Não. Cada descriptografador atende a uma família específica de ransomware. Usar a ferramenta errada pode corromper os arquivos e eliminar a chance de recuperação. Baixe apenas de fontes oficiais, como o No More Ransom ou sites de fabricantes de segurança reconhecidos, e teste em uma amostra antes de processar todos os arquivos.
Desligar o computador durante o ataque ajuda ou atrapalha?
Depende do momento. Se o ransomware ainda estiver criptografando arquivos, desligar pode interromper o processo e preservar parte dos dados. Se a criptografia já terminou, desligar não causa dano adicional aos arquivos, mas elimina informações voláteis que poderiam ajudar na análise. O ideal é isolar da rede primeiro e registrar o que está acontecendo antes de desligar.
Formatar o disco e reinstalar o sistema resolve o ransomware?
Não para os dados. Formatar remove o malware e permite reinstalar o sistema, mas os arquivos criptografados continuam inacessíveis. A formatação destrói qualquer chance de recuperação por ferramenta de descriptografia ou análise em laboratório. Antes de formatar, copie os arquivos criptografados para outro dispositivo e avalie as opções de recuperação.
Quanto tempo leva para saber se a recuperação é possível?
Depende do cenário. Sem ferramenta, a análise em laboratório exige diagnóstico da família do ransomware, do sistema de arquivos e da extensão do dano. O prazo varia conforme a complexidade, mas a avaliação inicial costuma indicar rapidamente se há viabilidade técnica.
Precisa de ajuda com isso?
Se a sua empresa foi atingida por ransomware e não há backup íntegro nem ferramenta pública compatível, a recuperação dos dados pode depender de análise especializada. Fale com um especialista da Security Recovery para avaliar o cenário e entender as opções de recuperação de arquivos ransomware sem pagar o resgate.