O alerta chega pelo hypervisor: uma máquina virtual parou de responder e os arquivos aparecem com extensões estranhas. Para quem administra VMware, Hyper-V ou Proxmox, a dúvida é imediata e o tempo corre contra. Antes de tentar recuperar máquina virtual criptografada por ransomware, é preciso entender o que exatamente foi atingido, se os snapshots e backups ainda servem e quando o caso deixa de ser restauração e passa a exigir laboratório especializado. O texto abaixo percorre esses caminhos.
O que fazer nos primeiros minutos após a VM ser criptografada
A resposta direta para recuperar máquina virtual criptografada por ransomware começa com contenção: isole o host, preserve discos virtuais e snapshots, e não religue nada antes de identificar a variante e validar seus backups. As primeiras ações determinam se a recuperação será por restauração limpa, descriptografia ou análise forense.
O ransomware é um malware que criptografa dados e esconde a chave, exigindo pagamento em bitcoin ou transferência eletrônica para liberar o acesso, sem garantia de que a chave será entregue, segundo a SEGURANCA. Em ambientes virtualizados, o alcance pode ir além dos arquivos internos da VM: discos virtuais inteiros, datastores e snapshots são alvos possíveis.
Isolar o host e desligar o que ainda não foi atingido
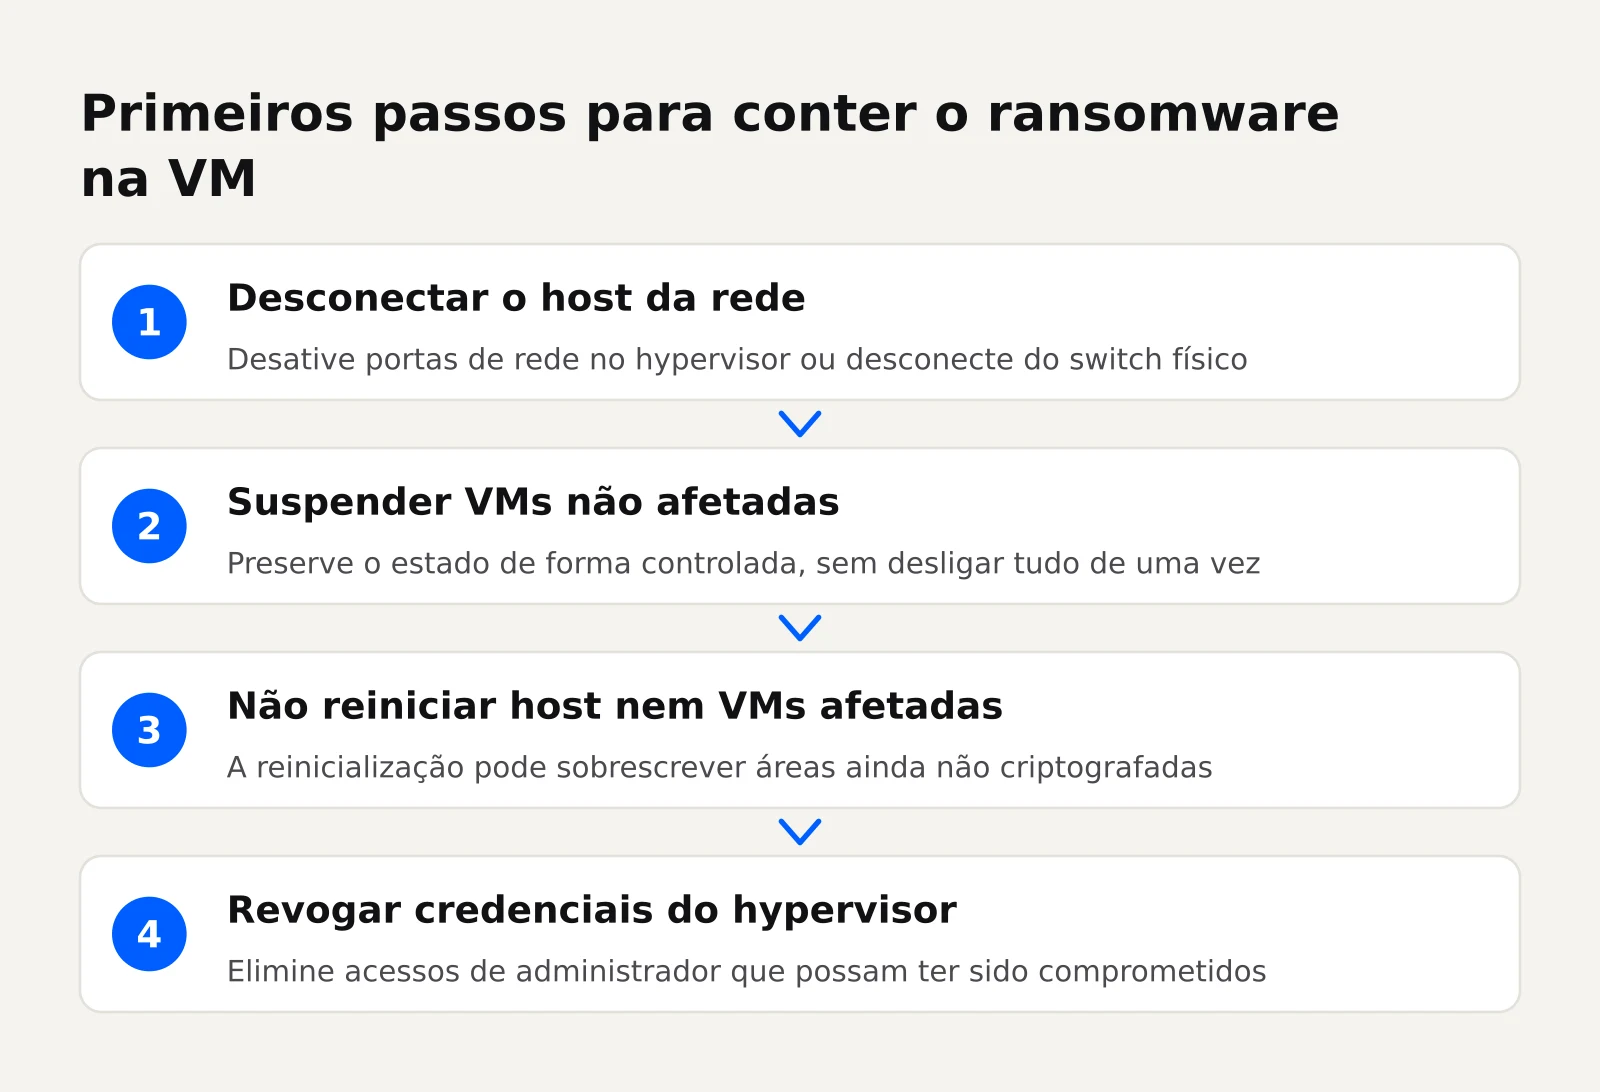
O primeiro passo é desconectar o host da rede, sem desligar imediatamente as VMs que ainda não mostram sinais de criptografia. Desligar tudo de uma vez pode interromper processos de criptografia em andamento, mas também elimina evidências voláteis úteis para identificar a variante. A ordem recomendada é:
- Desconecte o host do switch físico ou desative as portas de rede no hypervisor.
- Suspenda ou desligue as VMs não afetadas de forma controlada, preservando o estado.
- Não reinicie o host nem as VMs afetadas: a reinicialização pode sobrescrever áreas ainda não criptografadas.
- Revogue credenciais de administrador do hypervisor que possam ter sido comprometidas.
Preservar discos virtuais, snapshots e notas de resgate
Antes de qualquer tentativa de recuperação, faça cópias bit a bit dos discos virtuais afetados, dos arquivos de configuração da VM e dos snapshots existentes. Trabalhe sempre sobre cópias, nunca sobre os originais. Os arquivos a preservar incluem:
- Discos virtuais nos formatos VMDK, VHDX ou QCOW2, conforme o hypervisor.
- Arquivos de snapshot e seus descritores, que podem conter blocos não criptografados.
- A nota de resgate original, com extensão, e-mail de contato e identificador da vítima.
- Logs do hypervisor e do sistema operacional convidado, quando ainda acessíveis.
Se o datastore estiver em storage compartilhado, evite que o controlador execute operações de manutenção automática sobre o volume. A integridade do conjunto de blocos é o que permite, em muitos casos, a recuperação forense posterior.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosPor que a VM criptografada é diferente de um arquivo comum
Recuperar uma máquina virtual criptografada por ransomware envolve camadas que não existem em um arquivo avulso: o disco virtual é um contêiner com sistema de arquivos próprio, e o ataque pode ter ocorrido por dentro da VM ou diretamente contra o datastore. Essa diferença muda as ferramentas, os prazos e a taxa de sucesso.
O que o ransomware atinge: VMDK, VHDX, datastores e snapshots
Quando o ataque acontece dentro da VM, o ransomware criptografa arquivos do sistema operacional convidado, como documentos, bancos de dados e aplicações. O disco virtual continua íntegro como contêiner, mas o conteúdo interno fica ilegível. Quando o ataque acontece contra o datastore, o ransomware pode criptografar o arquivo VMDK ou VHDX inteiro, tornando a VM inacessível de forma completa.
Snapshots adicionam complexidade: um snapshot preserva o estado do disco em um ponto anterior, e blocos não alterados podem permanecer legíveis mesmo após a criptografia de dados mais recentes. A recuperação pode combinar blocos de snapshots com áreas não atingidas do disco principal.
Criptografia parcial em discos grandes e o que isso muda
Em discos virtuais de grande volume, muitos ransomware criptografam apenas parte dos blocos, priorizando arquivos de alto valor e deixando o restante intacto. Isso significa que a recuperação pode ser parcial, mas significativa: tabelas de alocação, metadados e arquivos não visados podem sobreviver.
Essa característica exige análise caso a caso. Um VMDK de 2 TB com 30% dos blocos criptografados pode ter bancos de dados inteiros recuperáveis, enquanto outro com criptografia concentrada em arquivos críticos pode ter perda maior. A avaliação forense identifica o padrão de criptografia antes de qualquer tentativa de reconstrução.
Identificar a família e a variante antes de qualquer ferramenta
Nenhuma ferramenta de recuperação deve ser executada antes de identificar a família do ransomware. A identificação correta evita perda de tempo com descriptografadores incompatíveis e orienta a decisão entre restauração, descriptografia e forense.
Extensões, notas de resgate e fontes oficiais de descriptografia
Os elementos de identificação são três: a extensão adicionada aos arquivos, o conteúdo da nota de resgate e o padrão de criptografia observado nos blocos. Com esses dados, é possível consultar bases públicas mantidas por empresas de segurança e organizações como a Europol, que reúnem descriptografadores gratuitos para variantes conhecidas.
Os tipos mais comuns de ransomware citados em materiais de referência incluem Cryptolocker e CTB Locker. Cada família tem comportamento distinto, e a compatibilidade do descriptografador depende da variante exata.
Por que o nome do ransomware não garante compatibilidade
O nome que aparece na nota de resgate pode ser reutilizado por grupos diferentes ou por imitações. Uma mesma família pode ter dezenas de variantes, cada uma com chave e algoritmo próprios. Um descriptografador feito para a variante A não funciona na variante B, mesmo que ambas exibam o mesmo nome.
Por isso, a identificação precisa considerar o hash da amostra, o padrão de extensão e o comportamento de criptografia. Ferramentas de análise automatizada comparam esses dados com bases de amostras conhecidas, mas a confirmação final pode exigir análise manual em laboratório.

Caminhos de recuperação da VM, do mais seguro ao mais arriscado
Existem três caminhos para recuperar uma máquina virtual criptografada por ransomware, em ordem decrescente de segurança: restauração de backup íntegro, uso de descriptografador gratuito compatível e recuperação forense dos originais. A escolha depende do estado dos backups, da variante identificada e do valor dos dados.
Restaurar de backup íntegro e validar antes de religar
Se houver backup íntegro e fora do alcance do atacante, a restauração é o caminho mais rápido e seguro. Antes de religar a VM em produção, valide:
- O backup não contém a infecção: verifique a data e o estado dos arquivos restaurados.
- As credenciais do hypervisor foram alteradas após o ataque.
- A VM restaurada não se comunica com a rede antes de receber patches e proteções.
- O snapshot restaurado corresponde ao ponto esperado e não foi adulterado.
Descriptografador gratuito compatível: como testar em cópia
Quando a variante é conhecida e existe descriptografador gratuito, o teste deve ser feito sempre em cópia do disco virtual, nunca no original. O procedimento recomendado é:
- Crie uma cópia bit a bit do VMDK ou VHDX afetado.
- Execute o descriptografador sobre a cópia, em ambiente isolado.
- Verifique a integridade dos arquivos descriptografados antes de montar a VM.
- Só então aplique o processo ao original, mantendo a cópia de segurança.
Sem backup e sem chave: recuperação forense dos originais
Quando não há backup e não existe descriptografador compatível, a recuperação depende de análise forense dos discos originais. O processo envolve identificar blocos não criptografados, reconstruir estruturas de arquivos e extrair dados de snapshots e áreas remanescentes.
O resultado depende do padrão de criptografia, da extensão do dano e da preservação dos originais desde o primeiro momento.
O que não fazer com a VM criptografada
Algumas ações comuns pioram o cenário e reduzem as chances de recuperação. Evite:
- Pagar o resgate antes de esgotar as alternativas: não há garantia de que a chave será entregue, como aponta a fonte da SEGURANCA.
- Formatar ou recriar o datastore: isso destrói blocos que poderiam ser recuperados.
- Executar ferramentas de reparo automático sobre o disco original: elas podem sobrescrever áreas íntegras.
- Religar a VM infectada à rede: o ransomware pode se propagar para outros hosts e storages.
- Apagar snapshots ou consolidar discos: snapshots podem conter os únicos blocos não criptografados.
- Reutilizar credenciais antigas no hypervisor após o ataque.
O que define o custo e o prazo da recuperação
O custo e o prazo para recuperar uma máquina virtual criptografada por ransomware dependem de fatores técnicos que só uma análise inicial consegue dimensionar. Os principais são:
- Extensão da criptografia: dano parcial permite recuperação mais rápida que criptografia total do disco virtual.
- Disponibilidade de backup íntegro: restauração é mais barata e rápida que forense.
- Existência de descriptografador compatível: variantes conhecidas podem ser revertidas sem forense.
- Complexidade do storage: RAID, datastores compartilhados e snapshots múltiplos aumentam o tempo de análise.
- Preservação dos originais: ações inadequadas nas primeiras horas encarecem e alongam o processo.
Uma avaliação técnica inicial identifica o padrão de criptografia, o estado dos backups e a viabilidade de cada caminho. Sem essa análise, qualquer estimativa de custo ou prazo é especulação.
Como evitar que a VM seja criptografada novamente
Depois de recuperar a VM, a prioridade é impedir a reinfecção. As medidas se dividem em dois grupos: proteção dos backups e endurecimento do acesso ao hypervisor.
Backups imutáveis e snapshots fora do alcance do atacante
Backups imutáveis são aqueles que não podem ser alterados ou excluídos por credenciais comprometidas. Implemente:
- Armazenamento de backup em sistema separado, com autenticação própria e sem integração ao domínio principal.
- Política de retenção que impeça exclusão antecipada de snapshots.
- Cópias offline ou em mídia desconectada para os dados mais críticos.
- Testes periódicos de restauração para confirmar que os backups são utilizáveis.
Acesso ao hypervisor, credenciais e segmentação de rede
O hypervisor é o vetor mais perigoso: se o atacante acessa o ESXi ou o Hyper-V, ele controla todas as VMs. As medidas essenciais incluem:
- Autenticação multifator para acesso administrativo ao hypervisor.
- Segmentação de rede separando o tráfego de gerenciamento do tráfego das VMs.
- Revisão periódica de credenciais e remoção de contas inativas.
- Atualização do hypervisor e dos sistemas convidados, já que ransomware explora vulnerabilidades conhecidas, como aponta a fonte da SEGURANCA.
Se você precisa entender melhor como lidar com datastores corrompidos ou inacessíveis, veja o que fazer quando o datastore VMware fica inacessível. Para casos de VMs deletadas, consulte como recuperar uma VM deletada do ESXi.
Perguntas frequentes
É possível recuperar uma VM criptografada sem pagar o resgate?
Sim. A recuperação sem pagamento é possível por três caminhos: restauração de backup íntegro, uso de descriptografador gratuito compatível com a variante identificada ou recuperação forense dos blocos não criptografados do disco virtual. O pagamento não garante a entrega da chave, como aponta a fonte citada da SEGURANCA. A viabilidade depende da extensão do dano e da preservação dos originais.
O ransomware pode criptografar o disco virtual inteiro ou só os arquivos dentro da VM?
Os dois cenários existem. Quando o ataque ocorre dentro da VM, o ransomware criptografa arquivos do sistema convidado, mantendo o contêiner VMDK ou VHDX íntegro. Quando o ataque atinge o datastore, o arquivo do disco virtual pode ser criptografado por completo. Snapshots e blocos não alterados podem permanecer legíveis em ambos os casos, permitindo recuperação parcial.
Devo desligar a VM imediatamente ao perceber a criptografia?
Não. O ideal é desconectar o host da rede primeiro e suspender as VMs não afetadas de forma controlada. Desligar a VM afetada de imediato pode interromper a criptografia, mas também elimina evidências voláteis úteis para identificar a variante. A prioridade é isolar o ambiente e preservar discos, snapshots e notas de resgate antes de qualquer ação destrutiva.
Como saber se existe descriptografador gratuito para a variante que atacou minha VM?
A identificação é feita pela extensão adicionada aos arquivos, pelo conteúdo da nota de resgate e pelo padrão de criptografia observado. Esses dados são comparados com bases públicas de amostras conhecidas, mantidas por empresas de segurança e organizações como a Europol. O nome exibido na nota não garante compatibilidade: variantes diferentes da mesma família exigem descriptografadores distintos.
Backup em snapshot do hypervisor serve como proteção contra ransomware?
Não como proteção única. Snapshots do hypervisor podem ser criptografados junto com o disco principal se o atacante acessar o datastore. Além disso, snapshots antigos podem ser excluídos por credenciais comprometidas. A proteção eficaz exige backups imutáveis, armazenados fora do alcance do hypervisor, com retenção que impeça exclusão antecipada e testes periódicos de restauração.
Precisa de ajuda com isso?
Se a sua máquina virtual foi criptografada por ransomware e os backups não resolvem, fale com um especialista para entender o que pode ser feito no seu caso.