O servidor Windows parou de responder, os arquivos aparecem com extensões estranhas e a nota de resgate está na tela. Nesse momento, cada minuto conta, mas a pressa costuma custar caro: decisões tomadas sem método podem apagar as evidências que permitiriam recuperar servidor windows criptografado ransomware por caminhos que não envolvem pagamento. Este guia organiza a resposta para quem precisa conter o incidente, avaliar o backup e escolher entre restaurar, descriptografar ou acionar análise forense.
Primeiros 60 minutos: conter o servidor sem destruir evidências
O objetivo da primeira hora não é recuperar nada: é impedir que o ataque avance e preservar o que ainda existe. Um servidor Windows criptografado por ransomware costuma ser apenas a parte visível de um incidente maior. O atacante pode ainda estar dentro da rede, com sessões ativas em outros hosts, credenciais válidas e acesso ao backup. Cada ação precipitada, como formatar ou reinstalar o sistema, elimina a chance de entender o que aconteceu e de recuperar dados por caminhos que não dependem do resgate.
Desconectar da rede e desligar serviços, não formatar
O primeiro passo é isolar o servidor da rede sem desligá-lo, se possível. Desconecte o cabo de rede ou desabilite o adaptador pelo sistema operacional. Em ambiente virtualizado, remova o adaptador de rede da VM ou isole o host. O desligamento brusco pode destruir artefatos em memória, como chaves de criptografia ainda carregadas, processos do atacante e sessões ativas. Se houver necessidade de desligar, registre antes tudo o que estiver visível: processos em execução, conexões de rede estabelecidas, contas logadas e arquivos recentemente modificados.
Não formate, não reinstale o Windows, não restaure um backup por cima do volume original e não execute ferramentas de “limpeza” automática. O disco criptografado é também a principal fonte de evidência para identificar a variante, mapear o alcance e, em muitos casos, viabilizar uma recuperação forense.
Preservar logs, notas de resgate e imagem forense
Antes de qualquer tentativa de restauração, preserve o estado atual do servidor. Os elementos mínimos a coletar incluem:
- Nota de resgate e qualquer arquivo de instrução deixado pelo atacante
- Logs do Windows (Sistema, Segurança, Aplicação) exportados para fora do servidor
- Lista de processos, serviços e tarefas agendadas ativas no momento da descoberta
- Registro de contas de usuário criadas ou alteradas recentemente
- Cópia da configuração de rede e das regras de firewall vigentes
O ideal é gerar uma imagem forense dos discos antes de qualquer operação de escrita. Essa imagem permite trabalhar em uma cópia, preservando o original para análise e para tentativas posteriores de recuperação. Se a equipe interna não tem ferramenta ou procedimento para isso, vale acionar um laboratório antes de mexer no equipamento.
Acionar resposta a incidente e registrar a linha do tempo
Registre por escrito, com horário, cada ação tomada a partir da descoberta: quem acessou o servidor, o que foi alterado, quais arquivos foram copiados e para onde. Essa linha do tempo serve tanto para a investigação quanto para eventuais obrigações legais de notificação. Envolva imediatamente as pessoas com autoridade para decidir: responsável de TI, gestor da operação e, se houver, o encarregado de proteção de dados. A resposta a ransomware é uma decisão de negócio, não apenas técnica.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosIdentificar a variante e o alcance real da criptografia
Antes de escolher o caminho de recuperação, é preciso saber com o que se está lidando. A variante determina se existe descriptografador público, se a criptografia tem falhas exploráveis e qual o comportamento esperado do atacante. O alcance define se o problema é um servidor isolado ou uma infecção que já se espalhou para backups, estações e outros servidores.
Extensões, notas de resgate e assinaturas que apontam a família
A identificação começa por elementos visíveis no próprio servidor:
- Extensão adicionada aos arquivos criptografados
- Nome e conteúdo da nota de resgate
- Endereço de contato, site .onion ou carteira de criptomoeda citados na nota
- Padrão de renomeação dos arquivos
- Data e hora de modificação em massa dos arquivos
Há serviços públicos que identificam a família a partir de uma amostra da nota ou de um arquivo criptografado. O objetivo não é apenas nomear a variante: é descobrir se ela tem descriptografador conhecido e se a criptografia é reversível por ferramenta gratuita. Muitas variantes antigas têm descriptografadores públicos; as famílias ativas e mantidas por grupos criminosos geralmente não têm.
Verificar se o atacante ainda tem acesso e quais contas foram comprometidas
Um servidor criptografado raramente é o ponto de entrada. O atacante costuma chegar por uma conta de usuário comprometida, uma sessão RDP exposta ou uma vulnerabilidade explorada. Antes de restaurar qualquer coisa, verifique:
- Contas de usuário criadas ou com privilégio elevado nos últimos dias
- Membros novos nos grupos de administradores locais e de domínio
- Sessões ativas originadas de endereços IP externos ou incomuns
- Tarefas agendadas e serviços criados fora do padrão
- Alterações em políticas de grupo, especialmente as que desabilitam antivírus ou backup
Se o servidor for um controlador de domínio, o comprometimento do Active Directory muda completamente o cenário: o atacante pode ter acesso a credenciais de toda a rede. Nesse caso, a recuperação do servidor é secundária em relação à necessidade de reavaliar a confiança em todo o diretório.
Decidir o caminho de recuperação: backup, descriptografador ou forense
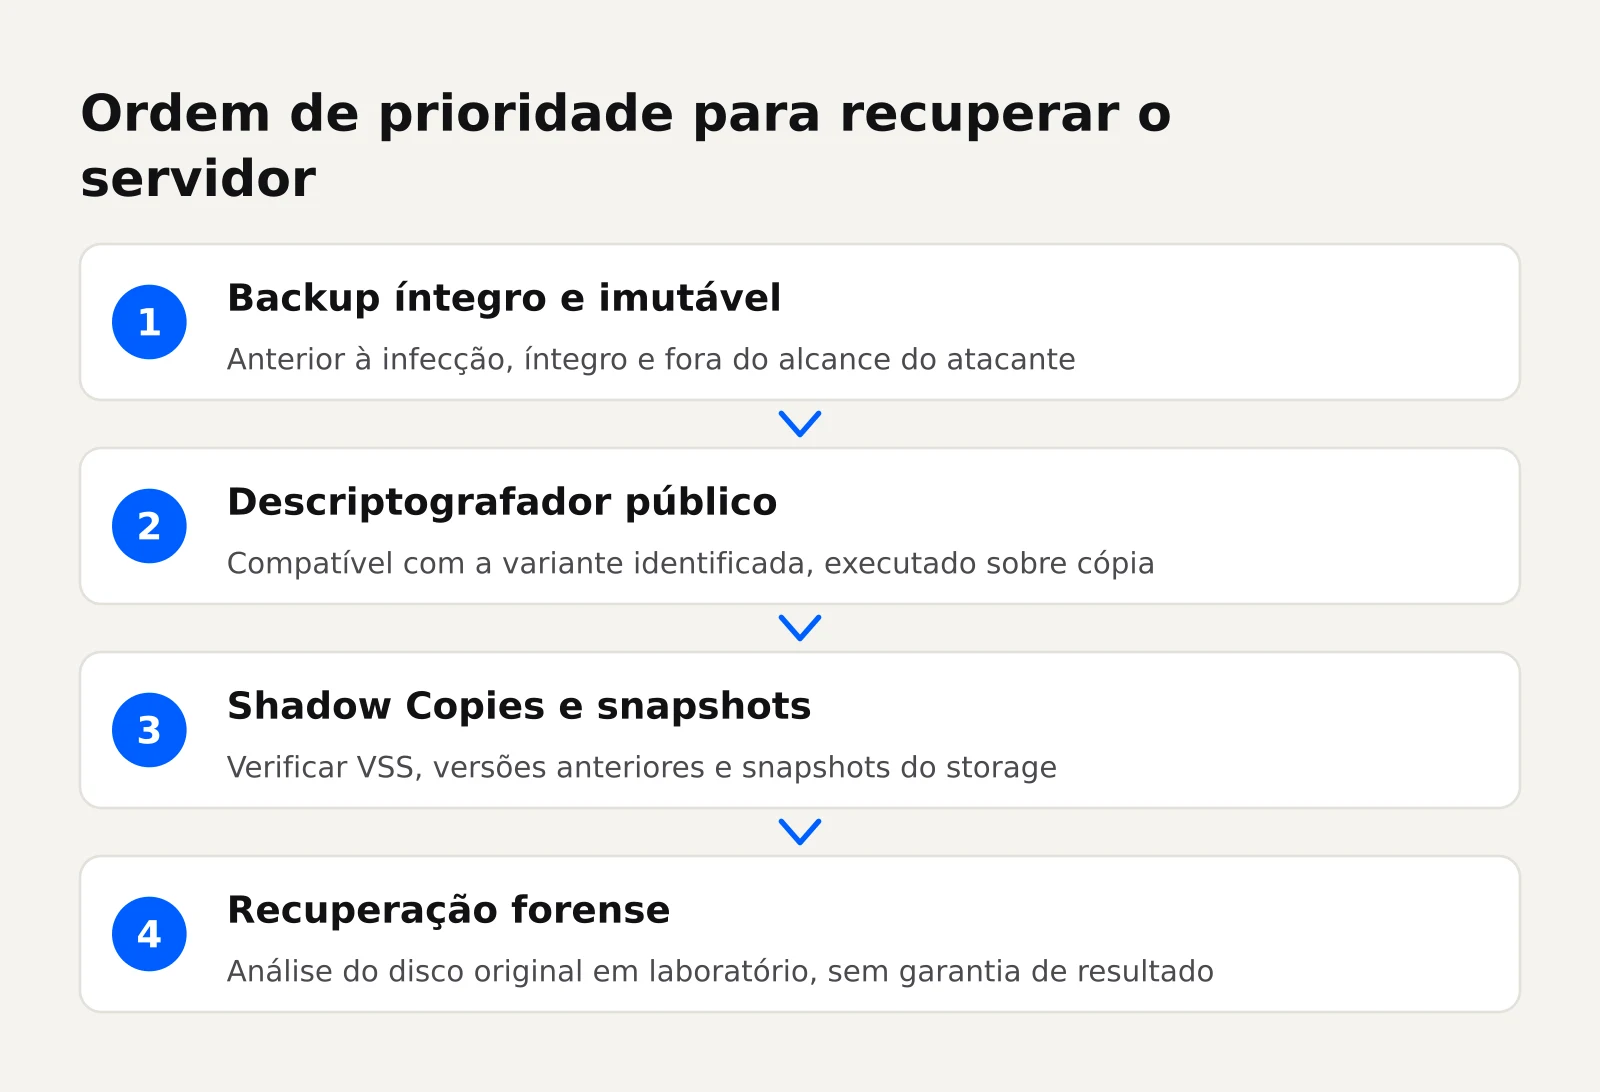
A decisão segue uma ordem de prioridade: backup íntegro, descriptografador público e, por último, recuperação forense. Cada caminho tem condições de viabilidade que precisam ser verificadas antes de qualquer execução. Pular direto para a tentativa mais complexa, sem avaliar as anteriores, costuma aumentar o dano e o custo.
Backup íntegro e imutável anterior ao ataque
O backup só resolve o problema se atender a três condições ao mesmo tempo: ser anterior à infecção, estar íntegro e não ter sido alcançado pelo atacante. Antes de restaurar, valide:
- A data do último backup confiável em relação à data provável da infecção
- Se o repositório de backup está acessível e não foi criptografado ou alterado
- Se as credenciais usadas pelo backup não foram comprometidas
- Se existe cópia imutável, fora do alcance de exclusão por credencial comprometida
Um erro comum é restaurar o backup e religar o servidor à rede sem eliminar a causa da infecção. O atacante que ainda tem acesso simplesmente criptografa de novo. A restauração precisa vir depois da erradicação, não antes.
Descriptografadores públicos e suas limitações reais
Algumas famílias de ransomware têm descriptografadores gratuitos, geralmente disponibilizados por empresas de segurança ou por forças-tarefa como o projeto No More Ransom. Essas ferramentas funcionam quando a variante tem falha criptográfica conhecida ou quando as chaves foram apreendidas e publicadas. As limitações são importantes:
- O descriptografador precisa corresponder exatamente à variante identificada
- Famílias ativas e atualizadas raramente têm ferramenta pública
- A execução sobre o volume original pode sobrescrever dados e inviabilizar a recuperação forense
- O resultado pode ser parcial, com arquivos corrompidos ou inutilizáveis
Antes de executar qualquer descriptografador, trabalhe sobre uma cópia ou imagem do disco, nunca sobre o original. Se a ferramenta falhar, o original continua preservado para outra abordagem.
Shadow Copies, snapshots e versões anteriores no Windows Server
O Windows Server mantém, por padrão em muitas configurações, cópias de sombra de volume (VSS). Ransomware moderno costuma tentar excluir essas cópias, mas nem sempre consegue. Vale verificar, antes de partir para opções mais caras:
- Se o serviço de cópias de sombra está ativo e se há snapshots anteriores à infecção
- Se as versões anteriores dos arquivos estão acessíveis pelo Explorer
- Se o storage ou o hipervisor mantém snapshots do volume ou da VM
- Se o backup em fita, disco externo ou nuvem tem versão anterior íntegra
Essa verificação deve ser feita sem modificar o volume original. Se houver snapshot válido, a restauração por versão anterior pode resolver parte do problema, mas não elimina a necessidade de tratar a causa da infecção.
Recuperação forense quando não há backup nem chave
Quando não existe backup íntegro, não há descriptografador e as cópias de sombra foram eliminadas, resta a recuperação forense. Ela consiste em analisar o disco em laboratório para reconstruir estruturas de arquivos, buscar setores não sobrescritos e, em alguns cenários, reconstruir volumes parcialmente criptografados. É um trabalho técnico que exige equipamento adequado e procedimento que preserve a mídia original.
Nem todo caso é tecnicamente viável. A criptografia bem implementada, com chave forte e sem falha conhecida, não é reversível por força bruta. A recuperação forense busca o que sobrou: arquivos temporários, versões antigas, setores não alcançados pela criptografia, fragmentos de bancos de dados. O resultado depende do cenário específico, e um laboratório sério informa a viabilidade antes de prometer resultado.

Restaurar o servidor Windows sem reinfectar o ambiente
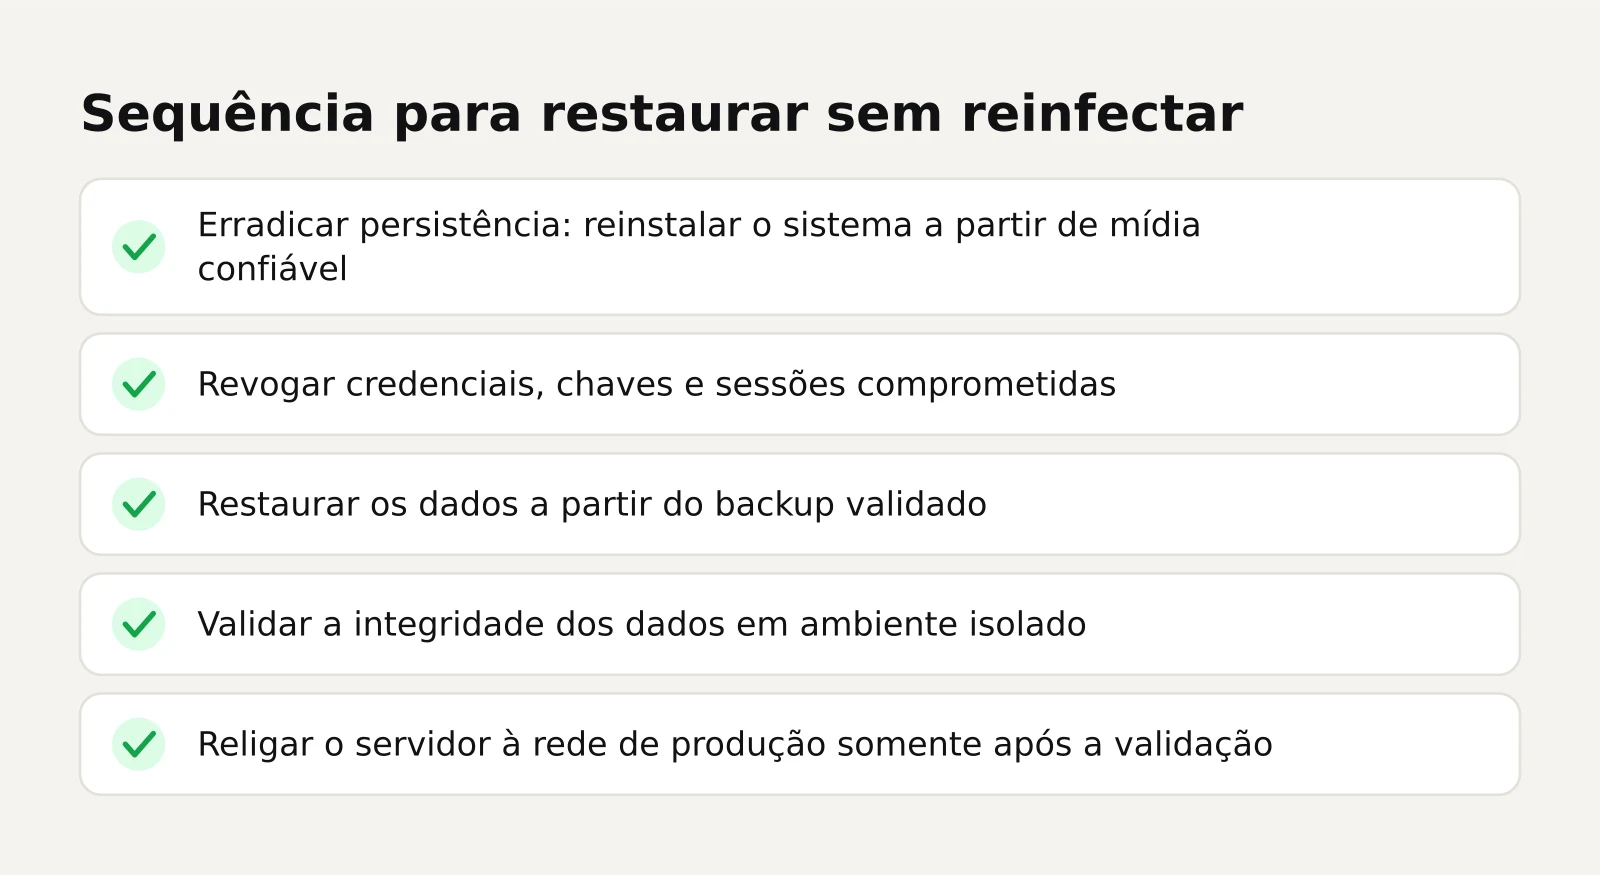
Restaurar antes de erradicar é a forma mais rápida de perder o servidor duas vezes. A sequência correta é: eliminar a causa, revogar acessos, restaurar, validar e só então religar à rede de produção.
Erradicar persistência antes de religar o servidor
O atacante que criptografou o servidor pode ter deixado mecanismos para voltar: tarefas agendadas, serviços, contas ocultas, web shells, binários alterados. A erradicação exige:
- Reinstalar o sistema operacional a partir de mídia confiável, não sobre a instalação comprometida
- Revisar tarefas agendadas e serviços em busca de itens criados pelo atacante
- Remover contas de usuário não reconhecidas e redefinir senhas de todas as contas com acesso ao servidor
- Verificar políticas de grupo e scripts de inicialização alterados
- Atualizar o sistema e as aplicações antes de expor o servidor novamente
Se o servidor comprometido for um controlador de domínio, a reinstalação simples não resolve: o diretório inteiro precisa ser tratado como potencialmente comprometido, e a recuperação pode exigir reconstruir o domínio a partir de um ponto confiável.
Revogar credenciais, chaves e sessões comprometidas
Qualquer credencial que existia no servidor no momento do ataque deve ser considerada comprometida. Isso inclui senhas de serviço, contas de administrador, chaves de acesso a nuvem, tokens de API e certificados. A revogação precisa alcançar também sistemas que compartilhavam as mesmas credenciais. Sessões ativas devem ser encerradas, e a autenticação multifator, se não existia, precisa ser implementada antes do retorno à produção.
Validar a integridade dos dados restaurados
Depois de restaurar, não basta ver se os arquivos abrem. A validação precisa confirmar que os dados estão completos, consistentes e utilizáveis para a operação. Em um servidor Windows, isso significa:
- Verificar se bancos de dados montam e respondem a consultas
- Testar a abertura de arquivos críticos de diferentes pastas e aplicações
- Comparar quantidades e tamanhos de arquivos com o esperado
- Validar permissões e ACLs, que podem ter sido alteradas ou perdidas
- Conferir se serviços dependentes sobem corretamente com os dados restaurados
A validação deve ser feita em ambiente isolado, antes de o servidor voltar a atender usuários. Um banco de dados que abre mas perdeu tabelas, ou um sistema que sobe mas não autentica usuários, é um problema descoberto tarde demais se o servidor já estiver em produção.
O que define o custo e o prazo de uma recuperação de ransomware
O custo e o prazo de uma recuperação de servidor Windows criptografado dependem de fatores que se acumulam. Entender esses fatores ajuda a dimensionar a decisão e a comparar alternativas com critério, sem surpresa no meio do processo.
- Existência e qualidade do backup: um backup íntegro e testado reduz o trabalho a horas ou poucos dias. Sem backup, o cenário muda para análise forense, que é mais demorada e de resultado incerto
- Complexidade do ambiente: servidor com Active Directory, bancos de dados relacionais e aplicações integradas exige mais validação do que um servidor de arquivos simples
- Estado do disco original: se o volume foi formatado, sobrescrito ou teve ferramentas executadas por cima, a recuperação fica mais difícil e mais cara
- Variante do ransomware: famílias com descriptografador público têm caminho rápido; famílias sem ferramenta conhecida dependem de recuperação forense
- Urgência: prazos comprimidos exigem priorização de laboratório e podem aumentar o custo operacional
O prazo costuma ser definido pela etapa mais lenta: em casos com backup, a restauração e a validação dominam; em casos forenses, a análise do disco e a reconstrução de estruturas podem levar dias ou semanas. Um laboratório com experiência em recuperação de dados após ransomware consegue estimar o cenário depois de avaliar o equipamento, não antes.
Obrigações de notificação e registro do incidente no Brasil
Um ataque de ransomware que compromete dados pessoais pode configurar incidente de segurança com obrigação de comunicação à autoridade nacional de proteção de dados e aos titulares afetados. A avaliação depende do que foi acessado, da sensibilidade dos dados e do risco concreto de dano. A decisão de notificar não é opcional quando há risco relevante: é uma obrigação legal prevista na legislação de proteção de dados.
Além da notificação, o registro interno do incidente é essencial. Documente o que aconteceu, quando, quais dados foram afetados, quais medidas foram tomadas e por quê. Esse registro serve para a autoridade, para o seguro cibernético, se houver, e para a defesa da empresa em eventuais questionamentos. A recuperação técnica e a conformidade legal caminham juntas: um servidor restaurado sem registro adequado ainda deixa a empresa exposta.
Endurecer o servidor para não ser alvo de novo ataque
Um servidor recuperado sem mudanças de configuração é um servidor que será atacado de novo. O endurecimento pós-incidente não é etapa opcional: é parte da recuperação. Sem ele, o esforço de restaurar dados e validar sistemas se perde na próxima infecção.
RDP, portas expostas e segmentação de rede
A exposição de RDP diretamente à internet é uma das portas de entrada mais comuns em ataques a servidores Windows. As medidas básicas de endurecimento incluem:
- Remover o RDP da exposição direta à internet, usando VPN ou gateway com autenticação forte
- Restringir portas de administração a endereços IP autorizados
- Aplicar autenticação multifator em todas as contas com acesso administrativo
- Segmentar a rede para limitar o movimento lateral a partir de um servidor comprometido
- Revisar e reduzir privilégios de contas de serviço e de usuários comuns
Backup 3-2-1 com cópia imutável e testes de restauração
O backup que não foi testado é uma esperança, não um plano. A regra 3-2-1 resume o mínimo: três cópias dos dados, em dois tipos de mídia diferentes, com uma cópia fora do local. Para ransomware, acrescente um requisito: pelo menos uma cópia imutável, que não pode ser alterada ou excluída mesmo por credencial comprometida. E teste a restauração periodicamente, simulando o cenário real de um servidor inteiro, não apenas de arquivos avulsos.
Se o incidente envolveu máquinas virtuais, a recuperação do servidor Windows pode passar pela restauração de VMs. Vale entender como recuperar uma VM deletada do ESXi e os critérios para escolher uma empresa de recuperação de máquina virtual confiável antes de avançar.
Perguntas frequentes sobre servidor Windows criptografado
Devo pagar o resgate para recuperar o servidor Windows criptografado?
Não. Pagar o resgate financia a atividade criminosa, não garante a entrega da chave e marca a empresa como alvo disposto a pagar. Muitas vítimas que pagam recebem descriptografador defeituoso ou são extorquidas novamente. O caminho técnico é avaliar backup, descriptografador público e recuperação forense. A decisão de pagar, se considerada, envolve implicações legais e deve ser tomada com assessoria jurídica, nunca como atalho técnico.
É possível recuperar um servidor Windows criptografado sem backup?
Depende. Sem backup, a recuperação depende de cópias de sombra remanescentes, de descriptografador público compatível com a variante ou de análise forense do disco. Nenhum desses caminhos tem resultado garantido. A análise forense busca dados não sobrescritos, estruturas remanescentes e fragmentos recuperáveis. Um laboratório consegue avaliar a viabilidade após examinar o equipamento, mas a criptografia forte sem falha conhecida não é reversível por força bruta.
Quanto tempo demora para recuperar um servidor Windows após ransomware?
Varia conforme o cenário. Com backup íntegro e testado, a restauração e a validação podem levar de horas a poucos dias. Sem backup, a recuperação forense pode levar dias ou semanas, dependendo do tamanho do volume, do estado do disco e da complexidade dos dados. O prazo real só pode ser estimado depois de avaliar o equipamento e o cenário específico. Desconfie de prazos prometidos antes de qualquer análise.
O que fazer primeiro ao descobrir que o servidor Windows foi criptografado?
Isole o servidor da rede sem desligá-lo, se possível. Não formate, não reinstale e não execute ferramentas de limpeza. Preserve logs, nota de resgate e, idealmente, uma imagem forense do disco. Registre cada ação com horário. Acione as pessoas com autoridade para decidir. A primeira hora define se o incidente será contido ou se espalhará para backups e outros servidores.
Como saber se o backup também foi criptografado pelo ransomware?
Verifique a data da última modificação dos arquivos de backup e se o repositório está acessível com as credenciais atuais. Se o backup está em rede acessível a partir do servidor comprometido, considere-o suspeito até provar o contrário. Backups imutáveis, em mídia desconectada ou em nuvem com versionamento e retenção, são os que resistem. A validação exige testar a restauração em ambiente isolado antes de confiar.
Precisa de ajuda com isso?
Se o seu servidor Windows foi criptografado e o backup não resolve, fale com um especialista para entender o cenário do seu caso.