Quando um ataque de ransomware paralisa servidores e bancos de dados, a primeira pergunta que chega ao TI raramente é técnica: quanto vai custar resolver isso? A busca pelo preço recuperação de dados criptografados costuma acontecer no pior momento, com a operação travada e propostas aparecendo sem critério. Este texto explica o que compõe esse custo, quais fatores técnicos pesam na avaliação e como solicitar um orçamento com informações úteis para comparar fornecedores.
O que define o custo da recuperação de dados criptografados por ransomware
O preço da recuperação de dados criptografados por ransomware não tem valor fixo: ele depende de fatores técnicos do ambiente afetado, da variante do ataque e da urgência do negócio. Empresas sérias só conseguem estimar o custo depois de um diagnóstico que identifique o tipo de mídia, a extensão da criptografia e o que ainda pode ser reconstruído. Antes disso, qualquer número fechado é chute, não orçamento.
Para um gestor de TI com a operação parada, entender esses fatores é o que permite comparar propostas com critério. O custo final combina horas de engenharia reversa, uso de equipamentos especializados, complexidade da estrutura de armazenamento e o tempo necessário para validar a integridade dos arquivos recuperados.
Precisa recuperar seus dados?
Laboratório próprio e atendimento emergencial. Chame no WhatsApp e receba o diagnóstico.
Recuperar meus dadosPor que não existe tabela de preço fechada para recuperação de dados criptografados
Diferente de serviços padronizados, a recuperação de dados criptografados depende de variáveis que só aparecem quando o dispositivo chega ao laboratório. Dois ataques com a mesma variante de ransomware podem gerar orçamentos completamente diferentes se um atingiu um notebook com SSD único e o outro comprometeu um storage corporativo com RAID 6 e banco de dados Oracle.
O orçamento não é tabelado porque cada ataque combina software malicioso, estrutura de armazenamento e nível de dano de um jeito diferente.
Fatores técnicos que mudam o orçamento: volume, tipo de mídia e complexidade do ambiente
O primeiro grupo de fatores está no ambiente afetado, não no ransomware em si. São eles que mais pesam no custo final:
- Tipo de mídia: HD, SSD, RAID, NAS e storage corporativo têm comportamentos distintos sob criptografia. RAID e storage exigem reconstrução lógica da matriz antes de qualquer tentativa de descriptografia.
- Volume de dados: quanto maior a quantidade de arquivos criptografados, mais tempo de processamento e validação o laboratório precisa dedicar.
- Complexidade do ambiente: servidores com máquinas virtuais, bancos de dados transacionais e snapshots corrompidos adicionam camadas de trabalho que um simples compartilhamento de arquivos não tem.
- Estado da estrutura original: se o ataque derrubou o RAID ou corrompeu o sistema de arquivos, a recuperação exige primeiro reconstruir a base para depois tratar a criptografia.
Para ambientes virtualizados, o custo também considera o esforço de remontar datastores e arquivos de disco virtual. Se o ataque atingiu VMs em VMware ou Hyper-V, vale entender quanto custa recuperar uma máquina virtual para dimensionar o problema completo.
Fatores do ataque: variante do ransomware, extensão da criptografia e integridade dos arquivos
O segundo grupo vem do próprio ataque. Nem todo ransomware criptografa da mesma forma, e essa diferença muda o trabalho técnico necessário:
- Variante do ransomware: algumas famílias têm descriptografadores públicos conhecidos; outras usam criptografia forte sem chave pública disponível, o que exige engenharia reversa.
- Extensão da criptografia: ataques que criptografam arquivos inteiros são diferentes daqueles que criptografam apenas cabeçalhos ou setores específicos. A extensão define o que pode ser reconstruído.
- Integridade dos arquivos: se o malware corrompeu estruturas internas de bancos de dados ou de arquivos de máquina virtual, a recuperação precisa tratar dano lógico além da criptografia.
- Presença de nota de resgate e amostras: ter arquivos originais e criptografados lado a lado ajuda o laboratório a validar chaves e testar hipóteses de descriptografia.
O Ministério Público do Rio de Janeiro já discutiu o acesso a dados criptografados em investigações criminais, o que mostra a complexidade técnica e jurídica do tema mesmo fora do contexto empresarial, conforme a Revista do MPRJ.
Recuperar sem a chave dos atacantes: o que é tecnicamente possível
A pergunta central de quem sofre um ataque é se existe saída sem pagar o resgate. A resposta é condicional: depende da variante, do que foi criptografado e do que restou no ambiente. Em muitos casos, a recuperação não vem de uma chave mágica, mas da combinação de engenharia reversa, reconstrução de estruturas e backups sobreviventes.
O vídeo abaixo mostra, na prática, como funciona o processo de recuperação de dados criptografados por ransomware em laboratório:
Descriptografia por engenharia reversa e bases públicas de chaves
Para algumas famílias de ransomware, pesquisadores de segurança já publicaram descriptografadores que funcionam sem contato com os criminosos. O laboratório analisa a variante, identifica o algoritmo e testa as chaves disponíveis em bases públicas. Quando há descriptografador compatível, o custo tende a ser menor e o prazo mais curto.
Quando não há chave pública, entra a engenharia reversa: o especialista estuda o comportamento do malware, identifica falhas na implementação da criptografia e tenta explorar essas falhas para recuperar os dados. Esse trabalho é intensivo e depende de amostras do ransomware e de arquivos originais para validação.
Reconstrução de dados a partir de setores brutos e backups sobreviventes
Nem toda recuperação passa por descriptografar. Em alguns cenários, o ransomware criptografa apenas parte dos arquivos ou deixa setores brutos que ainda contêm dados legíveis. O laboratório pode reconstruir arquivos a partir desses fragmentos, especialmente em bancos de dados e máquinas virtuais, onde estruturas internas seguem padrões previsíveis.
Backups sobreviventes também entram na equação. Se o ataque não comprometeu todas as cópias, o especialista pode combinar o que restou nos backups com os setores brutos para montar uma versão íntegra dos dados. O glossário da UFDPar define backup como a cópia de segurança armazenada em local seguro para recuperação em caso de ataque cibernético, e é exatamente essa cópia que muitas vezes salva a operação.
Pagar o resgate ou contratar recuperação especializada: como comparar as alternativas
Diante da paralisação, a decisão entre pagar os criminosos ou buscar recuperação técnica é urgente. A comparação precisa considerar riscos, garantias e o custo real de cada caminho, não apenas o valor imediato.
Riscos de pagar o resgate sem garantia de entrega da chave
Pagar o resgate não garante a volta dos dados. Os atacantes podem não entregar a chave, entregar uma chave que não funciona ou voltar a atacar depois do pagamento. Além disso, o pagamento financia a atividade criminosa e não elimina a vulnerabilidade que permitiu a invasão.
Do ponto de vista técnico, mesmo quando a chave é entregue, a descriptografia pode falhar em arquivos corrompidos durante o ataque. Bancos de dados e máquinas virtuais, por exemplo, podem precisar de reparo lógico adicional mesmo depois de descriptografados. Ou seja, o resgate pago não encerra o problema técnico.
Quando o custo do diagnóstico e da recuperação se justifica frente ao prejuízo da paralisação
O prejuízo de uma operação parada costuma superar o custo da recuperação especializada. Cada hora sem acesso a sistemas críticos representa perda de faturamento, risco jurídico e dano à reputação. Para escritórios de contabilidade, indústrias e varejistas, a paralisação prolongada pode ser mais cara do que qualquer orçamento de recuperação.
A decisão racional passa por comparar o custo do diagnóstico especializado com o prejuízo diário da inatividade. Um diagnóstico bem feito também revela se a recuperação é tecnicamente viável, o que evita investir em caminhos sem chance de sucesso. Se o ataque comprometeu máquinas virtuais, vale a pena avaliar se a recuperação da VM é o caminho certo antes de decidir.

O que pedir no orçamento de uma empresa de recuperação de dados
Um orçamento sério de recuperação de dados criptografados não é uma linha com valor final. É um documento que descreve o que foi diagnosticado, o que será feito e em que condições. Saber o que exigir protege contra propostas vagas e softwares milagrosos.
Diagnóstico prévio, escopo, prazo e condições de sigilo
Antes de fechar qualquer contrato, peça que a proposta contenha:
- Diagnóstico prévio documentado: o que foi identificado no dispositivo, qual a variante provável e o que é tecnicamente viável recuperar.
- Escopo claro: quais mídias serão tratadas, quais ambientes (RAID, VM, banco de dados) e o que está fora do serviço.
- Prazo estimado por etapa: diagnóstico, recuperação e validação, com critérios para revisão se o cenário mudar.
- Condições de sigilo: acordo de confidencialidade (NDA) que proteja os dados da empresa durante todo o processo.
- Relatório técnico da causa: documento que explique o que aconteceu e o que foi feito, útil para investigação interna e para o seguro.
Empresas com laboratório próprio e equipamentos como PC-3000, DeepSpar e MRT conseguem diagnosticar com precisão antes de propor o serviço. A Security Recovery, por exemplo, atende com laboratório em sala limpa ISO-5 Classe 100 e emite relatório técnico da causa da falha, o que dá ao gestor base objetiva para decidir.
Sinais de alerta em propostas e softwares milagrosos de descriptografia
Desconfie de qualquer promessa que pareça boa demais. Os sinais clássicos de problema incluem:
- Promessa de recuperação total: nenhum laboratório sério promete recuperar todos os dados antes de diagnosticar o dispositivo.
- Preço fechado sem diagnóstico: quem orça sem ver o dispositivo está chutando, não avaliando.
- Software que promete descriptografar qualquer ransomware: não existe ferramenta universal. Cada variante exige abordagem específica.
- Pressão para pagar antes do diagnóstico: laboratórios sérios primeiro avaliam, depois cobram pelo serviço.
- Falta de contrato e NDA: sigilo é inegociável quando se trata de dados corporativos.
Se a proposta não explica o que será feito tecnicamente, peça esclarecimento. A ausência de detalhe técnico costuma esconder inexperiência ou má-fé.
Erros que encarecem a recuperação depois de um ataque de ransomware
Algumas atitudes tomadas logo após o ataque podem destruir chances de recuperação ou dobrar o custo do serviço. Os erros mais comuns e caros são:
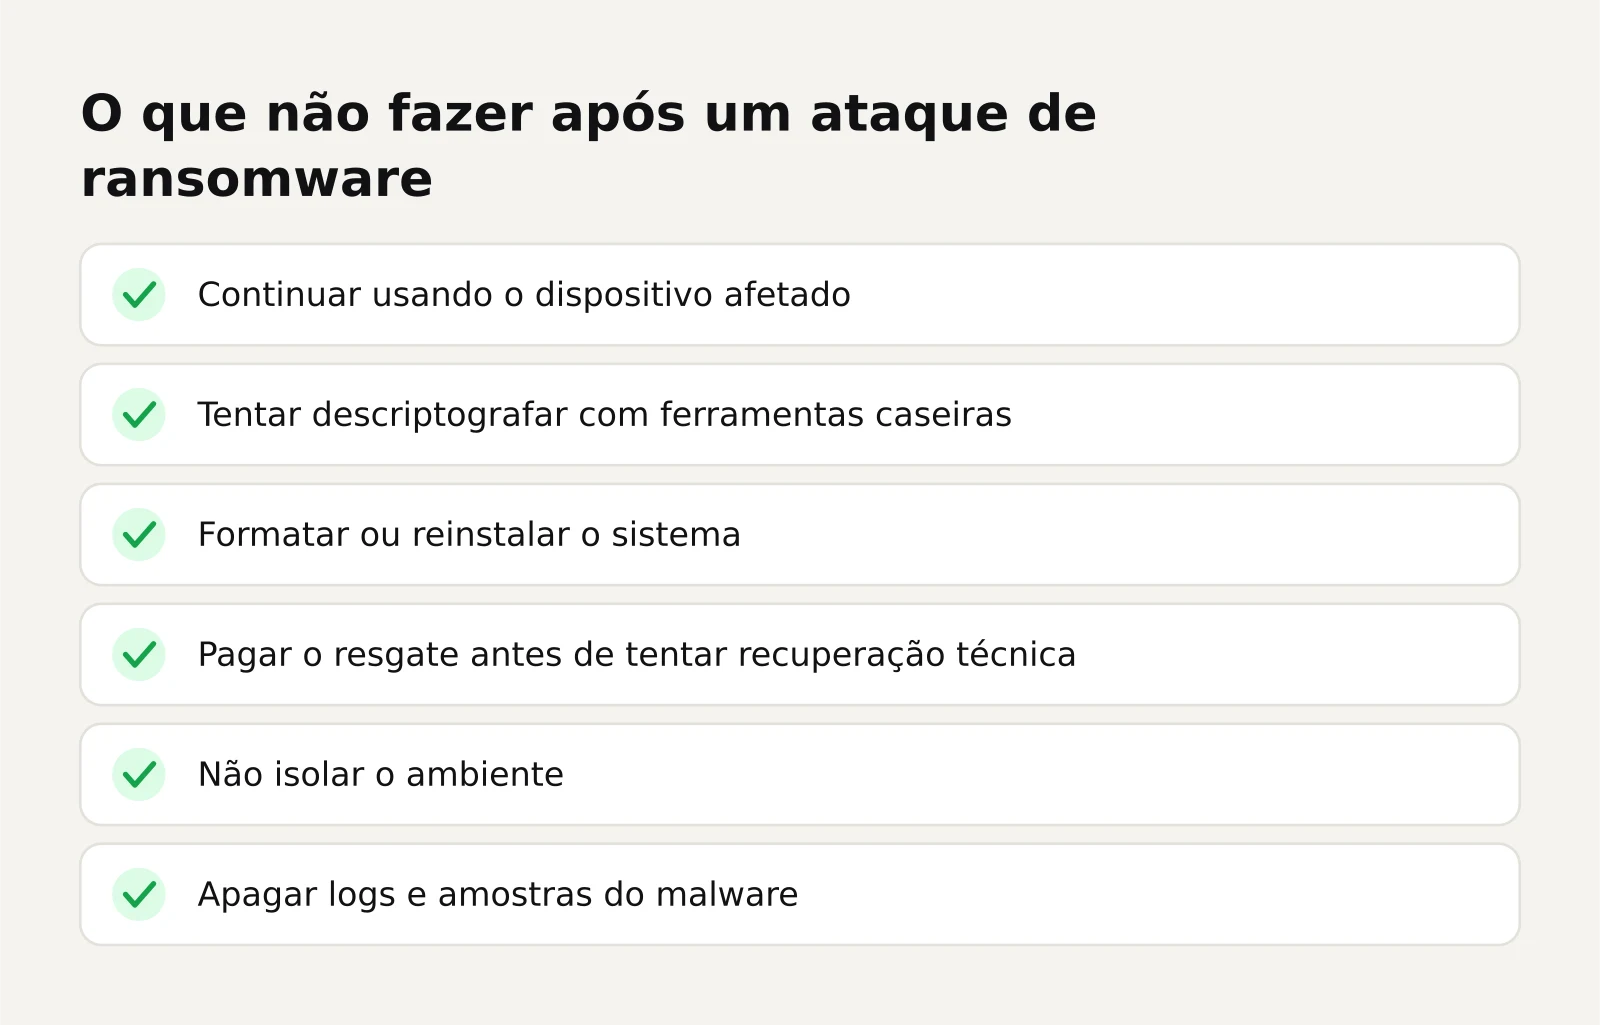
- Continuar usando o dispositivo afetado: cada gravação em disco criptografado pode sobrescrever setores que ainda continham dados recuperáveis.
- Tentar descriptografar com ferramentas caseiras: softwares genéricos podem corromper estruturas internas e inviabilizar a recuperação profissional.
- Formatar ou reinstalar o sistema: apaga trilhas de setores brutos e dificulta a reconstrução de arquivos.
- Pagar o resgate antes de tentar recuperação técnica: além do risco de não receber a chave, o pagamento pode ser desnecessário se houver descriptografador público ou backup sobrevivente.
- Não isolar o ambiente: manter o ransomware ativo na rede permite que ele continue criptografando outros dispositivos e backups.
- Apagar logs e amostras do malware: o laboratório precisa dessas evidências para identificar a variante e testar hipóteses de descriptografia.
Caio Bruno reforça em seus canais a importância de parar o uso do dispositivo imediatamente após o ataque. Quanto antes o ambiente for isolado e enviado ao laboratório, maiores as chances de recuperação com custo menor.
Para quem precisa entender o tempo envolvido, o prazo de recuperação de dados depois de um ataque de ransomware varia conforme a complexidade do ambiente e a variante, e deve ser discutido já no primeiro contato com o laboratório.
Perguntas frequentes
É possível recuperar dados criptografados por ransomware sem pagar o resgate?
Sim, em muitos casos. A recuperação pode usar descriptografadores públicos, engenharia reversa da variante ou reconstrução a partir de setores brutos e backups sobreviventes. A viabilidade depende do tipo de ransomware, da extensão da criptografia e do estado do dispositivo. Um diagnóstico técnico é o único jeito de saber se o seu caso tem solução sem pagar os criminosos.
Quanto tempo leva para recuperar dados criptografados por ransomware?
Não há prazo único. O prazo depende do volume, da complexidade do ambiente e da necessidade de engenharia reversa. O orçamento deve trazer prazo estimado por etapa, com critérios de revisão se o cenário mudar durante o trabalho.
O que fazer primeiro depois de um ataque de ransomware?
Desligue o dispositivo afetado e isole o ambiente da rede para impedir que o malware continue criptografando. Não formate, não reinstale o sistema e não tente ferramentas caseiras de descriptografia. Preserve logs, amostras do ransomware e arquivos originais para o laboratório. Em seguida, acione um especialista para diagnóstico antes de qualquer decisão sobre pagamento ou recuperação.
Pagar o resgate garante a volta dos dados criptografados?
Não. Os atacantes podem não entregar a chave, entregar uma chave que não funciona ou voltar a atacar. Mesmo com a chave correta, arquivos corrompidos durante o ataque podem precisar de reparo lógico adicional. Por isso, a recuperação técnica especializada costuma ser o caminho mais seguro antes de considerar qualquer pagamento aos criminosos.
Como saber se uma empresa de recuperação de dados é confiável?
Verifique se ela tem laboratório próprio, equipamentos especializados e histórico documentado. Peça NDA, relatório técnico da causa e diagnóstico prévio antes do orçamento. Desconfie de promessas de recuperação total, preço fechado sem análise do dispositivo e softwares que dizem descriptografar qualquer ransomware. Transparência técnica é o principal critério de confiança.
Precisa de ajuda com isso?
Se a sua operação está parada por causa de um ataque de ransomware, o próximo passo é um diagnóstico técnico que mostre o que pode ser recuperado e em que prazo. Fale com um especialista da Security Recovery para avaliar o seu cenário e receber um orçamento baseado em análise real do dispositivo, não em estimativa genérica.